Millised on küberturvalisuse kõige pakilisemad teemad tänapäeval?
Tänapäeva tehnoloogiliselt arenenud ajastul, kus me toetume suuresti digitaalsele ökosüsteemile, on vajadus tagada tugevad küberjulgeolekumeetmed kriitilise tähtsusega. Küberohud on oma olemuselt erinevad – üha suurem hulk pahatahtlikke osalejaid püüab pidevalt ära kasutada meie omavahel ühendatud süsteemide turvaauke.
Selles artiklis käsitleme küberturvalisuse kõige kriitilisemaid ja uusimaid teemasid, mille eesmärk on harida ja tõsta teadlikkust tundlike andmete kaitsmise ja digitaalse privaatsuse säilitamise kohta.
Sisukord
- Küberturvalisuse maastiku mõistmine
- Küberkuritegevus ja küberrünnakud
- Andmete rikkumised ja andmete privaatsus
- Cloud Security
- IoT turvalisus
- AI ja ML küberturvalisuses
- Sotsiaalse inseneri rünnakud
- Töötajate roll küberturvalisuses
- Võtme tagasivõtmine
Küberturvalisuse maastiku mõistmine
Küberturvalisuse maastik areneb pidevalt, kohanedes uute ohtude ja väljakutsetega. Ettevõtete, üksikisikute ja organisatsioonide jaoks on ülioluline olla kursis ja olla ennetav oma küberjulgeoleku praktikaga. Uurides küberturvalisuse valdkonna olulisi aspekte, saame tõhusalt tõrjuda riske ja tugevdada oma digitaalset kaitset.
#1. Küberkuritegevus ja küberrünnakud
See on küberturvalisuse üks olulisemaid teemasid. Küberkuritegevuse tõus on muutunud ohuks, mis mõjutab nii ettevõtteid, valitsusi kui ka üksikisikuid. Küberkurjategijad kasutavad erinevaid taktikaid, nagu pahavara, andmepüük, lunavara ja sotsiaalne manipuleerimine, et ohustada süsteeme ja varastada tundlikke andmeid.
Cybersecurity Venturesi andmetel on küberkuritegevuse rahaline mõju ettevõtetele jahmatav ning hinnangute kohaselt läheb see maailmamajandusele aastaks 10.5 maksma hämmastavalt 2025 triljonit dollarit aastas.
#2. Andmete rikkumised ja andmete privaatsus
Küberturvalisuse teemad hõlmavad ka andmetega seotud rikkumisi ja privaatsust. Klientidelt andmete kogumisel lubavad paljud ettevõtted tugevat andmete privaatsust. Kuid kogu lugu on erinev. Toimuvad andmetega seotud rikkumised, mis tähendab, et volitamata isikutele avaldatakse palju kriitilist teavet, sealhulgas isikuandmed, finantsdokumendid ja intellektuaalomand. Ja küsimus on selles, kas kõik kliendid on sellest teadlikud?
Kuna üha rohkem ettevõtteid salvestab tohutul hulgal andmeid, on tungiv vajadus tagada jõulised meetmed, et vältida konfidentsiaalse teabe lekkimist. See tuleb koos IBM Security andmekaitsestatistikaga, mis näitab olukorra tõsidust; 2020. aastal ulatus andmete rikkumise keskmine maksumus 3.86 miljoni dollarini.
#3. Pilve turvalisus
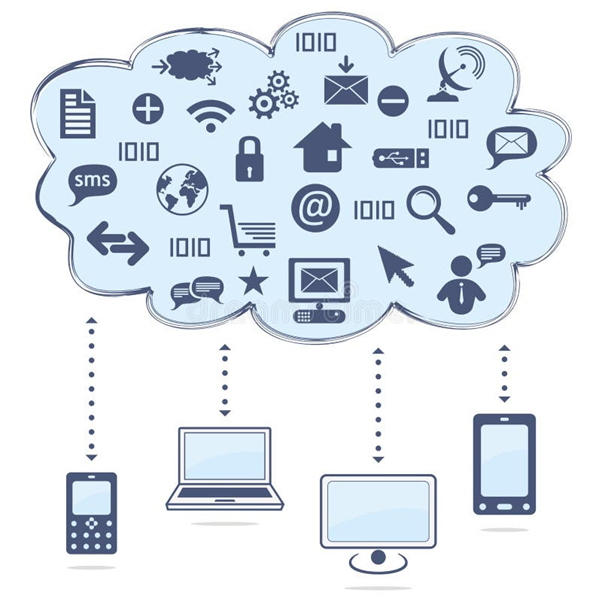
Pilvetehnoloogiate kasutuselevõtt on muutnud ettevõtete andmete salvestamise ja neile juurdepääsu viisi. See nihe toob aga kaasa ainulaadsed küberturvalisuse riskid ja huvitavad küberjulgeoleku teemad. Pandeemiad on edendanud kaugtöö kuldajastut, töötajatel on võimalik töötada kõikjal ja igal ajal ja mis tahes seadmega. Ja rohkem pingutatakse töötajate identiteedi kontrollimise nimel. Lisaks suhtlevad ettevõtted klientide ja partneritega pilves. See tekitab suurt muret pilveturbe pärast.
Gartneri teatel ennustatakse, et 2025. aastaks kasutab 90% organisatsioonidest kogu maailmas pilveteenuseid, mis nõuab tugevaid pilveturvalisuse meetmeid. Organisatsioonid peavad hoolikalt tegelema pilveturvalisuse probleemidega, sealhulgas andmete konfidentsiaalsuse, pilveinfrastruktuuri turvamise ja volitamata juurdepääsu vältimisega. Suundumus on jagatud vastutuse mudelis , kus Cloud Service'i pakkuja vastutab oma infrastruktuuri kaitsmise eest, samas kui pilvekasutaja vastutab andmete, rakenduste ja juurdepääsu kaitsmise eest oma pilvekeskkondades.
#4. IoT turvalisus
Küberturvalisuse peamised teemad? Asjade Interneti (IoT) seadmete kiire levik toob kaasa täiesti uued küberturvalisuse väljakutsed. Kuna igapäevased esemed on nüüd Internetiga ühendatud, avavad IoT ökosüsteemide haavatavused küberkurjategijatele uksed, mida nad ära kasutavad.
Hinnanguliselt on 2020. aastal igas USA leibkonnas keskmiselt 10 ühendatud seadet. Selles uurimistöös määratleti keerulised IoT-keskkonnad vähemalt 10 IoT-seadme omavahel ühendatud võrguna. Kuigi mitmekesisus pakub kasutajatele laia valikut seadmevalikuid, on see ka asjade Interneti killustatust soodustav tegur ja sellega kaasnevad arvukad turvaprobleemid. Näiteks võivad pahatahtlikud toimijad sihtida nutikaid koduseadmeid, meditsiiniseadmeid või isegi kriitilist infrastruktuuri. Rangete asjade Interneti turvameetmete tagamine on võimalike rikkumiste ennetamisel otsustava tähtsusega.
#5. AI ja ML küberturvalisuses
AI (tehisintellekt) ja ML (masinõpe) on muutnud märkimisväärselt erinevaid tööstusharusid, sealhulgas küberjulgeolekut. Neid tehnoloogiaid kasutades saavad küberturvalisuse spetsialistid tõhusamalt tuvastada mustreid, kõrvalekaldeid ja potentsiaalseid ohte.
Masinõppe (ML) algoritmide üha suureneva kasutamisega küberturvalisuse süsteemides ja küberoperatsioonides oleme täheldanud järgmiste suundumuste teket tehisintellekti ja küberturvalisuse ristumiskohas:
- AI-põhised kaitsestrateegiad näitavad potentsiaali saada parimateks küberjulgeolekumeetmeteks häkkimisoperatsioonide vastu.
- Seletavad AI (XAI) mudelid muudavad küberturvalisuse rakendused turvalisemaks.
- Tehisintellekti sisendite demokratiseerimine vähendab küberjulgeolekupraktikate automatiseerimisel sisenemise tõkkeid.
Kardetakse, et tehisintellekt asendab inimeste küberjulgeolekualased teadmised, kuid tehisintellekti ja ML-süsteemid võivad olla ka ekspluateerimise suhtes haavatavad, nõudes pidevat jälgimist ja ümberõpet, et olla küberkurjategijatest sammu võrra ees.
#6. Sotsiaalse inseneri rünnakud
Sotsiaaltehnoloogia rünnakud on küberturvalisuse huvipakkuvad teemad, millega inimesed sageli kokku puutuvad. Seoses keerukate sotsiaalse insenertehnikate levikuga kasutavad küberkurjategijad sageli ära inimeste kalduvust ja usaldust. Psühholoogilise manipuleerimisega petab see kasutajaid turvavigu tegema või tundlikku teavet välja andma. Näiteks andmepüügimeilid, telefonipettused ja kellegi teisena esinemise katsed sunnivad pahaaimamatuid inimesi tundlikku teavet avaldama.
Kasutajate harimine sotsiaalse inseneri taktikate kohta ja teadlikkuse tõstmine on selle levinud ohu vastu võitlemisel ülioluline. Kõige olulisem samm on rahuneda ja küsida abi ekspertidelt, kui saate e-kirju või telefone või hoiatusi lekkiva teabe kohta, mis nõuab parooli ja krediitkaardi saatmist.
#7. Töötajate roll küberturvalisuses
Küberturvalisuse kuumad teemad mainivad ka töötajate tähtsust küberkuritegude ennetamisel. Vaatamata tehnoloogia edusammudele on inimlikud vead endiselt edukate küberrünnakute üheks olulisemaks põhjuseks. Küberkurjategijad kasutavad sageli ära töötajate puudulikku teadlikkust või kehtestatud küberjulgeoleku protokollidest kinnipidamist. Kõige tavalisem viga on nõrk parooli seadistus, mida küberkurjategijad kergesti ära kasutavad.
Organisatsioonid peavad investeerima tugevatesse küberturvalisuse koolitusprogrammidesse, et harida töötajaid võimalike ohtude äratundmises, tugevate paroolide tavade rakendamises , avalike seadmete kasutamises ning tarkvara ja seadmete ajakohasena hoidmise olulisuse mõistmises. Küberturvalisuse kultuuri edendamine organisatsioonides aitab oluliselt leevendada inimlikest vigadest tulenevaid riske.

Võtme tagasivõtmine
Küberjulgeoleku teemad on mitmekesised ja pidevalt arenevad, mis rõhutab vajadust ennetavate meetmete järele meie digitaalse elu kaitsmiseks. Tugevate küberjulgeolekutavade esikohale seadmisega saavad organisatsioonid ja üksikisikud maandada riske, kaitsta tundlikku teavet ja ennetada küberohtude põhjustatud võimalikke kahjusid.
💡Olge valvas, harige ennast ja oma meeskondi ning kohanege pidevalt dünaamilise küberturvalisuse maastikuga, et säilitada meie digitaalsete ökosüsteemide terviklikkus. Valmistage ette kaasahaarav ja interaktiivne esitlus Ahaslidesiga . Meie tagame teie andmete privaatsuse ja turvalisuse.