IT- tai tietoturvajohtajalle, joka suorittaa tiedotusohjelmaa tiimissä, joka on harvoin, jos koskaan, kirjautuneena samaan työkaluun samaan aikaan.
Useimmat tietoturvatietoisuusohjelmat toimivat edelleen vuosittain: pakollinen moduuli oppimisympäristössä, suoritustodistus, ruudun rastittaminen ennen auditointia ja sitten yksitoista kuukautta hiljaisuutta ennen syklin toistumista. Jos hoidat tietoturvaa hajautetulle tiimille, joka on levittäytynyt eri aikavyöhykkeille ja kotitoimistoihin ilman jaettua fyysistä tilaa varoituskyltin ripustamiseen, tuo kerran vuodessa toteutettava formaatti on heikompi kuin miltä se paperilla näyttää. Ihmiset unohtavat testausmateriaalin viikoissa. Varsinainen hyökkäyspinta, vakuuttava laskusähköposti, väärennetty kalenterikutsu tai väärennetty Slack-viesti, joka väittää olevansa "IT-tuelta", ei odota seuraavaa koulutussykliä.
Korjaus ei ole pidempi kurssi tai tiukempi läpäisykyskynnys. Kyse on osan ohjelman siirtämisestä työkaluun, joka tiimillä on jo valmiiksi käytössä koko päivän. Kahden kysymyksen pulssitarkistukseen, joka pudotetaan Slack-kanavalle, vastaaminen kestää alle minuutin, ei vaadi erillistä kirjautumista ja riittävän usein suoritettuna se pitää materiaalin tuoreena tavalla, johon yksi vuosittainen sessio rakenteellisesti ei pysty.
Miksi vuosittainen malli ei toimi hajautetulle tiimille
Kerran vuodessa järjestettävä koulutustilaisuus toimii kohtuullisen hyvin, kun tiimi istuu yhdessä toimistossa ja turvallisuusjohtaja voi kävellä ympäri lattiaa, kuunnella keskustelua kahvikoneella ja saada käsityksen siitä, kuka on hämmentynyt uusimmasta tietojenkalastelutrendistä. Mikään tästä ei toimi, kun tiimi on levinnyt kymmeneen kotitoimistoon ja kolmelle aikavyöhykkeelle. Turvallisuusjohtaja menettää epävirallisen palautesilmukan kokonaan, ja ainoa jäljelle jäävä signaali on kuukausia sitten tapahtuneen koulutustilaisuuden tietokilpailun tulos.
Vaatimustenmukaisuuskehykset pahentavat tätä tietyllä tavalla. Useimmat vaativat dokumentoitua, toistuvaa tietoturvatietoisuustoimintaa, eivät yksittäistä vuosittaista tapahtumaa, mutta useimmilla IT-tiimeillä jo olevat työkalut (LMS-moduuli, diaesitys, PDF-käytäntöliite) on rakennettu yksittäisten tapahtumien mallin ympärille. Aidosti toistuvan ohjelman rakentaminen näiden työkalujen päälle tarkoittaa yleensä sitä, että hajautettua tiimiä pyydetään kirjautumaan vielä uudelle alustalle aikataululla, jota kukaan ei muista. Juuri tällainen kitka saa ohjelman hylkäämään kahden vuosineljänneksen jälkeen.
Mitä tutkimus sanoo toistuvasta harjoittelusta
Ongelman laajuudesta ei ole epäilystäkään. Verizonin vuoden 2025 tietomurtojen tutkintaraportissa todettiin, että noin 60 prosenttia tietomurroista liittyy edelleen inhimilliseen tekijään, esimerkiksi jonkun napsauttamiseen, vastaamiseen tai tunnistetietojen luovuttamiseen, ja että keskimääräinen aika tietojenkalastelulinkin napsauttamiseen on alle minuutti. Altistuminen on todellinen ja nopea, eikä mikään suodatin havaitse kaikkea, joten tiimisi toimilla sillä hetkellä on edelleen merkitystä.
Hyödyllisempi kysymys on, muuttaako koulutus todella tätä käyttäytymistä, ja tässä suurin reaalimaailman tietokanta on rohkaiseva. KnowBe4:n vuoden 2025 Phishing by Industry Benchmarking Report seurasi 14.5 miljoonaa ihmistä 62 400 organisaatiossa 67.7 miljoonan simuloidun tietojenkalastelutestin avulla. Ennen koulutusta keskimäärin 33.1 prosenttia työntekijöistä, joka kolmas, joutui simuloidun tietojenkalasteluhyökkäyksen kohteeksi. 90 päivän kuluessa säännöllisen koulutuksen aloittamisesta tämä luku laski yli 40 prosenttia, ja kokonaisen vuoden jatkuvan koulutuksen jälkeen se laski 4.1 prosenttiin, mikä on 86 prosentin lasku.
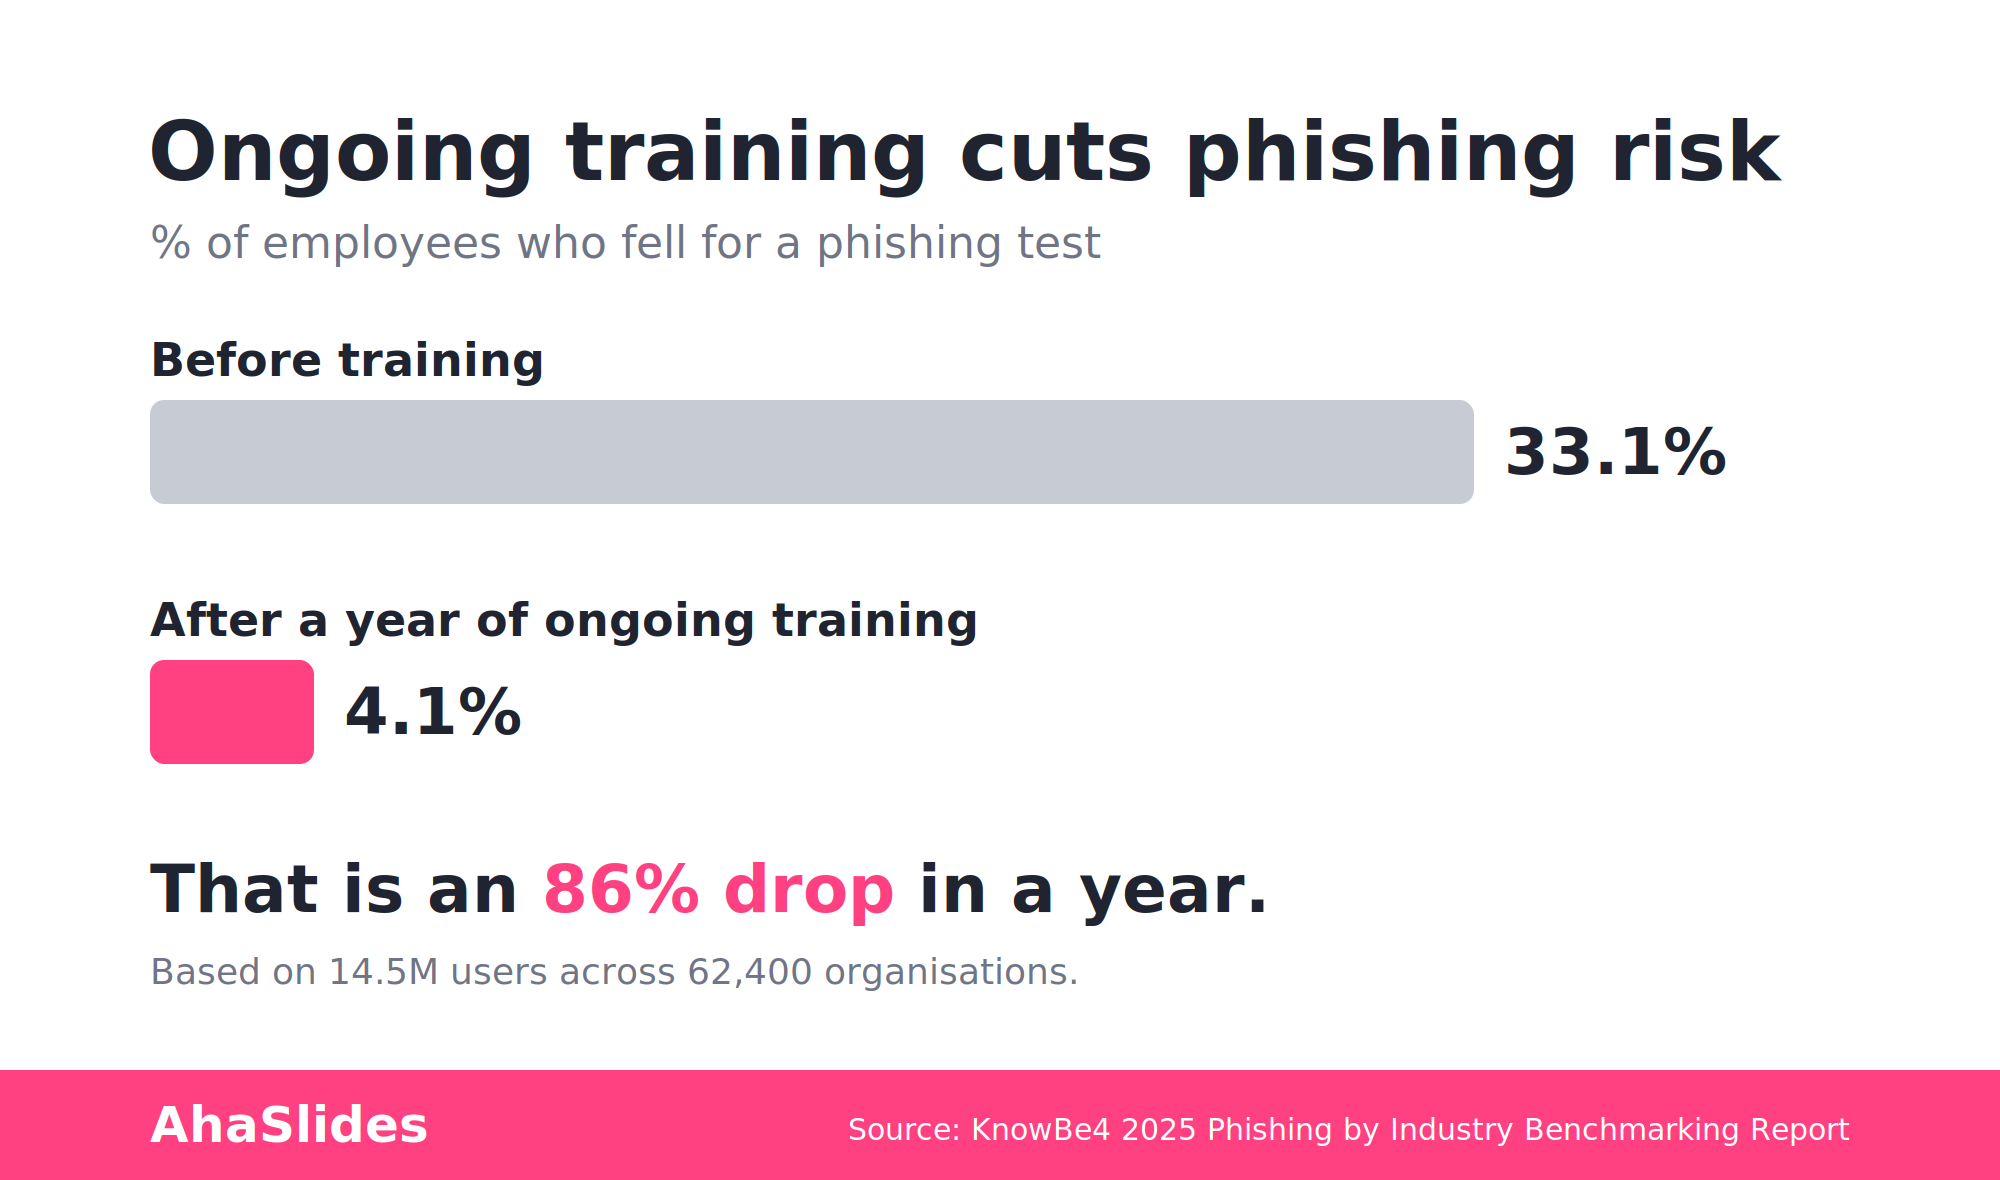
Käyrän muoto on koko argumentin ydin. Parannus ei ole yksittäinen askel vuosittaisesta harjoituksesta, vaan se kertyy kuukausien toistuvien, tasaisten altistusten aikana. Kertaluonteinen moduuli vähentää lukua kerran; jatkuva, toistuva koulutus pienentää kolmanneksen tiimistäsi noin yhteen 25:stä. Tämä pätee, kun tietoisuudesta tehdään toistuva tapa vuosittaisen tapahtuman sijaan ja kun se järjestetään paikassa, jossa tiimi jo on.
AhaSlides Slackille: pulssi tarkistaa, missä tiimi jo on
AhaSlides for Slack on tulossa AhaSlides-markkinapaikalle integraationa, jonka avulla voit julkaista interaktiivisia dioja suoraan Slack-kanavalle tai yksityisviestiin ilman erillistä kokousta tai kirjautumista. Se ei ole vielä ahaslides.com-sivuston pääintegraatiosivulla; se on vielä käyttöönottovaiheessa ja tukee tällä hetkellä kahta diatyyppiä: Valitse vastaus (pisteytetty visailudia) ja kysely. Word Cloud, Q&A ja muut interaktiiviset diatyypit eivät ole osa Slack-integraatiota tällä hetkellä, joten pidä ne live-istunnoissasi ja erillisissä AhaSlides-esityksissäsi, älä Slack-työnkulussa.
Tietojenkalastelupulssitarkistuksessa tuo kahden dian mittainen laajuus riittää tekemään kunnollista työtä. Kanavalle lähetetty Valitse vastaus -dia voisi olla seuraavanlainen:
- Saat Slack-viestin henkilöltä, joka väittää olevansa IT-järjestelmänvalvojasi, ja pyytää sinua palauttamaan salasanasi jakamansa linkin kautta. Mitä tarkistat ensimmäisenä ennen linkin klikkaamista?
- Toimittajaltasi, jonka kanssa työskentelet, saapuu laskusähköposti, mutta vastausosoite on yhden merkin verran eri kuin heidän oikea verkkotunnus. Onko tämä laillinen, varovainen vai selvästi haitallinen sähköposti?
- "HR":ltä tulevassa kalenterikutsussa sinua pyydetään vahvistamaan suorasiirtotietosi upotetun linkin kautta. Mikä on oikea siirto?
Jokainen vaihtoehto pisteytetään automaattisesti, ja oikea vastaus voidaan paljastaa ketjussa heti sen jälkeen, kun joku on sitoutunut arvaamaan. Tämä on haku-ja-korjaus-malli, joka saa korjauksen todella pysymään. Kyselydia toimii hyvin pienemmän panoksen ja diagnostisempiin kysymyksiin: "Kuinka varma olet siitä, että saisit väärennetyn lähettäjän osoitteen nopeasti?" tai "Oletko saanut epäilyttävän Slack-viestin viimeisen kuukauden aikana?" Kyselyissä ei ole oikeaa vastausta, mutta ne nousevat esiin kohdissa, joissa luottamus on alhainen, mikä kertoo tarkalleen, mihin seuraava vastausvalintakierros kannattaa suunnata.
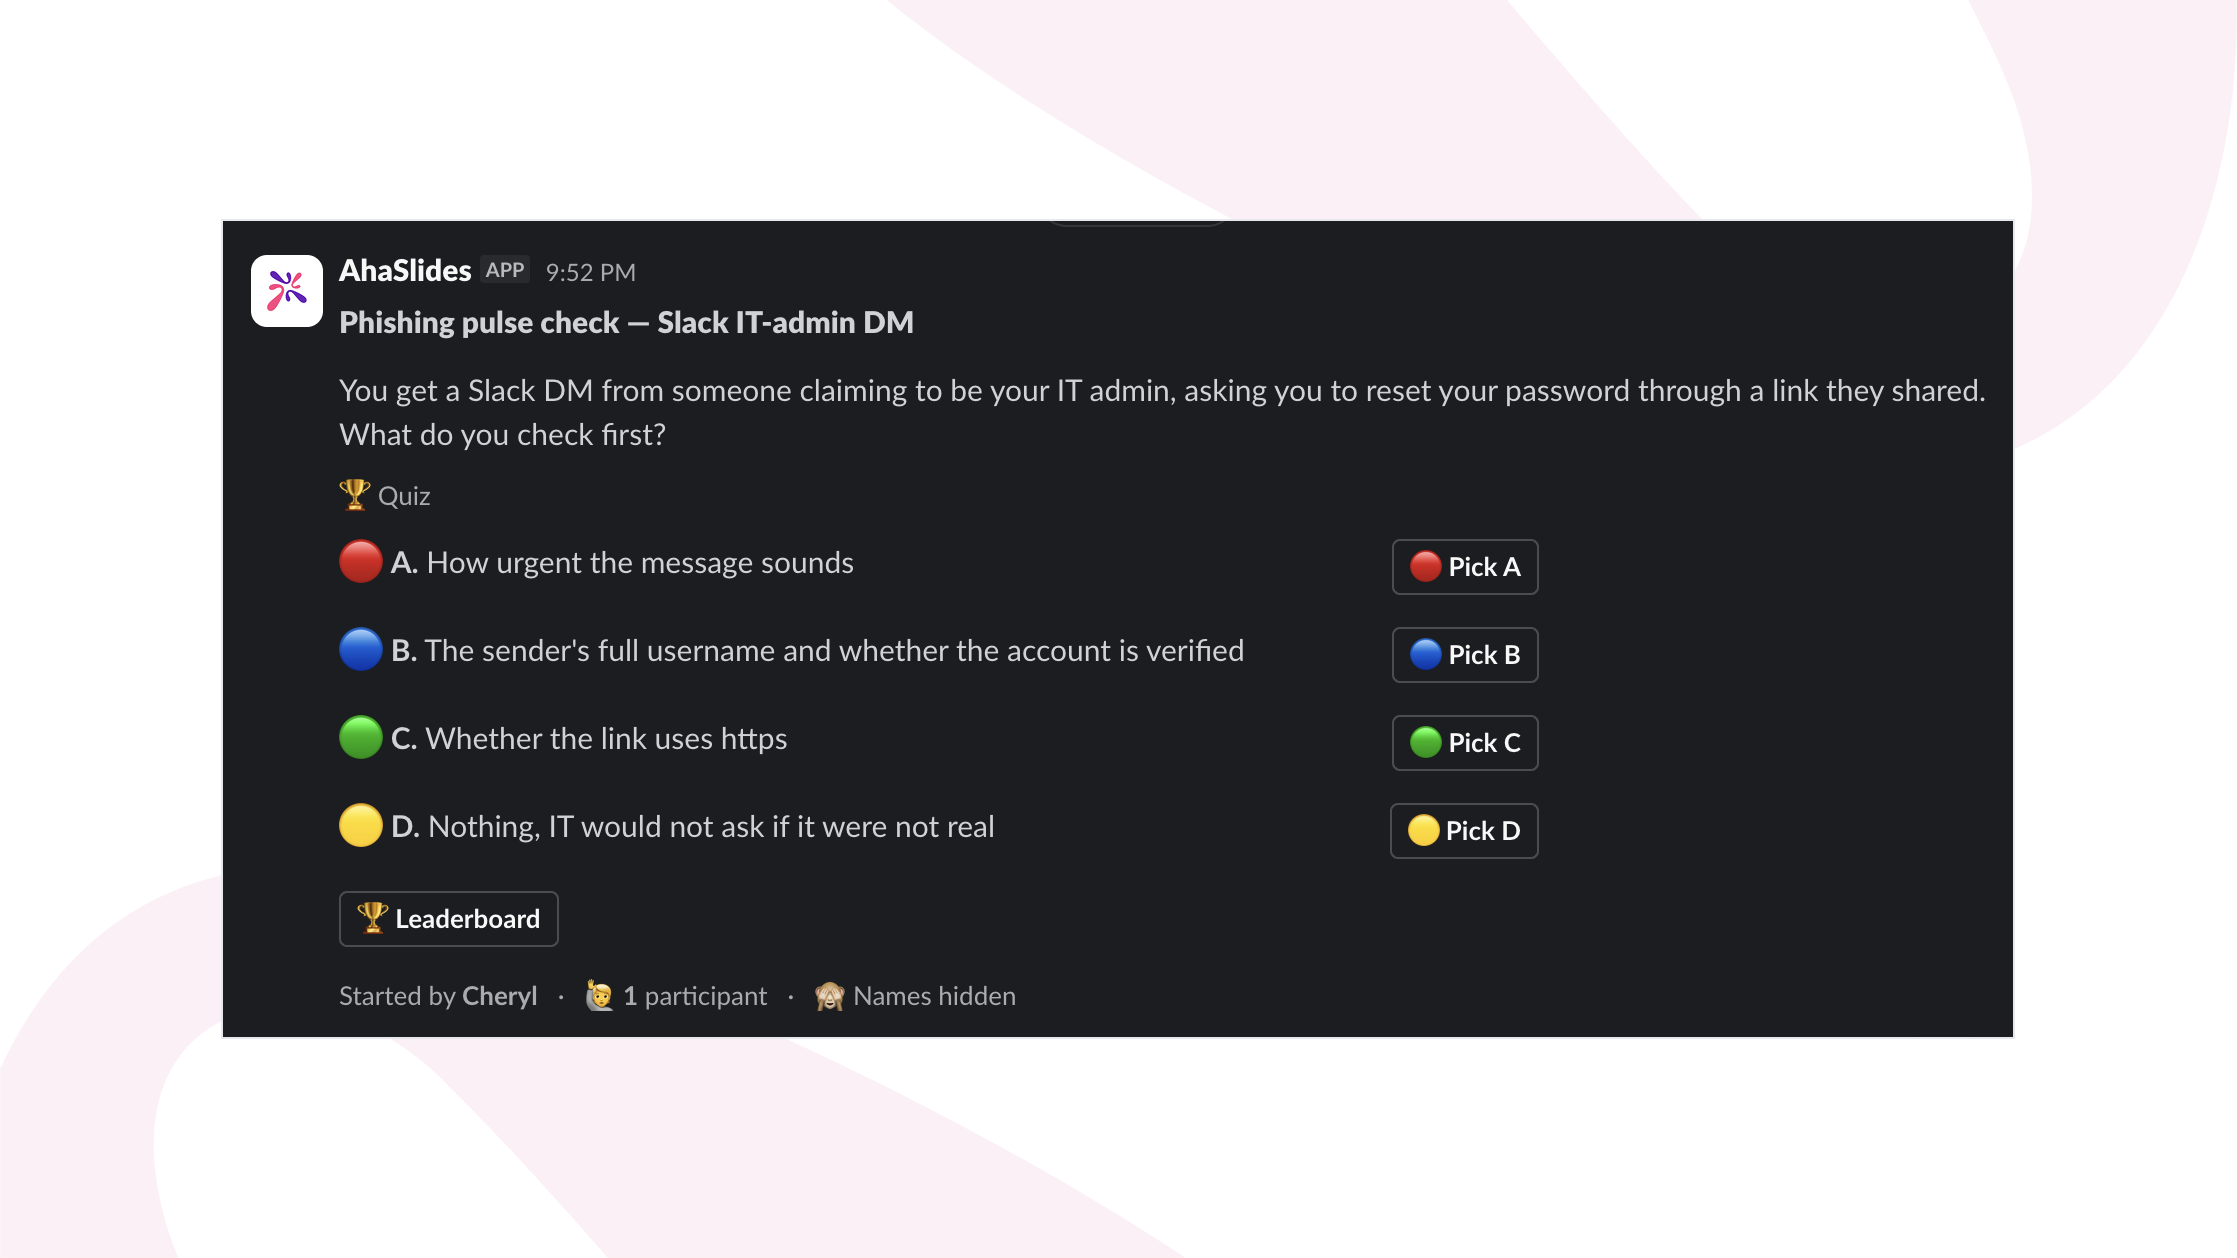
Koska integraatio sijaitsee Slackin sisällä, pulssitarkistus ei kilpaile erillisen LMS-kirjautumisen kanssa kenenkään huomiosta. Se näkyy kanavalla, jota joku jo lukee, siihen vastataan kysymyksen lukemiseen kuluvassa ajassa eikä se vaadi istunnon ajoittamista kolmen aikavyöhykkeen välillä. Voit lisätä sen työtilaasi AhaSlides Slack -sovellussivulta.
Valitse vastaus: harkinnan harjoittelu live-istunnossa
Slack-pulssitarkistus tallentaa ihmiset heidän normaalin työpäivänsä sykkeeseen, mutta se on tarkoituksella lyhyt ja asynkroninen: yksi kysymys, johon vastataan yksin, ilman keskustelua. Kuukausittainen reaaliaikainen tietoturvatarkastus on erilainen ympäristö. Tiimi on yhdessä puhelussa, joten Pick Answer -kierros voi toimia lyhyenä sarjana peräkkäisiä skenaariokysymyksiä, joissa ryhmän vastausjakauma näytetään jokaisen kysymyksen jälkeen ja minuutti käytetään keskustelemaan siitä, miksi väärät vaihtoehdot olivat houkuttelevia.
Slack-versio ei yksinään pysty tähän ryhmänäkyvyyteen. Kun kaksi kolmasosaa huoneesta valitsee saman väärän vastauksen, istunnosta vastaava tietoturvavastaava näkee sen välittömästi ja voi selvittää syyn paikan päällä sen sijaan, että hän ottaisi selvää raportista kolme päivää myöhemmin. Skenaariopohjaiset kysymykset saavat tästä muodosta enemmän irti kuin pelkät määritelmätyyppiset kysymykset:
- Markkinointiosasto saa sähköpostin kaksoisolentoalueelta, jossa pyydetään nopeuttamaan laskun maksua ennen päivän päättymistä ja käytetään talousjohtajan oikeaa nimeä. Mitä vastaanottajan tulisi tarkistaa ensin ennen vastaamista?
- Urakoitsija soittaa IT-tukeen ja pyytää salasanan vaihtoa tavallisen tukipyynnön tekemisen sijaan ja antaa uskottavan syyn kiireellisyyteen. Onko tämä normaalia, tarkistamisen arvoista vai varoitusmerkki?
- Työtoverini lähettää edelleen Slack-sähköpostin, joka näyttää tulleen sisäiseltä IT-tuelta, ja pyytää häntä vahvistamaan kirjautumisensa ulkoisen linkin kautta. Mikä on nopein tapa tarkistaa, onko viesti aito?
Jaa nämä kysymykset istunnon ajalle sen sijaan, että esittäisit niitä peräkkäin, ja käytä jokaisen kysymyksen jälkeinen tauko keskusteluun, äläkä vain oikean vastauksen miettimiseen. Live-valintakierros lisää tämän keskustelun asynkronisen Slack-version päälle sen toistamisen sijaan.
Analytiikka ja raportit: tietoturvajohtajan tai tilintarkastajan haluama näyttö
Jossain vaiheessa joku vaatimustenmukaisuudesta tai johtajuudesta vastaava henkilö kysyy, mistä tiedät ohjelman toimivan, eikä "ihmiset suorittivat vuosimoduulin" ole tyydyttävä vastaus. AhaSlides tallentaa yksittäiset vastaukset tietokilpailuihin ja kyselyihin ja tuottaa raportteja siitä, miten kukin henkilö ja ryhmä suoriutuivat, mikä tekee kaksi asiaa, joiden ympärille kannattaa rakentaa ohjelma.
Ensinnäkin se on dokumentaatiota: raportti, joka osoittaa, keneltä kysyttiin mitä ja miten he vastasivat, vertautuu toistuvaan, dokumentoituun tietoturvatietoisuustoimintaan liittyvään auditointikysymykseen tavalla, jota valmistumispäivämääriä sisältävä taulukko ei tee. Toiseksi se on diagnostiikka. Jos kolmasosa tiimistä ei havaitse samaa skenaariota Pick Answer -pulssitarkistuksessa, tulosta ei kannata arkistoida. Se on juuri ensi viikon seurannan aihe, ja se on sellainen osasto- tai tiimitason kaava, jota yksittäinen vuosittainen testi, joka suoritetaan kerran ja unohdetaan, ei koskaan havaitsisi.
Käytännönläheinen työnkulku hajautetulle tietoturvaorganisaatiolle
- Julkaise Slackissa lyhyt Pick Answer- tai Poll-pulssikysely 1–2 viikon välein. Tarkista vastauksesi tiimisi näkemien todellisten (muokattujen) vastausten perusteella, ei geneeristen oppikirjaskenaarioiden perusteella.
- Järjestä kuukausittainen live-istunto skenaariopohjaisella Valitse vastaus -sekvenssillä, jossa näytetään ryhmän vastausjakauma jokaisen kysymyksen jälkeen, jotta tiimi voi keskustella siitä, miksi väärät vaihtoehdot olivat houkuttelevia.
- Ota Analytics-raportti esiin jokaisen kierroksen jälkeen ja etsi yhteisiä epäonnistumisia, kaavoja koko joukkueessa tai alueella, ei vain yksittäisiä tuloksia.
- Rakenna seuraava Slack-pulssitarkistus suoraan tästä epäonnistumisesta, jotta toinen kosketuspiste laskeutuu kahden tai kolmen viikon kuluessa aukon ilmestymisestä ja vastaa jatkuvaa, hajanaista vahvistusta, jonka KnowBe4:n data linkittää 86 prosentin laskuun vuoden aikana.
- Pidä lyhyt kirjaa kunkin kierroksen raportista sille, joka omistaa vaatimustenmukaisuussuhteen, joten "dokumentoitu, toistuva tietoturvakoulutus" on kansio, joka sisältää oikeaa dataa, ei yhtä tammikuun sertifikaattia.
Mitä muuttaa tällä neljänneksellä
Yksittäinen vuosittainen koulutusmoduuli ei ole niinkään väärin kuin epätäydellinen. Se opettaa materiaalin kerran, testaa sitä kerran ja luottaa sitten siihen, että oppi pätee vuoden ajan tiimillä, joka ei ole koskaan samassa huoneessa, vahvistaakseen sitä epämuodollisesti. Suurin reaalimaailman tietokanta sanoo päinvastaista: alttius laskee tasaisesti toistuvien, jaksotettujen koulutusten myötä, yli 40 prosenttia ensimmäisten 90 päivän aikana ja 86 prosenttia vuoden aikana, ei yhden vuosittaisen harjoituskerran aikana. Siirrä osa ohjelmasta Slackiin, jossa tiimi jo viettää päivänsä, pidä kysymykset rakennettuina todellisten tapausten perusteella yleisten esimerkkien sijaan ja käytä raportteja päättääksesi, mitä kysyä seuraavaksi. Tämä on pienempi, useammin toistettava ohjelma kuin mitä useimmat tiimit nykyään käyttävät, ja tutkimukset viittaavat siihen, että se on myös tehokkaampi.