Pour le responsable informatique ou de sécurité qui anime un programme de sensibilisation auprès d'une équipe qui se connecte rarement, voire jamais, au même outil en même temps.
La plupart des programmes de sensibilisation à la sécurité fonctionnent encore selon un cycle annuel : un module obligatoire sur la plateforme d’apprentissage en ligne, une attestation de réussite, une case cochée avant un audit, puis onze mois de silence avant le prochain cycle. Si vous gérez la sécurité d’une équipe distribuée, répartie sur plusieurs fuseaux horaires et travaillant à domicile, sans espace physique commun pour afficher une affiche de sensibilisation, ce format annuel est moins efficace qu’il n’y paraît. Les participants oublient la matière apprise en quelques semaines. Les véritables menaces, telles qu’une facture par e-mail convaincante, une fausse invitation de calendrier ou un message Slack frauduleux prétendant provenir du « support informatique », n’attendent pas la prochaine formation.
La solution ne réside ni dans un cours plus long, ni dans des critères de réussite plus stricts. Il s'agit plutôt d'intégrer une partie du programme à l'outil que l'équipe utilise déjà quotidiennement. Un court questionnaire de deux questions, diffusé sur un canal Slack, prend moins d'une minute, ne nécessite aucune connexion supplémentaire et, pratiqué régulièrement, permet de maintenir les connaissances à jour, contrairement à une session annuelle unique.
Pourquoi le modèle annuel ne convient pas à une équipe distribuée
Une session de formation annuelle fonctionne assez bien lorsqu'une équipe travaille dans un seul bureau et que le responsable de la sécurité peut circuler, écouter les conversations à la machine à café et identifier les personnes qui ne comprennent pas les dernières techniques de phishing. Rien de tout cela n'est possible lorsque l'équipe est répartie sur une douzaine de bureaux à domicile et trois fuseaux horaires. Le responsable de la sécurité perd alors tout contact avec les retours d'information informels, et le seul indicateur restant est le résultat d'un quiz datant d'il y a plusieurs mois.
Les cadres de conformité aggravent la situation d'une manière bien précise. La plupart exigent des activités de sensibilisation à la sécurité documentées et régulières, et non un événement annuel unique. Or, les outils dont disposent déjà la plupart des équipes informatiques (module LMS, présentation PowerPoint, document PDF en annexe) sont conçus pour un modèle ponctuel. Mettre en place un programme réellement régulier à partir de ces outils revient généralement à demander à une équipe dispersée de se connecter à une plateforme supplémentaire selon un calendrier que personne ne retient, ce qui est précisément le genre de friction qui conduit à l'abandon d'un programme après deux trimestres.
Ce que la recherche dit sur la formation récurrente
L'ampleur du problème est indéniable. Le rapport 2025 de Verizon sur les enquêtes relatives aux violations de données a révélé qu'environ 60 % des violations impliquent encore une intervention humaine : un clic, une réponse ou la communication d'identifiants. De plus, le temps médian nécessaire pour cliquer sur un lien d'hameçonnage est inférieur à une minute. L'exposition est réelle, rapide et aucun filtre n'est infaillible ; par conséquent, les actions de votre équipe sur le champ restent cruciales.
La question la plus pertinente est de savoir si la formation modifie réellement ce comportement, et à cet égard, le plus vaste ensemble de données réelles est encourageant. Le rapport d'analyse comparative 2025 de KnowBe4 sur le phishing par secteur d'activité a suivi 14.5 millions de personnes dans 62 400 organisations à travers 67.7 millions de tests de phishing simulés. Avant toute formation, en moyenne 33.1 % des employés, soit un sur trois, se laissaient piéger par une simulation de phishing. Dans les 90 jours suivant le début d'une formation régulière, ce taux a chuté de plus de 40 %, et après une année complète de formation continue, il est tombé à 4.1 %, soit une réduction de 86 %.
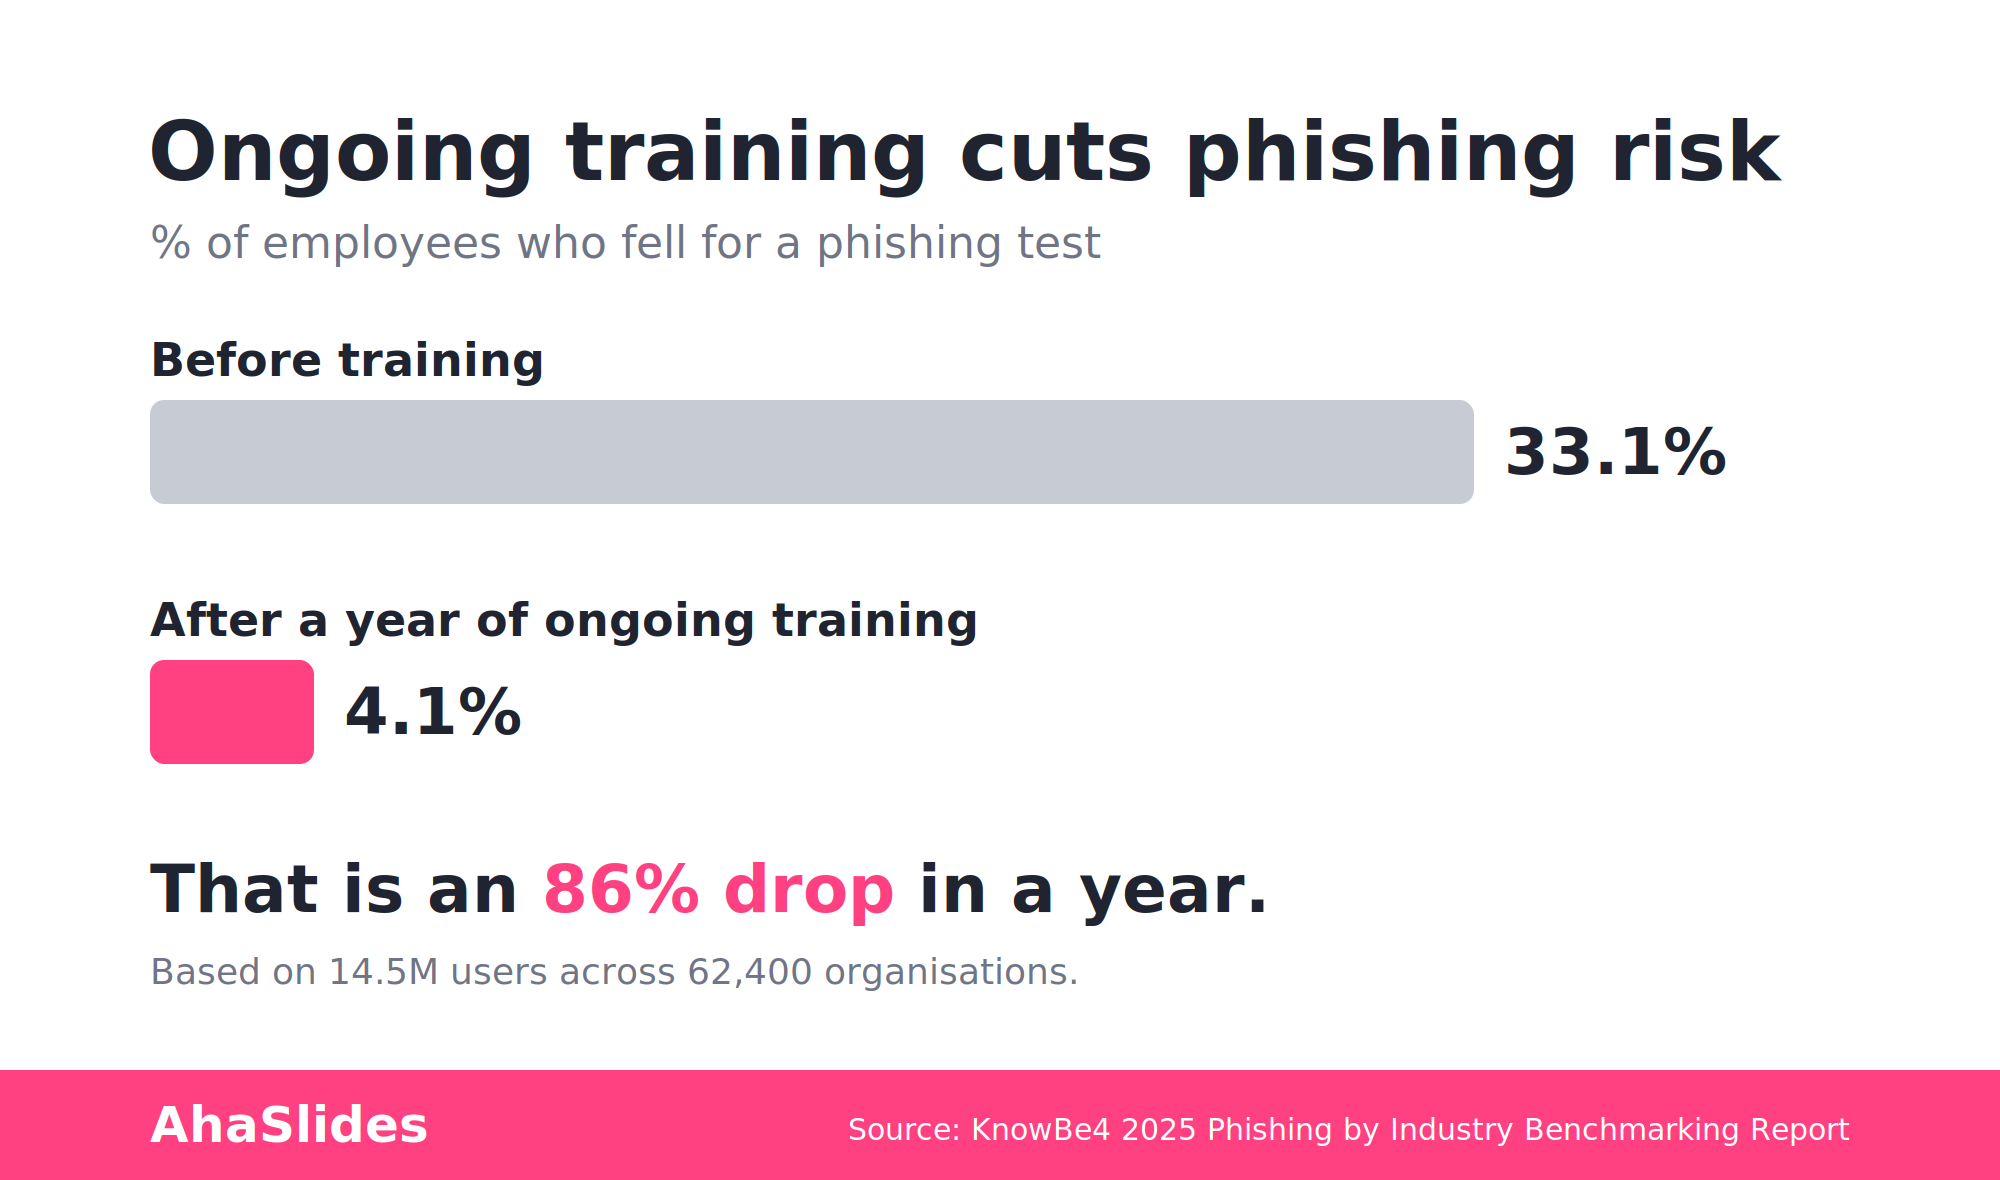
L'essentiel réside dans la forme de cette courbe. L'amélioration ne se limite pas à une seule session annuelle ; elle s'accumule au fil des mois grâce à une exposition répétée et espacée. Un module ponctuel n'a qu'un impact passager ; c'est la formation continue et régulière qui permet de réduire le nombre de participants d'un tiers à environ un sur vingt-cinq. Il en va de même pour l'adoption d'une approche systématique de la sensibilisation plutôt que pour un événement annuel, et pour son organisation dans un lieu fréquenté par l'équipe.
AhaSlides pour Slack : des prises de pouls où se trouve déjà l’équipe
AhaSlides pour Slack est en cours de déploiement sur la plateforme AhaSlides. Cette intégration vous permet de publier des diapositives interactives directement dans un canal Slack ou par messagerie privée, sans réunion ni connexion supplémentaire. Elle n'est pas encore disponible sur la page principale des intégrations d'ahaslides.com ; son déploiement est toujours en cours. Pour l'instant, elle prend en charge deux types de diapositives : « Choisissez votre réponse » (une diapositive de quiz notée) et « Sondage ». Les diapositives « Nuage de mots », « Questions-réponses » et les autres types de diapositives interactives ne sont pas encore intégrées à Slack. Veuillez les réserver à vos sessions en direct et à vos présentations AhaSlides indépendantes, et non à votre flux de travail Slack.
Pour une vérification rapide des risques de phishing, cet outil à deux diapositives est suffisant pour un travail efficace. Une diapositive « Choisir une réponse » publiée sur un canal pourrait indiquer :
- Vous recevez un message privé sur Slack d'une personne prétendant être votre administrateur informatique, vous demandant de réinitialiser votre mot de passe via un lien qu'elle a partagé. Que vérifiez-vous en premier avant de cliquer ?
- Vous recevez un courriel de facture d'un fournisseur, mais l'adresse de réponse diffère d'un seul caractère de son véritable domaine. S'agit-il d'un courriel légitime, prudent ou manifestement malveillant ?
- Une invitation de calendrier du service des ressources humaines vous demande de confirmer vos coordonnées bancaires via un lien intégré. Que faire ?
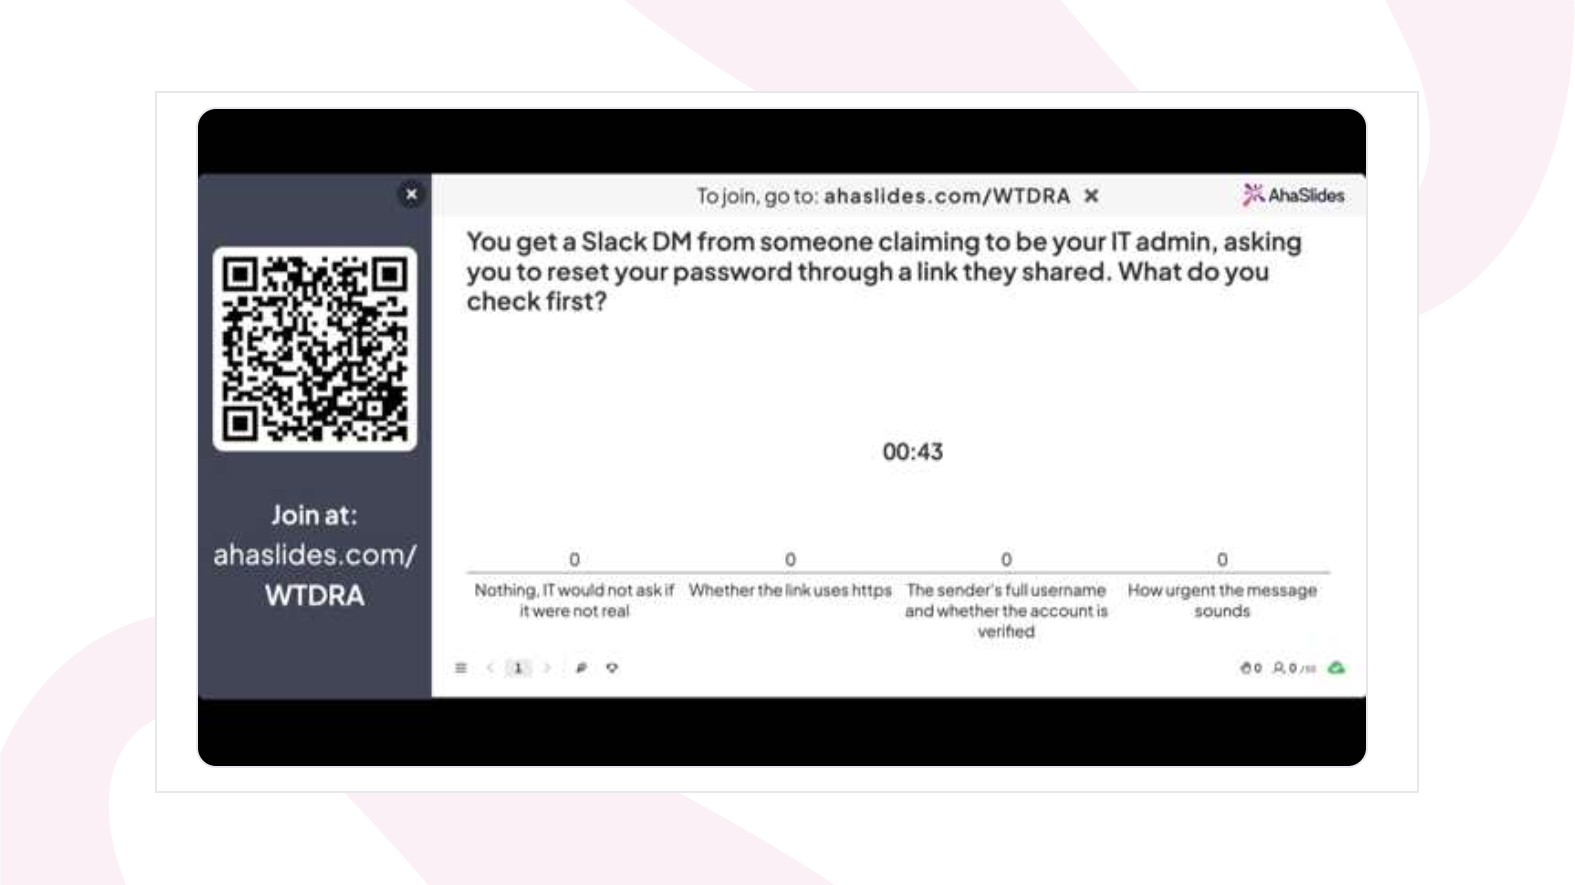
Chaque option est notée automatiquement, et la bonne réponse peut être révélée dans la conversation juste après qu'une personne ait fait une proposition. Ce processus de vérification puis de correction permet aux corrections d'être prises en compte. Un sondage est particulièrement adapté aux questions à faible enjeu et à visée diagnostique : « Dans quelle mesure êtes-vous sûr de pouvoir détecter rapidement une adresse d'expéditeur usurpée ? » ou « Avez-vous reçu un message privé suspect sur Slack le mois dernier ? » Les sondages n'ont pas de réponse unique, mais ils indiquent les niveaux de confiance, ce qui vous permet de cibler précisément la prochaine question.
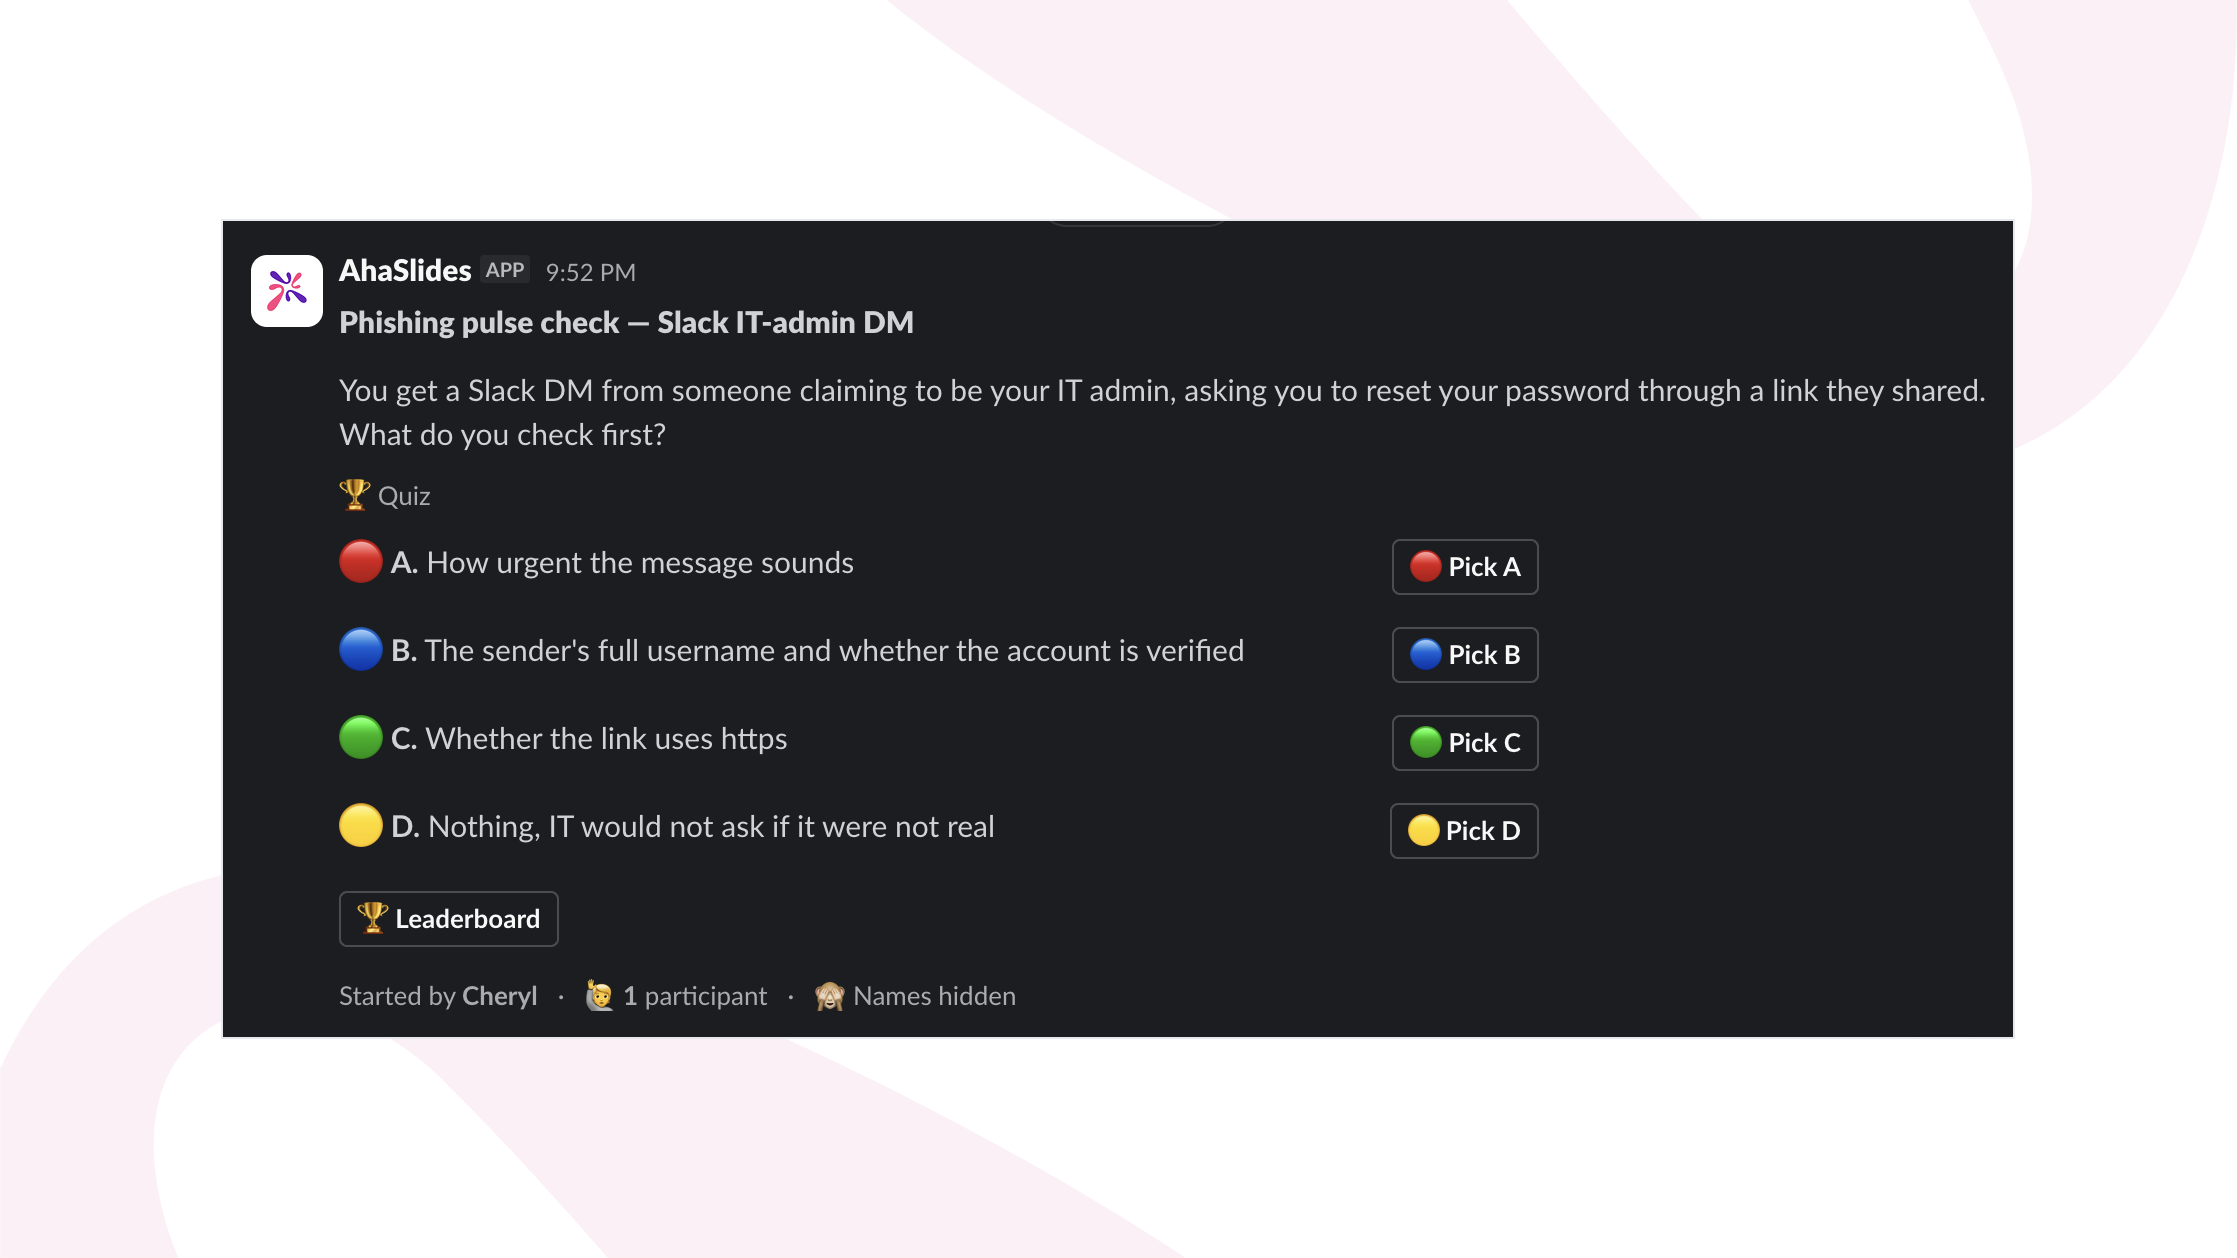
L'intégration se faisant directement dans Slack, le sondage ne concurrence pas les connexions à une plateforme d'apprentissage distincte. Il apparaît dans le canal que l'utilisateur consulte déjà, reçoit une réponse instantanée et ne nécessite pas de planifier une session sur trois fuseaux horaires. Vous pouvez l'ajouter à votre espace de travail depuis la page Slack de l'application AhaSlides.
Réponse : répéter le jugement lors d'une séance en direct
Le sondage Slack permet de prendre les participants en cours de journée, mais il est volontairement court et asynchrone : une seule question, à laquelle on répond seul, sans discussion. La revue de sécurité mensuelle en direct se déroule dans un contexte différent. L’équipe est réunie en visioconférence, ce qui permet d’organiser une série de questions à choix multiples, affichant la répartition des réponses après chaque question et consacrant une minute à expliquer pourquoi certaines options étaient tentantes.
Cette visibilité de groupe est un atout que la version Slack ne peut offrir seule. Lorsque les deux tiers des participants choisissent la même mauvaise réponse, le responsable de la sécurité qui anime la session le constate immédiatement et peut en rechercher la cause sur-le-champ, au lieu de devoir attendre trois jours plus tard pour trouver la réponse dans un rapport. Les questions basées sur des scénarios sont plus efficaces avec ce format que les questions de type définition.
- Le service marketing reçoit un courriel d'un domaine usurpé demandant d'accélérer le paiement d'une facture avant la fin de la journée, en utilisant le nom du directeur financier. Que doit vérifier le destinataire avant de répondre ?
- Un prestataire contacte le support informatique pour demander une réinitialisation de mot de passe au lieu de créer un ticket d'incident, et justifie l'urgence par un motif plausible. Est-ce normal ? Faut-il vérifier ? Ou est-ce un signe d'alerte ?
- Un collègue m'a transféré un message Slack qui semble provenir du support informatique interne, me demandant de confirmer mon identifiant via un lien externe. Quel est le moyen le plus rapide de vérifier son authenticité ?
Répartissez ces questions tout au long de la session au lieu de les poser à la suite, et profitez de la pause après chaque question pour discuter, et pas seulement pour donner la bonne réponse. Cette conversation, liée à un scénario auquel le groupe vient de répondre ensemble, est ce qu'un tour de questions-réponses en direct apporte à la version asynchrone sur Slack, au lieu de la répéter.
Analyses et rapports : les preuves dont un RSSI ou un auditeur a besoin
À un moment donné, un responsable de la conformité ou un membre de la direction vous demandera comment vous évaluez l'efficacité du programme, et la simple affirmation que « les participants ont suivi le module annuel » ne constitue pas une réponse satisfaisante. AhaSlides enregistre les réponses individuelles aux questionnaires et sondages et génère des rapports sur les performances de chaque personne et du groupe, ce qui représente deux atouts majeurs qui justifient la mise en place d'un tel programme.
Premièrement, il s'agit d'une documentation : un rapport indiquant qui a été interrogé sur quoi et comment les réponses ont été apportées résiste à une question d'audit concernant les activités de sensibilisation à la sécurité, documentées et récurrentes, contrairement à un simple tableau de dates d'achèvement. Deuxièmement, il s'agit d'un outil de diagnostic. Si un tiers de l'équipe échoue à identifier le même scénario lors d'un test rapide de type « Choisir la bonne réponse », ce résultat est loin d'être négligeable. Il s'agit précisément du sujet du suivi de la semaine suivante, et c'est le type de tendance, au niveau du service ou de l'équipe, qu'un simple test annuel, réalisé une seule fois puis oublié, ne permettrait jamais de déceler.
Un flux pratique pour une organisation de sécurité distribuée
- Publiez un court questionnaire à choix multiples ou un sondage sur Slack toutes les une à deux semaines, basé sur des tentatives réelles (censurées) que votre équipe a observées, et non sur des scénarios génériques tirés de manuels scolaires.
- Organisez une session mensuelle en direct avec une séquence de questions-réponses basée sur des scénarios, en affichant la répartition des réponses du groupe après chaque question afin que l'équipe puisse discuter des raisons pour lesquelles les mauvaises options étaient tentantes.
- Après chaque manche, consultez le rapport Analytics et recherchez un échec partagé, une tendance au sein d'une équipe ou d'une région, et pas seulement un score individuel.
- Créez le prochain test de pouls Slack directement à partir de cet échec, afin que le deuxième point de contact intervienne dans les deux à trois semaines suivant l'apparition de l'écart, correspondant au renforcement soutenu et espacé que les données de KnowBe4 associent à une baisse de 86 % sur un an.
- Conservez un bref compte rendu de chaque session pour la personne responsable de la conformité, afin que la « formation documentée et récurrente à la sensibilisation à la sécurité » soit un dossier de données réelles et non un simple certificat datant de janvier.
Que faut-il changer ce trimestre ?
Un module de formation annuel unique n'est pas tant une erreur qu'une solution partielle. Il enseigne la matière une seule fois, la teste une seule fois, puis part du principe que les connaissances resteront acquises pendant un an au sein d'une équipe qui ne se réunit jamais physiquement pour les consolider de manière informelle. Or, les données réelles les plus complètes démontrent le contraire : la vulnérabilité diminue progressivement grâce à des formations répétées et espacées, de plus de 40 % dans les 90 premiers jours et de 86 % sur un an, et non avec une seule session annuelle. Il est préférable d'intégrer une partie du programme à Slack, où l'équipe passe déjà ses journées, de baser les questions sur des incidents réels plutôt que sur des exemples génériques, et d'utiliser les rapports pour orienter les questions suivantes. Ce programme, plus court et plus fréquent que ceux mis en place par la plupart des équipes aujourd'hui, est, selon les études, également plus efficace.