Az informatikai vagy biztonsági vezető számára, aki egy olyan csapaton belüli figyelemfelkeltő programot futtat, amely ritkán, vagy soha nem jelentkezik be ugyanabba az eszközbe egyszerre.
A legtöbb biztonságtudatossági program továbbra is éves ciklusban fut: egy kötelező modul az LMS-ben, egy elvégzési igazolás, egy bejelölt négyzet az audit előtt, majd tizenegy hónap csend, mielőtt a ciklus megismétlődik. Ha egy elosztott csapat számára futtatsz biztonsági rendszert, amely időzónák és otthoni irodák között van, és nincs megosztott fizikai hely a figyelmeztető plakátok kihelyezésére, akkor ez az éves egyszeri formátum gyengébb, mint amilyennek papíron látszik. Az emberek heteken belül elfelejtik a tesztelt anyagokat. A tényleges támadási felület, egy meggyőző számla e-mail, egy hamis naptármeghívó, egy hamis Slack DM, amely azt állítja, hogy az „IT-támogatástól” származik, nem várja meg a következő képzési ciklust.
A megoldás nem egy hosszabb kurzus vagy egy szigorúbb átmenési küszöb. A program egy részét áthelyezi abba az eszközbe, amely már amúgy is egész nap elérhető a csapat számára. Egy kétkérdéses, Slack csatornába bedobott pulzusellenőrző kérdés megválaszolása kevesebb mint egy percet vesz igénybe, nem igényel külön bejelentkezést, és ha elég gyakran futtatják, az anyag olyan friss marad, amire egyetlen éves kurzus strukturálisan nem képes.
Miért hibás az éves modell egy elosztott csapat számára?
Egy évente egyszeri képzési alkalom egészen jól működik, ha egy csapat egy irodában ül, és egy biztonsági vezető fel-alá sétálhat, elcsíphet egy beszélgetést a kávégépnél, és megállapíthatja, hogy ki zavarodott meg a legújabb adathalász trenddel kapcsolatban. Mindez nem működik, ha a csapat egy tucat otthoni irodában és három időzónában van szétszórva. A biztonsági vezető teljesen elveszíti az informális visszajelzési hurkot, és az egyetlen jel, ami megmarad, egy hónapokkal ezelőtti kvízpontszám.
A megfelelőségi keretrendszerek egy sajátos módon súlyosbítják ezt. A legtöbbjük dokumentált, ismétlődő biztonsági tudatossági tevékenységet ír elő, nem pedig egyetlen éves eseményt, de a legtöbb IT-csapat által már birtokolt eszközök (LMS modul, diavetítés, PDF szabályzatmelléklet) az egyetlen eseményre épülő modell köré épülnek. Egy valóban ismétlődő program felépítése erre az eszközre általában azt jelenti, hogy egy elosztott csapatot arra kérünk, hogy egy újabb platformra jelentkezzen be egy olyan ütemterv szerint, amelyre senki sem emlékszik, és pontosan ez az a fajta súrlódás, ami miatt egy program két negyedév után elhagyásra kerül.
Mit mond a kutatás az ismétlődő képzésről?
A probléma mértéke kétségtelen. A Verizon 2025-ös adatvédelmi incidensekről szóló jelentése megállapította, hogy az incidensek mintegy 60 százalékában továbbra is emberi tényező játszik szerepet, valaki kattint, válaszol vagy átad egy hitelesítő adatot, és hogy az adathalász linkre kattintás átlagos ideje kevesebb, mint egy perc. A kockázat valós, gyors, és egyetlen szűrő sem fogja fel az összeset, így továbbra is számít, hogy mit tesz a csapat az adott pillanatban.
A hasznosabb kérdés az, hogy a képzés valóban megváltoztatja-e ezt a viselkedést, és itt a legnagyobb valós adathalmaz biztató. A KnowBe4 2025-ös iparági adathalászatról szóló jelentése 62 400 szervezet 14.5 millió emberét követte nyomon 67.7 millió szimulált adathalász teszten keresztül. Bármilyen képzés előtt az alkalmazottak átlagosan 33.1 százaléka, minden harmadik esett áldozatul egy szimulált adathalász támadásnak. A rendszeres képzés megkezdését követő 90 napon belül ez az arány több mint 40 százalékkal csökkent, egy teljes évnyi folyamatos képzés után pedig 4.1 százalékra esett vissza, ami 86 százalékos csökkenést jelent.
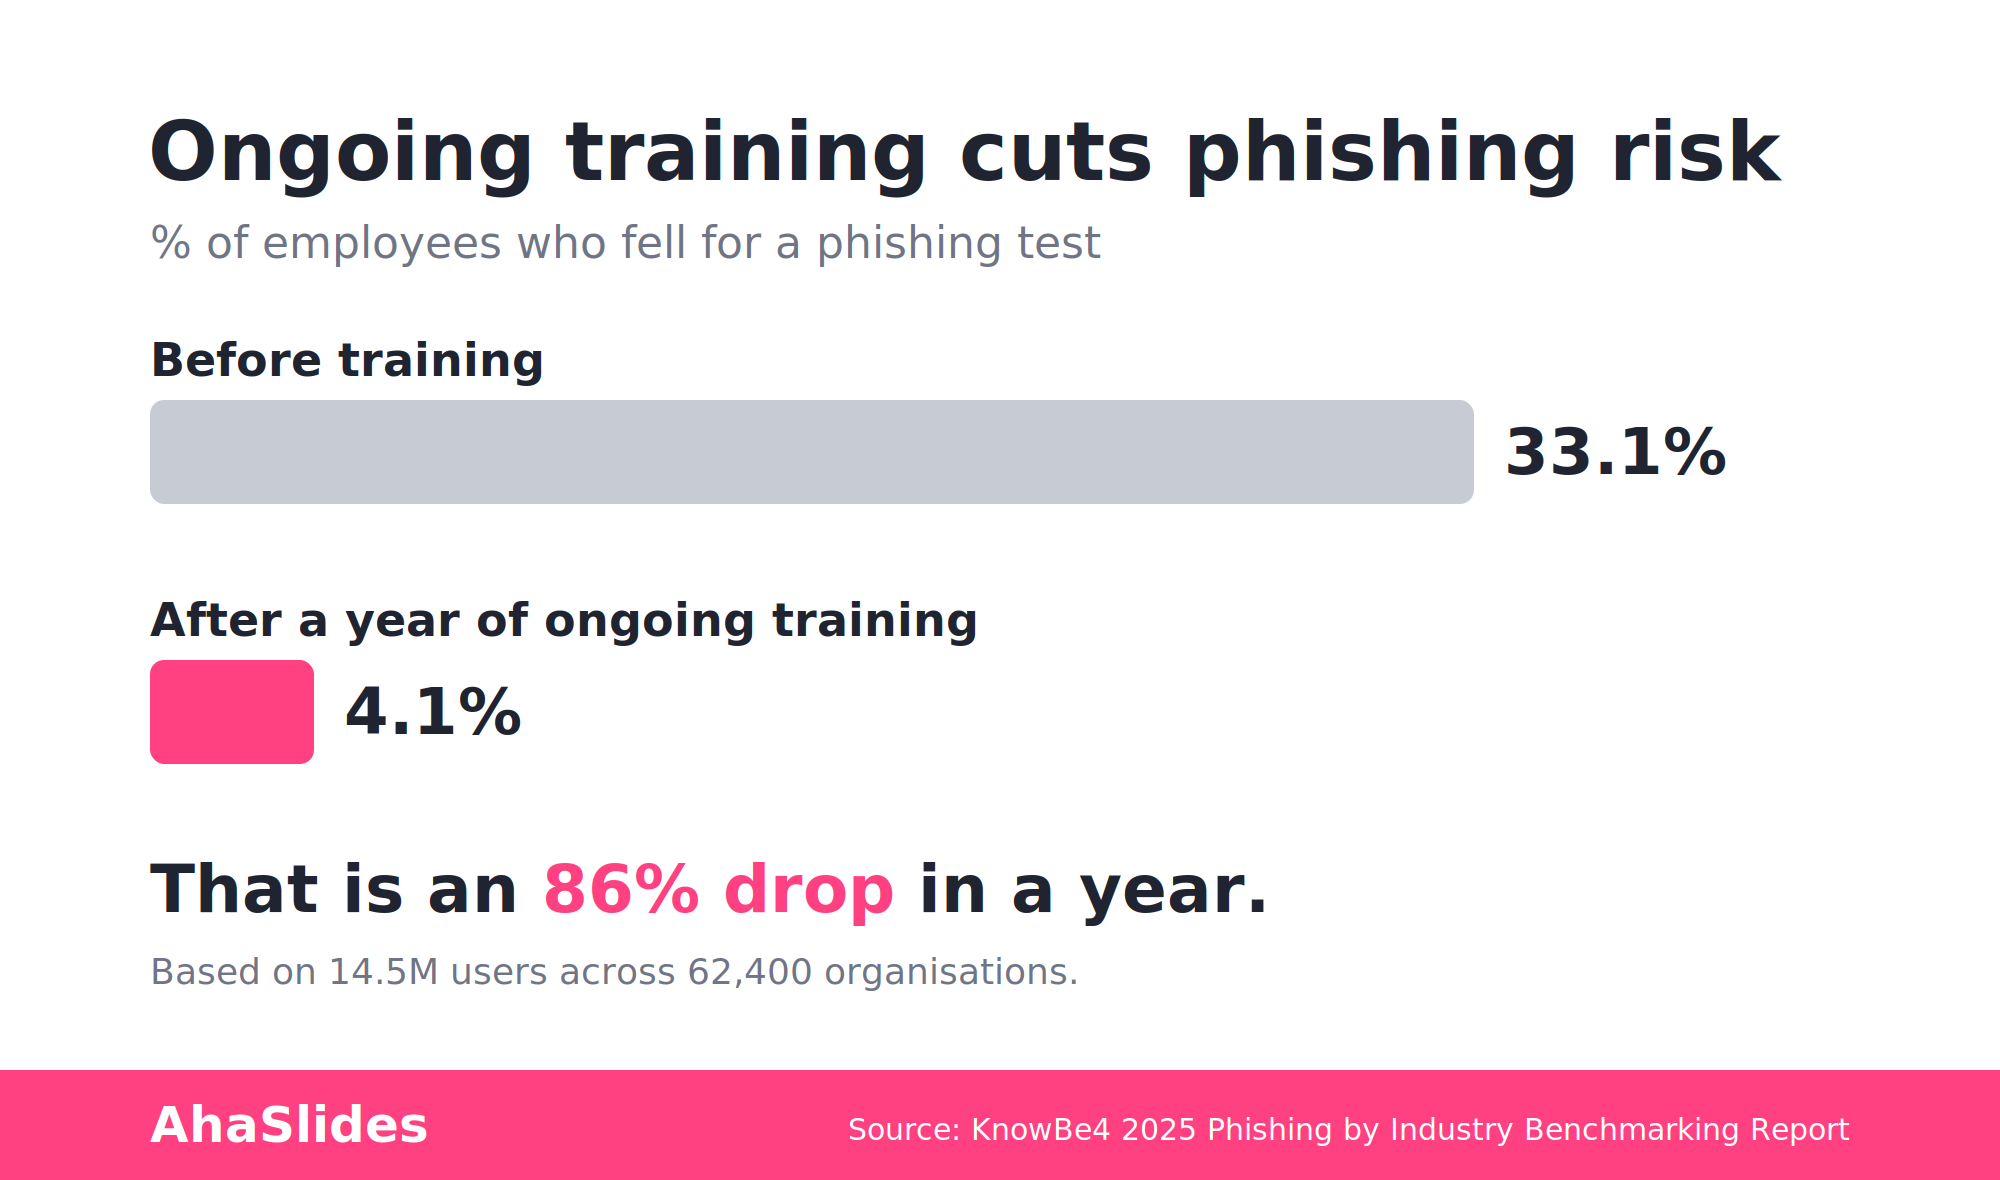
A görbe alakja a lényeg. A javulás nem egyetlen lépésből áll az éves edzések után; hónapokig tartó, ismétlődő, szakaszos expozíció során halmozódik fel. Egy egyszeri modul egyszeri alkalommal növeli a számot; a tartós, ismételt képzés az, ami a csapat egyharmadát nagyjából huszonötödik főre csökkenti. Ez a helyzet akkor, ha a tudatosság visszatérő szokássá válik, nem pedig éves eseménnyé, és ha a csapat már ott folytatja, ahol ez már folyamatban van.
AhaSlides a Slackhez: pulzusmérő, hogy hol tart már a csapat
Az AhaSlides for Slack integrációként jelenik meg az AhaSlides piactéren, amely lehetővé teszi interaktív diák közvetlenül egy Slack csatornába vagy DM-be való közzétételét, külön találkozó vagy bejelentkezés nélkül. Még nem szerepel az ahaslides.com fő integrációs oldalán; még mindig a bevezetés fázisában van, és egyelőre két diatípust támogat: a Pick Answer-t (pontozott kvízdia) és a Szavazást. A Word Cloud, a Q&A és a többi interaktív diatípus ma nem része a Slack integrációnak, ezért ezeket tartsa meg az élő előadásokhoz és az önálló AhaSlides prezentációkhoz, ne a Slack munkafolyamathoz.
Egy adathalászati impulzusellenőrzéshez ez a két diából álló hatókör elegendő a valódi munkához. Egy csatornára közzétett Pick Answer dia így szólhat:
- Kapsz egy Slack üzenetet valakitől, aki az informatikai rendszergazdádnak adja ki magát, és arra kér, hogy állítsd vissza a jelszavadat egy általa megosztott linken keresztül. Mi az első dolog, amit ellenőrizel, mielőtt rákattintasz?
- Egy számla e-mail érkezik egy olyan szállítótól, akivel együtt dolgozol, de a válaszcím egy karakterrel eltér a valódi domainjüktől. Ez egy legitim, óvatos vagy egyértelműen rosszindulatú e-mail?
- Egy „HR”-től érkező naptári meghívó arra kér, hogy egy beágyazott linken keresztül erősítsd meg a közvetlen befizetési adataidat. Mi a helyes lépés?
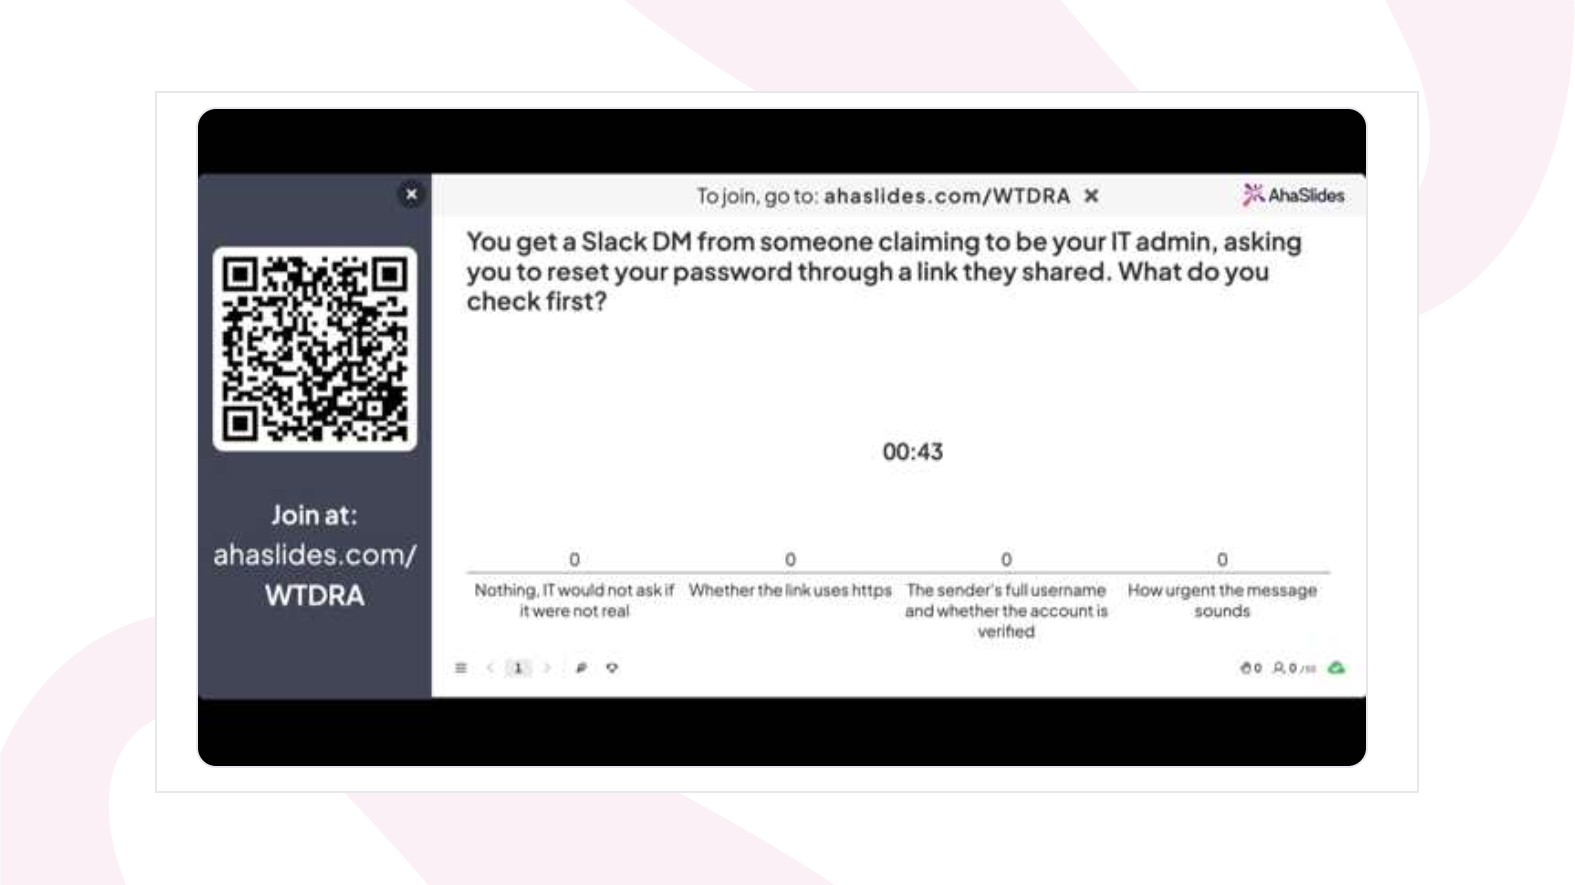
Minden lehetőség automatikusan pontoz, és a helyes válasz közvetlenül azután felfedhető a beszélgetésben, miután valaki tippelt – ez a visszakeresés, majd javítás minta, ami miatt a javítás valóban érvényben marad. A szavazódia jól működik az alacsonyabb téttel bíró, diagnosztikai jellegű kérdésekhez: „Mennyire biztos abban, hogy gyorsan elkapna egy hamis feladói címet?” vagy „Kapott gyanús Slack üzenetet az elmúlt hónapban?” A szavazásoknak nincs helyes válaszuk, de ott jelennek meg, ahol alacsony a megbízhatóság, ami pontosan megmutatja, hogy hová kell irányítani a következő Pick Válasz kört.
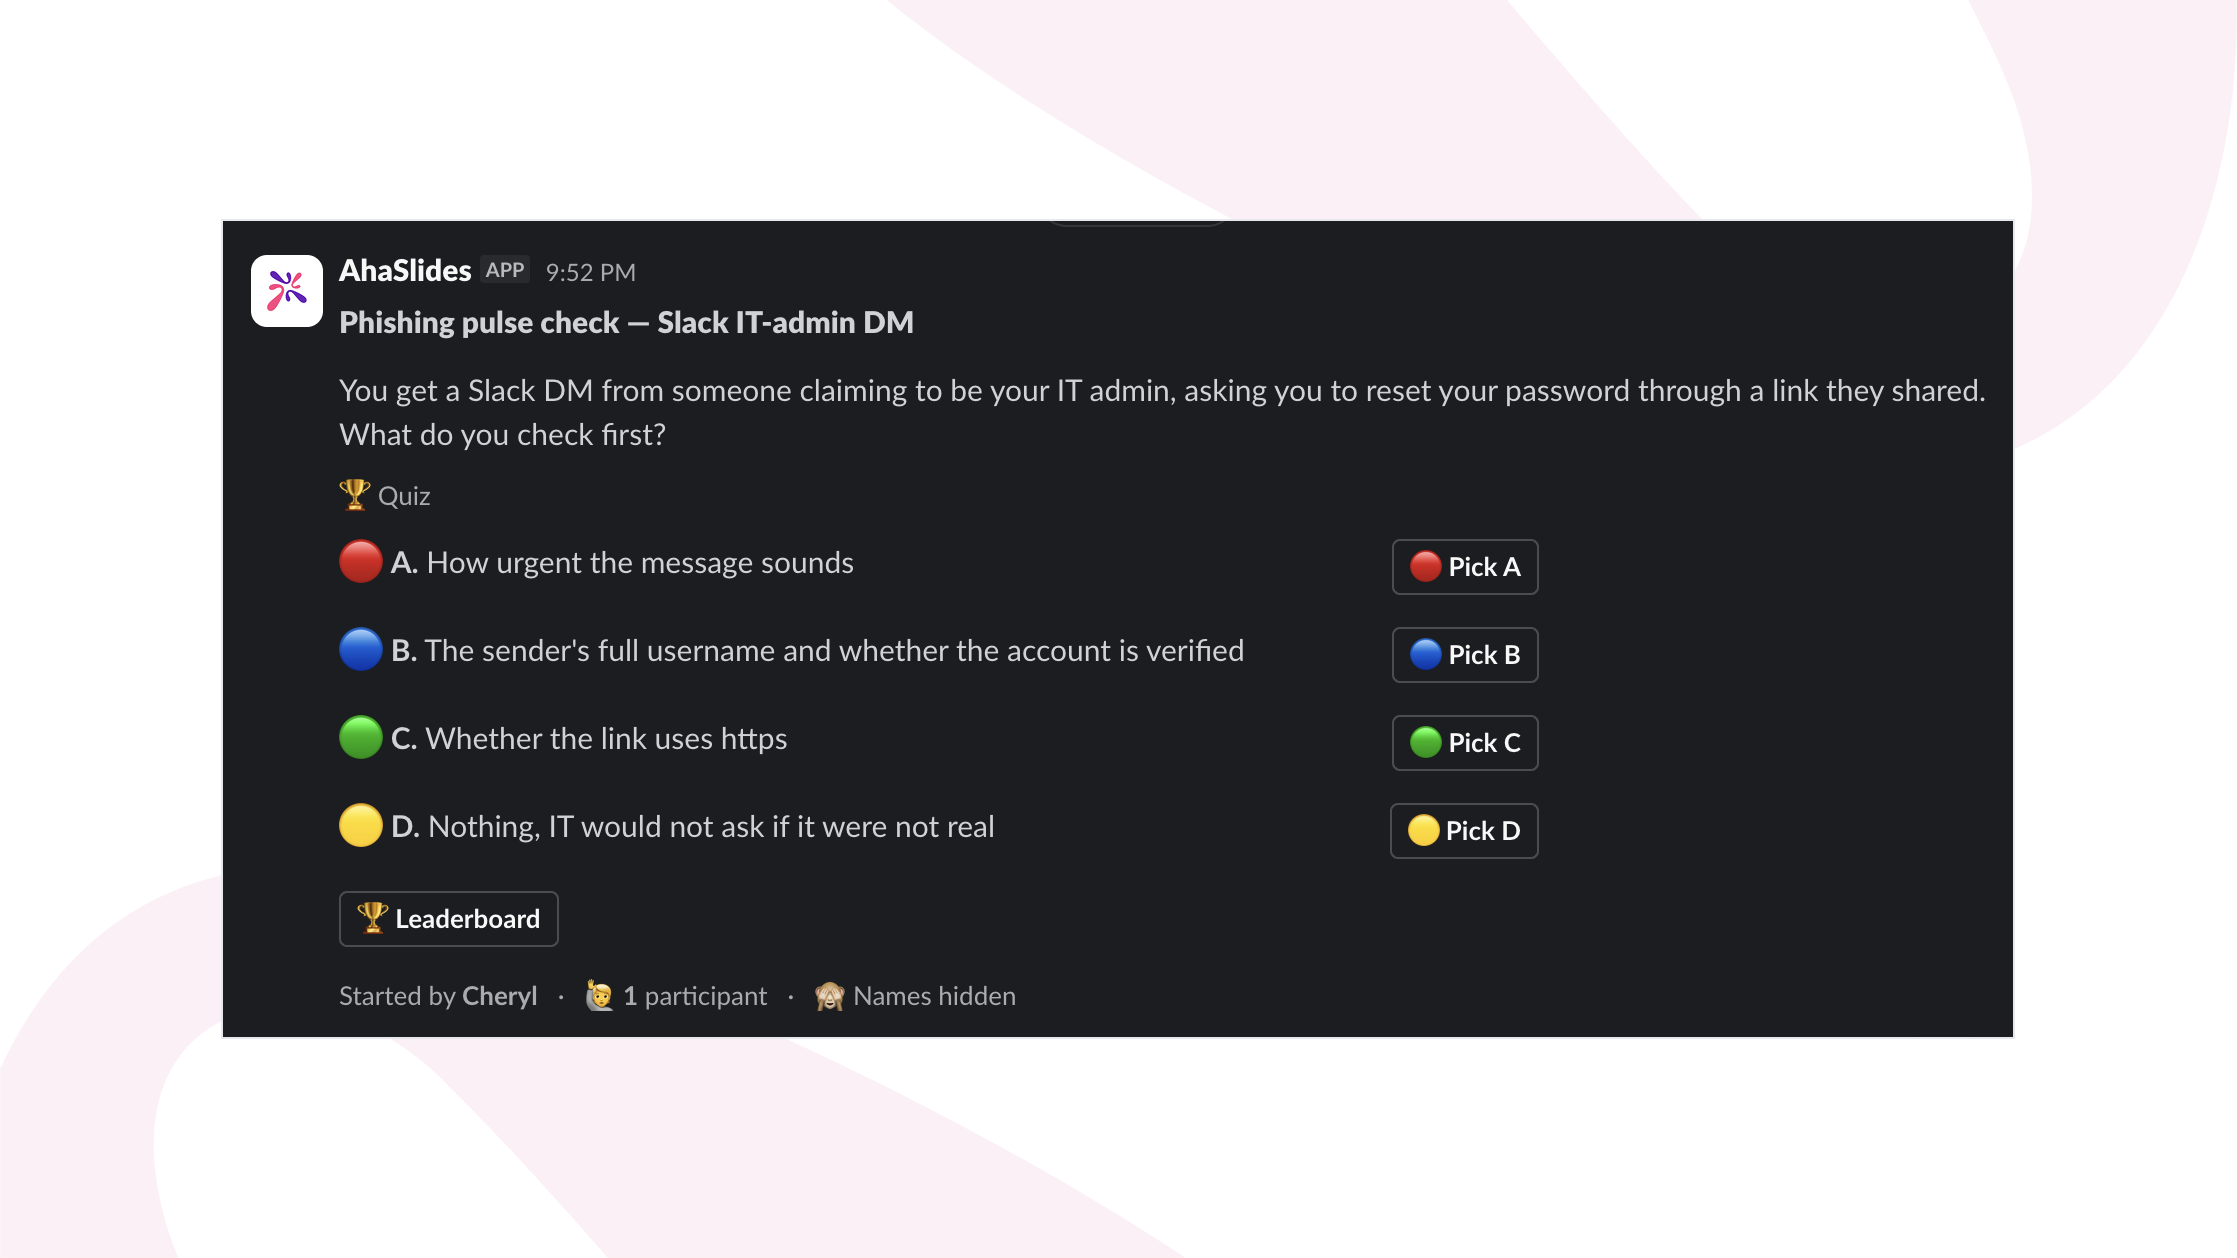
Mivel az integráció a Slacken belül található, az impulzus-ellenőrzés nem versenyez egy külön LMS-bejelentkezéssel senki figyelméért. Abban a csatornában jelenik meg, amelyet valaki már olvas, a kérdés elolvasásához szükséges idő alatt választ kap, és nem igényel három időzónán átívelő munkamenet-ütemezést. Hozzáadhatod a munkaterületedhez az AhaSlides Slack alkalmazás oldaláról.
Válasz kiválasztása: ítélkezés gyakorlása élőben
A Slack impulzus-ellenőrzése a résztvevőket a szokásos napi rutinjukban rögzíti, de szándékosan rövid és aszinkron: egy kérdés, amelyre egyedül kell válaszolni, megbeszélés nélkül. Egy élő havi biztonsági felülvizsgálat más környezetet teremt. A csapat közösen telefonál, így a Pick Answer kör egy rövid, egymást követő forgatókönyv-kérdéssorozatként is lefuthat, amelyek után megjelenik a csoport válaszainak eloszlása, és egy percet szánnak arra, hogy megvitassák, miért voltak csábítóak a rossz lehetőségek.
Ez a csoportos láthatóság az, amit a Slack verzió önmagában nem tud megtenni. Amikor a terem kétharmada ugyanazt a rossz választ választja, a munkamenetet vezető biztonsági vezető azonnal látja, és azonnal kiderítheti az okát, ahelyett, hogy három nappal később egy jelentésből derítené ki. A forgatókönyv-alapú kérdések többet hoznak ki ebből a formátumból, mint a sima definíciós stílusúak:
- A Marketing egy hasonló domaintől kap egy e-mailt, amelyben a pénzügyi igazgató valódi nevét használva kérik a számla kifizetésének felgyorsítását a nap vége előtt. Mit kell a címzettnek ellenőriznie a válaszadás előtt?
- Egy vállalkozó felhívja az IT-támogatást, és a szokásos hibajegy benyújtása helyett jelszó-visszaállítást kér, és elfogadható indokot ad a sürgősségre. Ez normális, érdemes ellenőrizni, vagy vészjelzés?
- Egy kolléga továbbít egy Slack üzenetet, ami úgy tűnik, mintha belső IT-támogatástól érkezett volna, és arra kéri, hogy egy külső linken keresztül erősítse meg a bejelentkezését. Mi a leggyorsabb módja annak, hogy ellenőrizzem, valódi-e?
Ezeket a kérdéseket inkább időközönként tedd fel a foglalkozás során, ahelyett, hogy egymás után ismételgetnéd őket, és a kérdések utáni szünetet ne csak a helyes válaszra, hanem a megbeszélésre is használd. Ezt a beszélgetést, amely egy olyan forgatókönyvhöz kapcsolódik, amelyet a csoport éppen közösen megválaszolt, egy élő Válaszválasztási kör egészíti ki az aszinkron Slack verzióval, ahelyett, hogy megismételnéd azt.
Analitika és jelentések: a bizonyítékok, amiket egy CISO vagy auditor szeretne
Előbb vagy utóbb valaki a megfelelőségi vagy vezetői oldalon megkérdezi, hogy honnan tudod, hogy a program működik, és az, hogy „az emberek elvégezték az éves modult”, nem kielégítő válasz. Az AhaSlides rögzíti az egyes kvízekre és szavazásokra adott válaszokat, és jelentéseket készít arról, hogy az egyes személyek és a csoport hogyan teljesítettek, ami két dolgot is jelent, ami körül érdemes programot építeni.
Először is, ez dokumentáció: egy jelentés, amely megmutatja, hogy kitől mit kérdeztek, és hogyan válaszoltak, egy ismétlődő, dokumentált biztonsági tudatossági tevékenységgel kapcsolatos auditkérdéshez hasonlóan, ahogyan egy kitöltési dátumokat tartalmazó táblázat nem. Másodszor, ez egy diagnosztikai eszköz. Ha a csapat egyharmada nem veszi észre ugyanazt a forgatókönyvet egy Pick Answer pulse ellenőrzés során, az nem egy elraktározandó eredmény. Ez pontosan a jövő heti nyomon követés témája, és ez az a fajta részleg- vagy csapatszintű minta, amelyet egyetlen, egyszer lefuttatott és elfelejtett éves teszt soha nem tudna kimutatni.
Gyakorlati munkafolyamat egy elosztott biztonsági szervezet számára
- Tegyél közzé egy rövid Pick Answer vagy Poll pulse check-et a Slackben egy-két hetente, amely valós (szerkesztett) próbálkozásokon alapul, amelyeket a csapatod látott, ne pedig általános, tankönyvi forgatókönyveken.
- Havonta egyszer élőben szervezz egy beszélgetést egy forgatókönyv-alapú „Pick Self” (válaszválasztás) sorozattal, amelyen minden kérdés után látható a csoport válaszainak eloszlása, hogy a csapat megbeszélhesse, miért voltak csábítóak a rossz lehetőségek.
- Minden kör után nézd meg az Analytics jelentést, és keress közös hibát, mintázatot egy csapaton vagy régión belül, ne csak egyéni pontszámot.
- A következő Slack impulzusellenőrzést közvetlenül ebből a kihagyásból építsd fel, hogy a második érintkezési pont a rés megjelenését követő két-három héten belül érkezzen meg, összhangban azzal a tartós, időközönkénti megerősítéssel, amelyet a KnowBe4 adatai egy év alatt 86 százalékos eséshez kötnek.
- Vezessen rövid feljegyzést az egyes körök jelentéséről annak, aki a megfelelőségi kapcsolatért felelős, így a „dokumentált, ismétlődő biztonságtudatossági képzés” egy valós adatokat tartalmazó mappa, nem pedig egyetlen januári tanúsítvány.
Mit kell változtatni ebben a negyedévben
Egyetlen éves képzési modul nem annyira rossz, mint inkább hiányos. Egyszer tanítja meg az anyagot, egyszer teszteli, majd bízik benne, hogy a tanulság egy évig érvényes egy olyan csapaton, amely soha nem tartózkodik ugyanabban a helyiségben, hogy informálisan megerősítse azt. A legnagyobb valós adathalmaz az ellenkezőjét mondja: a fogékonyság folyamatosan csökken az ismételt, időközönkénti képzések során, több mint 40 százalékkal az első 90 napban és 86 százalékkal egy év alatt, nem pedig egyetlen éves üléssel. Helyezzük át a program egy részét a Slackbe, ahol a csapat már eleve a napját tölti, a kérdéseket valós esetekből építsük fel az általános példák helyett, és a jelentések alapján döntsük el, hogy mit kérdezzünk legközelebb. Ez egy kisebb, gyakoribb program, mint amit a legtöbb csapat ma futtat, és a kutatások azt sugallják, hogy hatékonyabb is.