Per il responsabile IT o della sicurezza che gestisce un programma di sensibilizzazione per un team i cui membri raramente, se non mai, accedono allo stesso strumento contemporaneamente.
La maggior parte dei programmi di sensibilizzazione alla sicurezza informatica segue ancora un ciclo annuale: un modulo obbligatorio nella piattaforma di apprendimento online (LMS), un certificato di completamento, una casella da spuntare prima di un audit, poi undici mesi di silenzio prima che il ciclo si ripeta. Se gestite la sicurezza di un team distribuito, con dipendenti sparsi in diversi fusi orari e che lavorano da casa, senza uno spazio fisico condiviso dove affiggere un avviso, questo formato annuale è meno efficace di quanto sembri sulla carta. Le persone dimenticano il materiale su cui sono state testate nel giro di poche settimane. La vera superficie di attacco, un'e-mail di fattura convincente, un invito di calendario contraffatto, un messaggio privato su Slack falso che afferma di provenire dall'"assistenza IT", non aspetta il prossimo ciclo di formazione per manifestarsi.
La soluzione non è un corso più lungo o una soglia di superamento più rigida. Si tratta di integrare parte del programma nello strumento che il team utilizza già quotidianamente. Un breve test di due domande inviato tramite Slack richiede meno di un minuto per essere completato, non necessita di un login separato e, se ripetuto con sufficiente frequenza, mantiene i contenuti sempre attuali, cosa che una singola sessione annuale non può garantire.
Perché il modello annuale non funziona per un team distribuito
Una sessione di formazione annuale funziona abbastanza bene quando un team lavora in un unico ufficio e un responsabile della sicurezza può girare per l'ufficio, origliare una conversazione alla macchinetta del caffè e capire chi è ancora confuso sulle ultime tendenze del phishing. Tutto ciò non funziona quando il team è distribuito in una dozzina di uffici domestici e tre fusi orari diversi. Il responsabile della sicurezza perde completamente il flusso di feedback informale e l'unico segnale rimasto è il punteggio di un quiz di una sessione svoltasi mesi prima.
I framework di conformità peggiorano ulteriormente la situazione in un modo specifico. La maggior parte richiede attività di sensibilizzazione alla sicurezza documentate e ricorrenti, non un singolo evento annuale, ma gli strumenti di cui la maggior parte dei team IT già dispone (un modulo LMS, una presentazione, un allegato PDF con le policy) sono progettati per il modello a evento singolo. Costruire un programma realmente ricorrente basandosi su questi strumenti significa solitamente chiedere a un team distribuito di accedere a un'ulteriore piattaforma con una frequenza che nessuno ricorda, ed è proprio questo tipo di attrito che porta all'abbandono di un programma dopo due trimestri.
Cosa dice la ricerca sulla formazione ricorrente
La portata del problema è innegabile. Il Data Breach Investigations Report 2025 di Verizon ha rilevato che circa il 60% delle violazioni coinvolge ancora un elemento umano, ovvero qualcuno che clicca, risponde o fornisce le proprie credenziali, e che il tempo medio impiegato da una persona per cliccare su un link di phishing è inferiore a un minuto. L'esposizione è reale, è rapida e nessun filtro è in grado di intercettarla completamente, quindi ciò che il vostro team fa sul momento è fondamentale.
La domanda più utile è se la formazione modifichi effettivamente tale comportamento, e in questo caso il più ampio set di dati reali è incoraggiante. Il rapporto "Phishing by Industry Benchmarking Report 2025" di KnowBe4 ha monitorato 14.5 milioni di persone in 62,400 organizzazioni attraverso 67.7 milioni di test di phishing simulati. Prima di qualsiasi formazione, una media del 33.1% dei dipendenti, ovvero uno su tre, cadeva nella trappola di un phishing simulato. Entro 90 giorni dall'inizio della formazione regolare, questa percentuale si è ridotta di oltre il 40%, e dopo un anno intero di formazione continua è scesa al 4.1%, con una riduzione dell'86%.
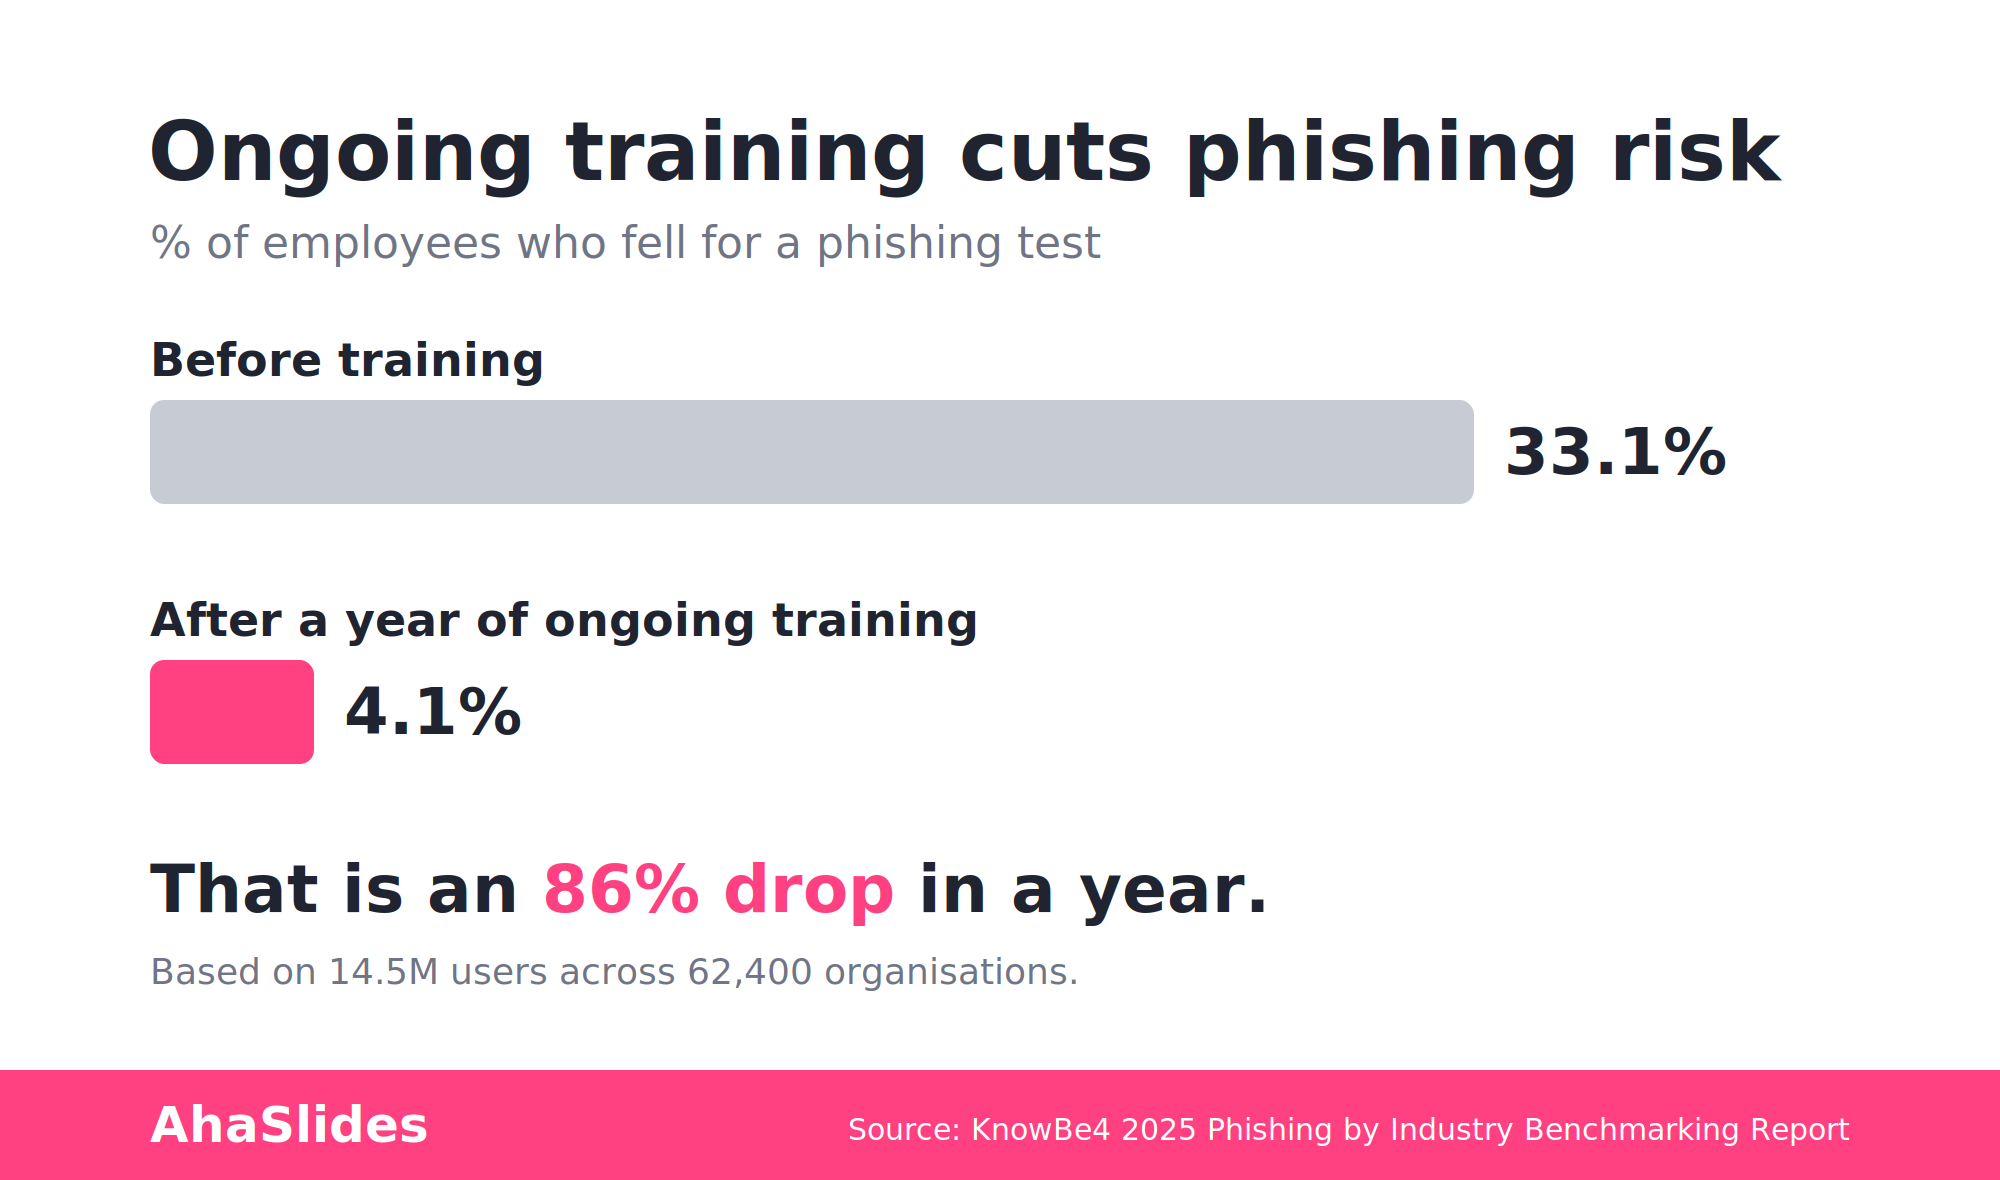
La forma di quella curva è l'elemento chiave di tutta la discussione. Il miglioramento non è un singolo passo derivante da una sessione annuale; si accumula nel corso di mesi di esposizione ripetuta e distanziata. Un modulo singolo modifica il numero una sola volta; è la formazione continua e ripetuta che permette di ridurre il livello di consapevolezza da un terzo del team a circa un membro su venticinque. Questo è il motivo per cui è importante rendere la sensibilizzazione un'abitudine ricorrente anziché un evento annuale, e per cui è consigliabile organizzarla in un ambiente in cui il team è già presente.
AhaSlides per Slack: controlli rapidi dove il team è già
AhaSlides per Slack è in fase di implementazione sul marketplace di AhaSlides come integrazione che consente di pubblicare slide interattive direttamente in un canale Slack o in un messaggio privato, senza bisogno di riunioni o accessi separati. Non è ancora presente nella pagina principale delle integrazioni di ahaslides.com; è ancora in fase di implementazione e per ora supporta due tipi di slide: Scegli risposta (una slide con quiz a punteggio) e Sondaggio. Word Cloud, Domande e risposte e gli altri tipi di slide interattive non sono attualmente inclusi nell'integrazione con Slack, quindi è consigliabile utilizzarli per le sessioni live e le presentazioni AhaSlides autonome, non per il flusso di lavoro di Slack.
Per un rapido controllo anti-phishing, una diapositiva di questo tipo è sufficiente per svolgere un lavoro efficace. Una diapositiva di Pick Answer pubblicata su un canale potrebbe recitare:
- Ricevi un messaggio privato su Slack da qualcuno che afferma di essere il tuo amministratore IT e ti chiede di reimpostare la password tramite un link che ha condiviso. Qual è la prima cosa che controlli prima di cliccare?
- Ricevi un'email di fattura da un fornitore con cui collabori, ma l'indirizzo di risposta differisce di un solo carattere dal suo dominio reale. Si tratta di un'email legittima, di un avviso precauzionale o chiaramente malevola?
- Un invito sul calendario proveniente dal reparto "Risorse Umane" ti chiede di confermare i dati per l'accredito diretto dello stipendio tramite un link incorporato. Qual è la procedura corretta?
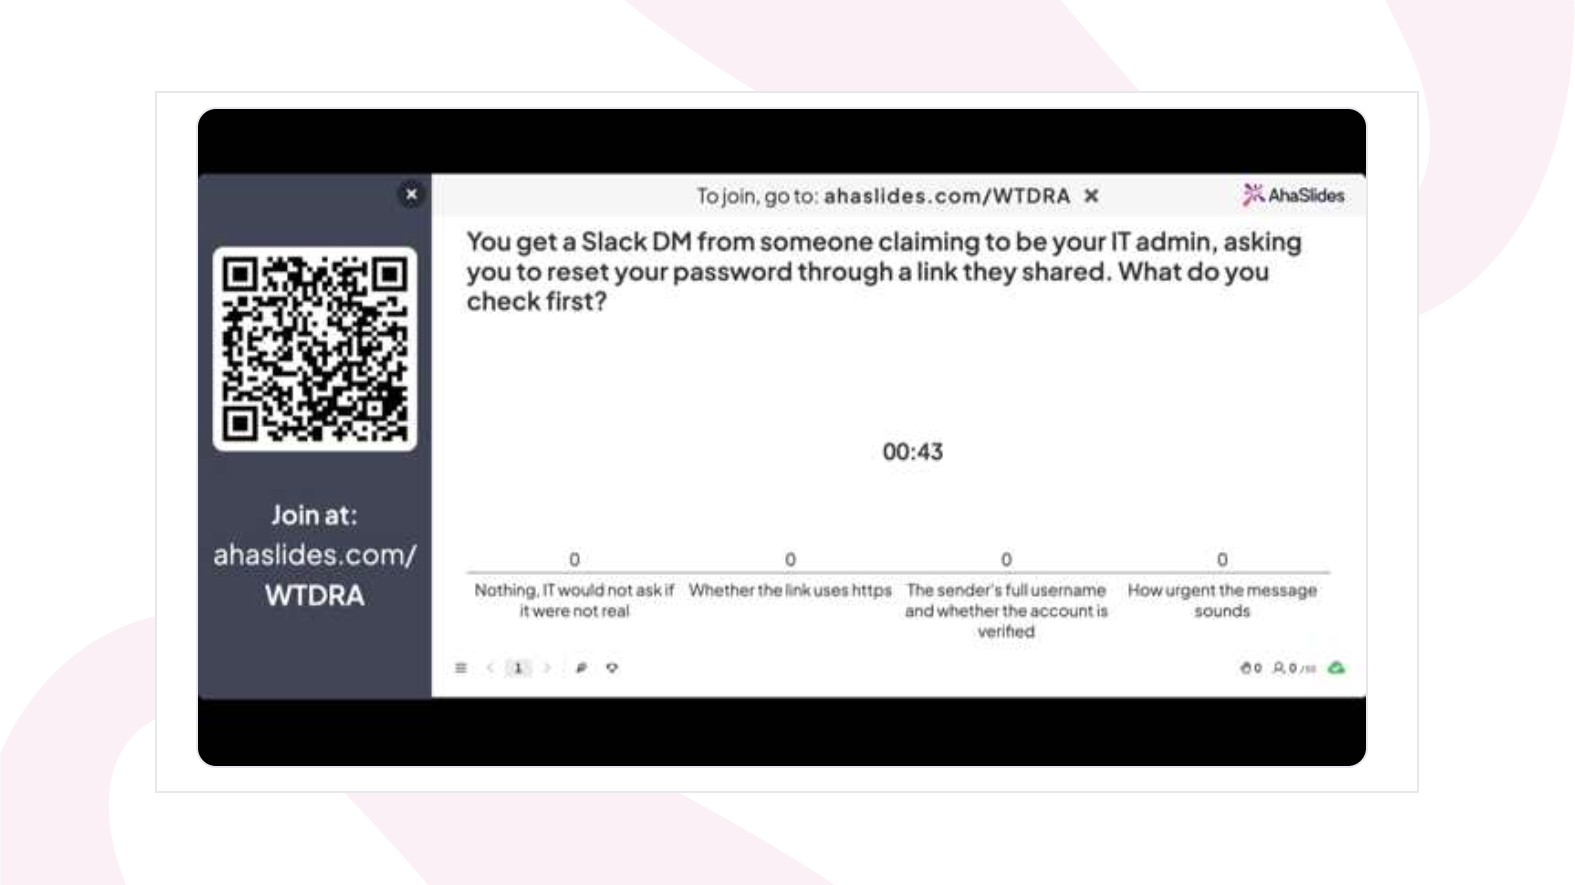
Ogni opzione assegna automaticamente un punteggio e la risposta corretta può essere rivelata nella discussione subito dopo che qualcuno ha dato la sua risposta, seguendo questo schema di recupero e correzione che rende la correzione effettivamente valida. Una diapositiva con un sondaggio funziona bene per le domande meno impegnative e più diagnostiche: "Quanto sei sicuro di riuscire a individuare un indirizzo del mittente contraffatto in fretta?" o "Hai ricevuto un messaggio privato sospetto su Slack nell'ultimo mese?". I sondaggi non hanno una risposta giusta, ma mettono in evidenza i casi in cui la fiducia è bassa, indicandoti esattamente dove indirizzare il prossimo round di domande a risposta multipla.
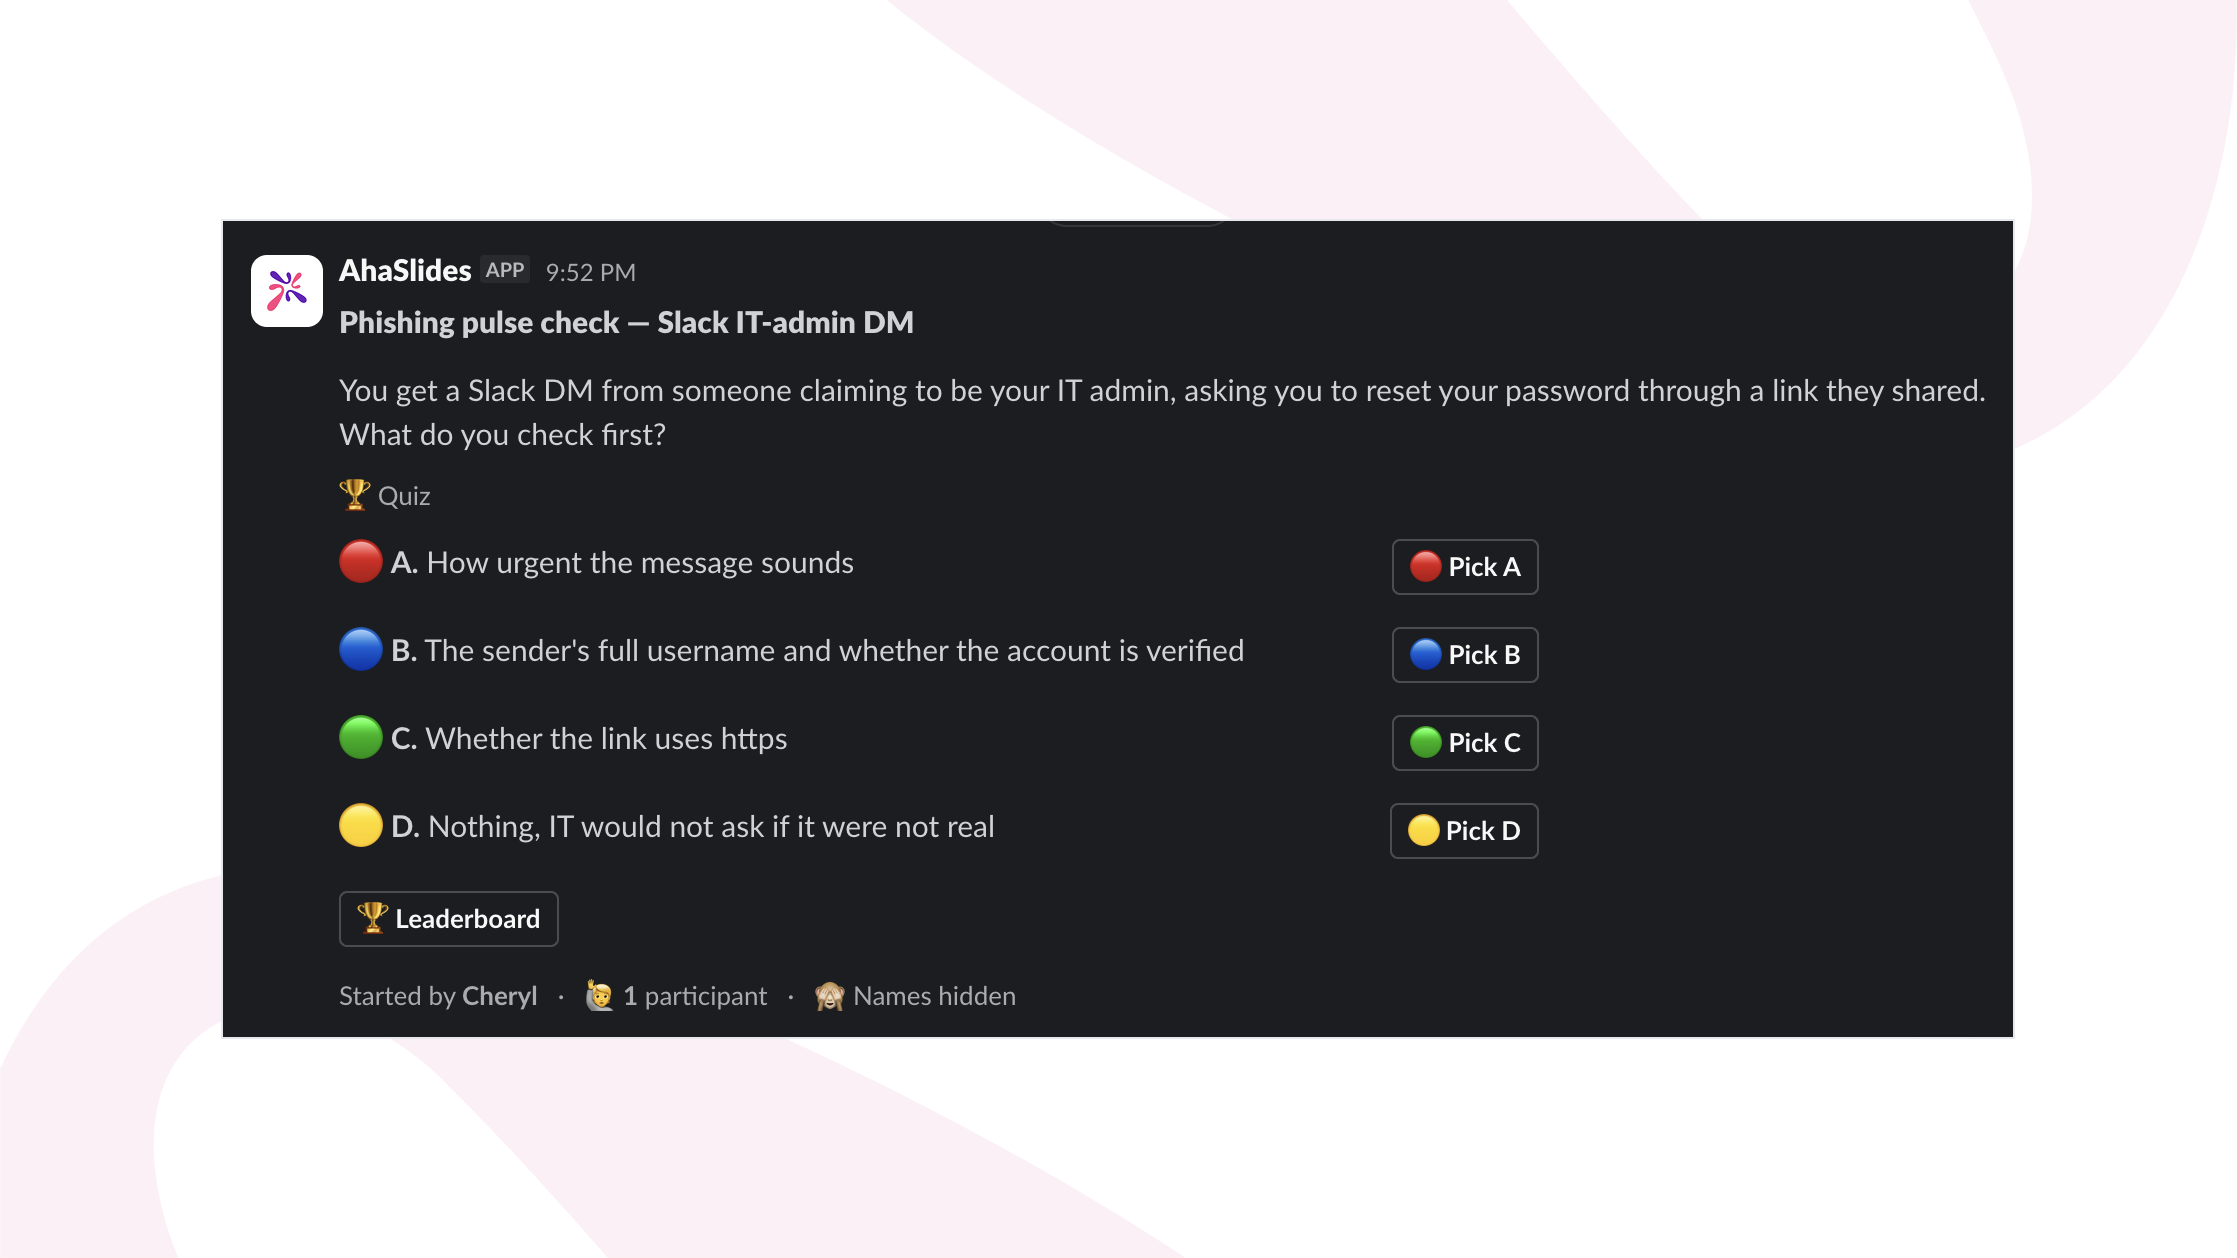
Poiché l'integrazione avviene direttamente all'interno di Slack, un semplice controllo non entra in conflitto con l'accesso separato alla piattaforma LMS, distogliendo l'attenzione degli utenti. Il messaggio appare nel canale che qualcuno sta già leggendo, riceve risposta nel tempo necessario a leggere la domanda e non richiede la pianificazione di una sessione in tre fusi orari diversi. È possibile aggiungerlo al proprio spazio di lavoro dalla pagina dell'app AhaSlides per Slack.
Scegli la risposta: esercitarsi a formulare giudizi in una sessione dal vivo
Il "pulse check" su Slack coglie le persone nel pieno della loro giornata lavorativa, ma è volutamente breve e asincrono: una domanda, a cui si risponde individualmente, senza discussione. Una revisione mensile della sicurezza in diretta si svolge in un contesto diverso. Il team è in chiamata insieme, quindi un round "Scegli la risposta" può svolgersi come una breve sequenza di domande basate su scenari, una dopo l'altra, con la distribuzione delle risposte del gruppo mostrata dopo ogni domanda e un minuto dedicato a discutere perché le opzioni sbagliate erano allettanti.
La visibilità di gruppo è ciò che la versione Slack non può offrire da sola. Quando due terzi dei partecipanti scelgono la stessa risposta errata, il responsabile della sicurezza che gestisce la sessione lo vede immediatamente e può approfondire la questione sul momento, invece di scoprirlo da un report tre giorni dopo. Le domande basate su scenari traggono maggior vantaggio da questo formato rispetto a quelle che si limitano a fornire semplici definizioni.
- Il reparto marketing riceve un'email da un dominio simile a quello originale che chiede di accelerare il pagamento di una fattura entro la fine della giornata, utilizzando il nome reale del direttore finanziario. Cosa dovrebbe verificare la persona che ha ricevuto l'email prima di rispondere?
- Un collaboratore esterno chiama l'assistenza IT chiedendo il ripristino della password anziché aprire il solito ticket, fornendo una motivazione plausibile per l'urgenza. È una procedura normale, merita di essere verificata o è un campanello d'allarme?
- Un collega inoltra un messaggio privato su Slack che sembra provenire dal supporto IT interno, chiedendo di confermare l'accesso tramite un link esterno. Qual è il modo più rapido per verificare se è autentico?
Distribuite queste domande durante la sessione anziché porle una dopo l'altra e utilizzate la pausa dopo ciascuna per la discussione, non solo per la risposta corretta. Questa conversazione, legata a uno scenario a cui il gruppo ha appena risposto insieme, è ciò che un round "Scegli la risposta" dal vivo aggiunge alla versione asincrona su Slack, invece di ripeterla.
Analisi e report: le prove che un CISO o un revisore desidera
A un certo punto, qualcuno del team addetto alla conformità o alla dirigenza chiederà come si fa a sapere che il programma sta funzionando, e "le persone hanno completato il modulo annuale" non è una risposta soddisfacente. AhaSlides registra le risposte individuali ai quiz e ai sondaggi e genera report sulle prestazioni di ogni persona e del gruppo, offrendo due vantaggi fondamentali per la creazione di un programma efficace.
Innanzitutto, è documentazione: un report che mostra a chi è stato chiesto cosa e come ha risposto, regge a una domanda di audit sulle attività di sensibilizzazione alla sicurezza ricorrenti e documentate in un modo che un foglio di calcolo con le date di completamento non può. In secondo luogo, è uno strumento diagnostico. Se un terzo del team non individua lo stesso scenario in un controllo rapido Pick Answer, non si tratta di un risultato da archiviare. È esattamente l'argomento per il follow-up della settimana successiva, ed è il tipo di schema a livello di reparto o di team che un singolo test annuale, eseguito una volta e poi dimenticato, non potrebbe mai rilevare.
Un flusso pratico per un'organizzazione di sicurezza distribuita
- Pubblica un breve sondaggio o una risposta a scelta multipla su Slack ogni una o due settimane, basato su tentativi reali (omessi) che il tuo team ha riscontrato, non su scenari generici da manuale.
- Organizza una sessione live mensile con una sequenza di domande a risposta multipla basata su scenari, mostrando la distribuzione delle risposte del gruppo dopo ogni domanda, in modo che il team possa discutere del perché le opzioni sbagliate fossero allettanti.
- Scarica il report di analisi dopo ogni round e cerca eventuali errori comuni, schemi ricorrenti in una squadra o regione, non solo punteggi individuali.
- Costruisci il prossimo controllo di interazione su Slack direttamente da quell'errore, in modo che il secondo punto di contatto cada entro due o tre settimane dalla comparsa dell'interruzione, in linea con il rinforzo costante e distanziato che i dati di KnowBe4 collegano a un calo dell'86% in un anno.
- Conserva una breve documentazione di ogni rapporto di ciclo per chiunque sia responsabile del rapporto di conformità, in modo che la "formazione periodica e documentata sulla consapevolezza della sicurezza" sia una cartella contenente dati reali e non un singolo certificato di gennaio.
Cosa cambiare in questo trimestre
Un singolo modulo di formazione annuale non è tanto sbagliato quanto incompleto. Insegna il materiale una sola volta, lo verifica una sola volta e poi si presume che la lezione sia valida per un anno in un team che non si trova mai nella stessa stanza per rafforzarla informalmente. Il più ampio set di dati reali dimostra il contrario: la predisposizione diminuisce costantemente con una formazione ripetuta e distanziata, di oltre il 40% nei primi 90 giorni e dell'86% in un anno, non con una singola sessione annuale. Spostate parte del programma su Slack, dove il team trascorre già la sua giornata, mantenete le domande basate su incidenti reali anziché su esempi generici e utilizzate i report per decidere quali domande porre in seguito. Questo è un programma più snello e frequente rispetto a quelli che la maggior parte dei team adotta oggi, e la ricerca suggerisce che sia anche più efficace.