Voor de IT- of beveiligingsmanager die een bewustwordingsprogramma uitvoert binnen een team dat zelden, of nooit, tegelijkertijd op dezelfde tool is ingelogd.
De meeste beveiligingsbewustzijnsprogramma's werken nog steeds volgens een jaarlijkse cyclus: een verplichte module in het LMS, een certificaat van voltooiing, een afgevinkt vakje vóór een audit, en vervolgens elf maanden stilte voordat de cyclus zich herhaalt. Als je de beveiliging beheert voor een gedistribueerd team, verspreid over verschillende tijdzones en thuiswerkplekken zonder gedeelde fysieke ruimte om een waarschuwingsposter op te hangen, is dat jaarlijkse format minder effectief dan het op papier lijkt. Mensen vergeten de stof waarover ze zijn getoetst binnen enkele weken. Het daadwerkelijke aanvalsoppervlak, een overtuigende factuurmail, een vervalste agenda-uitnodiging, een nep-Slack-bericht dat zogenaamd van "IT-support" afkomstig is, wacht niet tot de volgende trainingscyclus zich aandient.
De oplossing is niet een langere cursus of een strengere cesuur. Het is een deel van het programma integreren in de tool die het team toch al de hele dag gebruikt. Een korte tussentijdse toets van twee vragen, die in een Slack-kanaal wordt geplaatst, duurt minder dan een minuut, vereist geen aparte login en zorgt er, mits vaak genoeg uitgevoerd, voor dat de stof actueel blijft op een manier die met één jaarlijkse sessie structureel niet mogelijk is.
Waarom het jaarmodel niet werkt voor een team dat op afstand werkt
Een jaarlijkse trainingssessie werkt redelijk goed wanneer een team in één kantoor zit en een securitymanager rond kan lopen, een gesprek bij het koffiezetapparaat kan opvangen en kan inschatten wie de nieuwste phishingtrend niet begrijpt. Dat werkt echter niet wanneer het team verspreid is over een dozijn thuiswerkplekken en drie tijdzones. De securitymanager verliest dan volledig de informele feedbackloop en het enige signaal dat overblijft is een quizscore van een sessie die maanden geleden plaatsvond.
Compliance-raamwerken verergeren dit op een specifieke manier. De meeste vereisen gedocumenteerde, terugkerende activiteiten op het gebied van beveiligingsbewustzijn, niet een enkel jaarlijks evenement. De tools die de meeste IT-teams al gebruiken (een LMS-module, een presentatie, een beleidsdocument in PDF-formaat) zijn echter gebouwd rond het model van een eenmalig evenement. Het opzetten van een echt terugkerend programma bovenop die tools betekent meestal dat een verspreid team moet inloggen op wéér een platform volgens een schema dat niemand onthoudt. Dit is precies het soort frictie dat ervoor zorgt dat een programma na twee kwartalen wordt stopgezet.
Wat het onderzoek zegt over terugkerende training
De omvang van het probleem staat buiten kijf. Het Data Breach Investigations Report 2025 van Verizon toonde aan dat ongeveer 60 procent van de datalekken nog steeds een menselijke factor bevat, zoals klikken, reageren of het overhandigen van inloggegevens. De gemiddelde tijd die iemand nodig heeft om op een phishinglink te klikken, is minder dan een minuut. Het risico is reëel, het gebeurt snel en geen enkel filter vangt alles op. Wat uw team op dat moment doet, is daarom cruciaal.
De nuttigere vraag is of training dat gedrag daadwerkelijk verandert, en op dit punt is de grootste dataset uit de praktijk bemoedigend. Het KnowBe4-rapport 'Phishing by Industry Benchmarking 2025' volgde 14.5 miljoen mensen bij 62,400 organisaties door middel van 67.7 miljoen gesimuleerde phishingtests. Vóór de training trapte gemiddeld 33.1 procent van de werknemers, één op de drie, in een gesimuleerde phishingaanval. Binnen 90 dagen na aanvang van de regelmatige training daalde dit percentage met meer dan 40 procent, en na een volledig jaar van doorlopende training was het gedaald tot 4.1 procent, een afname van 86 procent.
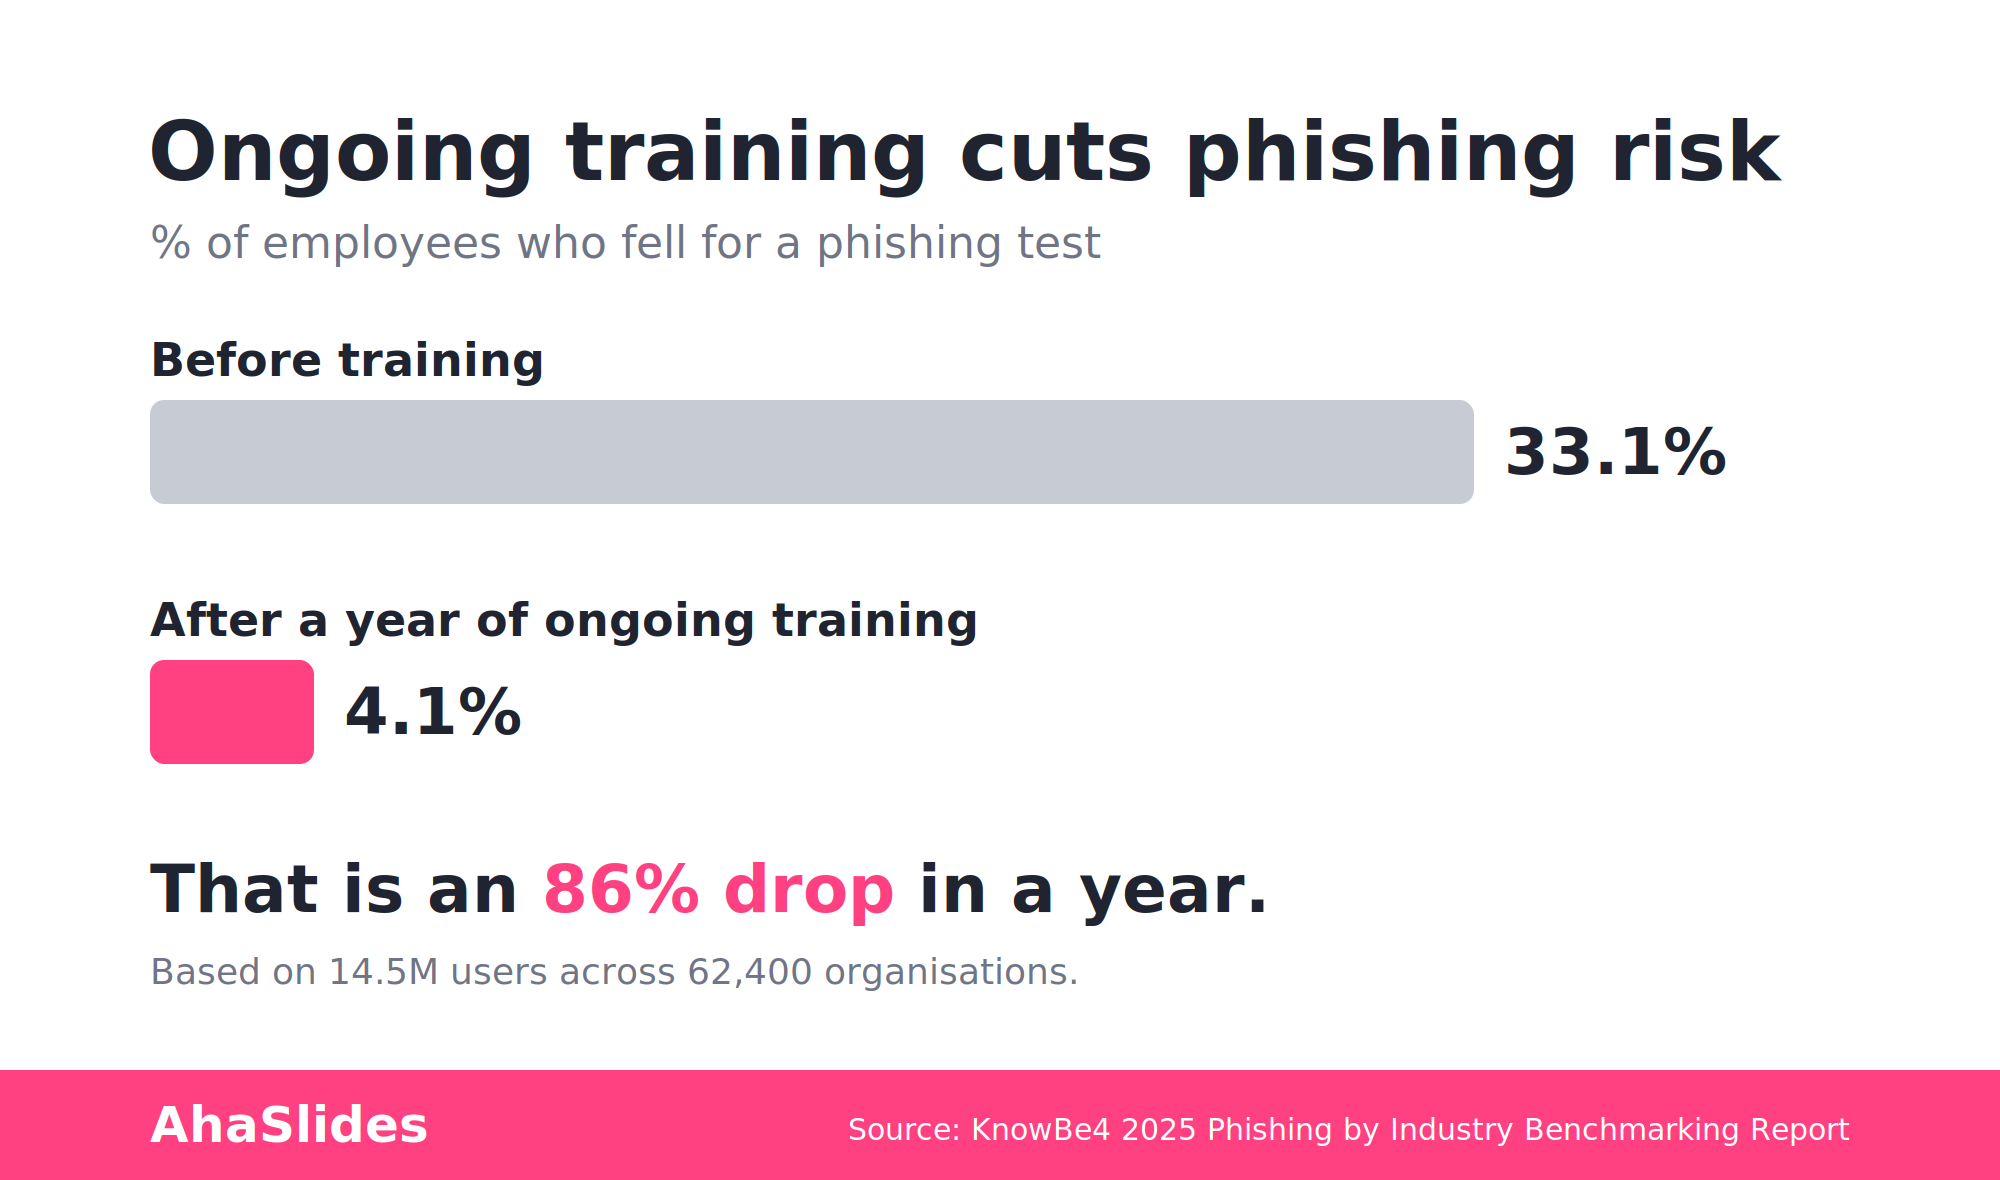
De vorm van die curve is de kern van het hele argument. De verbetering is niet een eenmalige stap na één jaarlijkse sessie; het bouwt zich op over maanden van herhaalde, gespreide blootstelling. Een eenmalige module verandert het aantal slechts één keer; aanhoudende, herhaalde training zorgt ervoor dat een derde van je team teruggebracht wordt tot ongeveer één op de vijfentwintig. Dat geldt voor het maken van bewustwording tot een terugkerende gewoonte in plaats van een jaarlijkse gebeurtenis, en voor het organiseren ervan op een plek waar het team al aanwezig is.
AhaSlides voor Slack: een korte check van de huidige stand van zaken binnen het team.
AhaSlides voor Slack wordt uitgerold op de AhaSlides Marketplace als een integratie waarmee je interactieve slides rechtstreeks in een Slack-kanaal of privébericht kunt plaatsen, zonder dat een aparte vergadering of login nodig is. De integratie is nog niet te vinden op de hoofdpagina met integraties op ahaslides.com; deze bevindt zich nog in de uitrolfase en ondersteunt momenteel twee soorten slides: 'Kies antwoord' (een quizslide met score) en 'Poll'. 'Woordwolk', 'Vraag & Antwoord' en de andere interactieve slidetypen maken momenteel geen deel uit van de Slack-integratie, dus gebruik deze voor je live sessies en losstaande AhaSlides-presentaties, niet voor de Slack-workflow.
Voor een snelle controle op phishingaanvallen is zo'n overzichtskaart met twee dia's voldoende. Een dia met de tekst "Kies antwoord" die op een kanaal wordt geplaatst, zou er bijvoorbeeld zo uit kunnen zien:
- Je ontvangt een Slack-bericht van iemand die zich voordoet als je IT-beheerder en je vraagt je wachtwoord te resetten via een link die hij of zij heeft gedeeld. Wat controleer je als eerste voordat je klikt?
- U ontvangt een factuurmail van een leverancier waarmee u samenwerkt, maar het antwoordadres wijkt één teken af van hun echte domein. Is dit een legitieme, voorzichtige of overduidelijk kwaadaardige e-mail?
- Een agenda-uitnodiging van "HR" vraagt je om je gegevens voor directe storting te bevestigen via een ingesloten link. Wat is de juiste aanpak?
Elke optie wordt automatisch beoordeeld en het juiste antwoord kan direct in de thread worden onthuld nadat iemand een gok heeft gedaan. Dit patroon van eerst antwoorden ophalen en dan corrigeren zorgt ervoor dat een correctie daadwerkelijk beklijft. Een poll-slide werkt goed voor minder belangrijke, meer diagnostische vragen: "Hoe zeker bent u ervan dat u een vervalst afzenderadres snel zou herkennen?" of "Heeft u de afgelopen maand een verdacht Slack-bericht ontvangen?" Polls hebben geen juist antwoord, maar ze tonen wel waar de zekerheid laag is, waardoor u precies weet waar u de volgende ronde met antwoordvragen op moet richten.
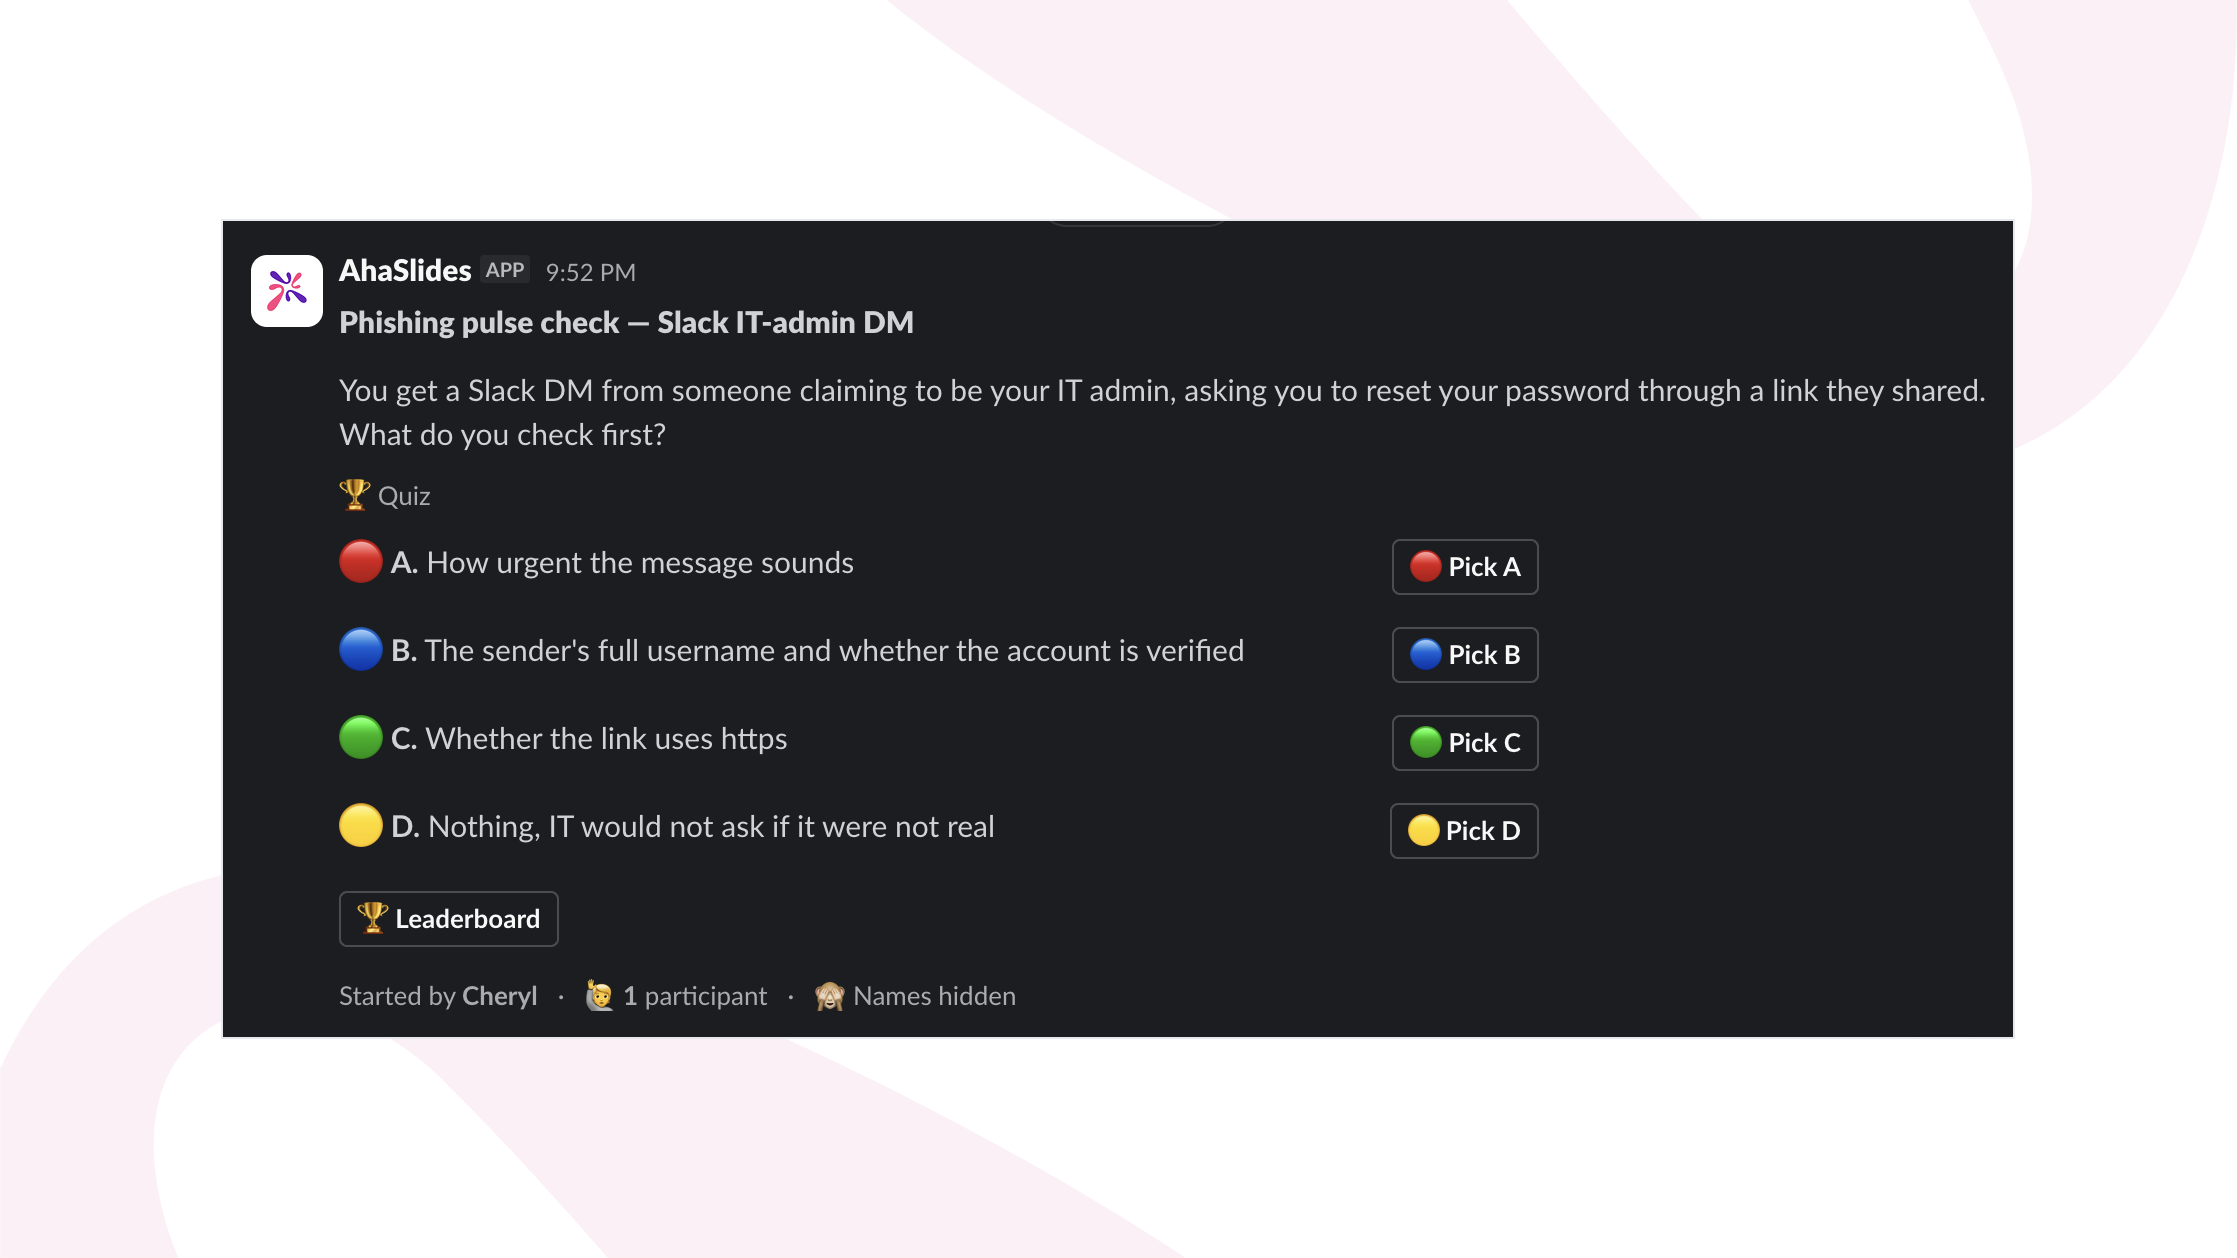
Omdat de integratie in Slack is geïntegreerd, concurreert een korte update niet met een aparte LMS-login om de aandacht van gebruikers. De update verschijnt in het kanaal dat iemand al aan het lezen is, wordt beantwoord in de tijd die nodig is om de vraag te lezen en vereist geen aparte sessieplanning over drie tijdzones heen. Je kunt de update toevoegen aan je werkruimte via de AhaSlides Slack-apppagina.
Kies het antwoord: het oefenen van je oordeel tijdens een live sessie.
De Slack-pulscheck betrapt mensen midden in hun dagelijkse bezigheden, maar is bewust kort en asynchroon: één vraag, individueel beantwoord, zonder discussie. Een live maandelijkse beveiligingsevaluatie is een andere situatie. Het team is dan samen in een videogesprek, waardoor een Pick Answer-ronde kan bestaan uit een korte reeks scenariovragen achter elkaar, waarbij de antwoordverdeling van de groep na elke vraag wordt getoond en er een minuut wordt besteed aan het bespreken waarom de verkeerde opties verleidelijk waren.
Die groepszichtbaarheid is iets wat de Slack-versie op zichzelf niet kan bieden. Wanneer tweederde van de deelnemers hetzelfde foute antwoord kiest, ziet de securitymanager die de sessie leidt dit direct en kan hij of zij ter plekke onderzoeken waarom, in plaats van het drie dagen later via een rapport te ontdekken. Scenario-gebaseerde vragen halen meer uit dit format dan vragen in de vorm van eenvoudige definities:
- De marketingafdeling ontvangt een e-mail van een domein dat sterk lijkt op dat van de CFO, met het verzoek om een factuur vóór het einde van de dag te betalen. De e-mail gebruikt de echte naam van de CFO. Wat moet de ontvanger als eerste controleren voordat hij of zij reageert?
- Een aannemer belt de IT-afdeling met het verzoek om zijn wachtwoord te resetten in plaats van een ticket aan te maken via de gebruikelijke procedure, en geeft een plausibele reden voor de urgentie. Is dit normaal, de moeite waard om te controleren, of juist verdacht?
- Een collega stuurt een Slack-bericht door dat eruitziet alsof het van de interne IT-afdeling komt, met het verzoek om de login te bevestigen via een externe link. Wat is de snelste manier om te controleren of het echt is?
Verspreid de vragen over de sessie in plaats van ze direct achter elkaar te stellen, en gebruik de pauze na elke vraag voor discussie, niet alleen voor het geven van het juiste antwoord. Dat gesprek, gekoppeld aan een scenario dat de groep zojuist samen heeft beantwoord, is wat een live Pick Answer-ronde toevoegt aan de asynchrone Slack-versie in plaats van deze te herhalen.
Analyses en rapporten: het bewijsmateriaal dat een CISO of auditor zoekt.
Op een gegeven moment zal iemand van de compliance- of managementafdeling vragen hoe je weet dat het programma werkt, en "mensen hebben de jaarlijkse module voltooid" is geen bevredigend antwoord. AhaSlides registreert individuele antwoorden op quiz- en pollslides en genereert rapporten over de prestaties van elke persoon en de groep, wat twee belangrijke voordelen biedt voor de ontwikkeling van een programma.
Ten eerste is het documentatie: een rapport waarin staat wie wat gevraagd is en hoe ze geantwoord hebben, is veel waardevoller bij een auditvraag over terugkerende, gedocumenteerde activiteiten op het gebied van beveiligingsbewustzijn dan een spreadsheet met voltooiingsdata. Ten tweede is het een diagnose. Als een derde van het team hetzelfde scenario mist bij een Pick Answer-test, is dat geen resultaat om zomaar te negeren. Het is precies het onderwerp voor de follow-up van volgende week, en het is het soort patroon op afdelings- of teamniveau dat een eenmalige jaarlijkse test, die vervolgens vergeten wordt, nooit aan het licht zou brengen.
Een praktische workflow voor een gedistribueerde beveiligingsorganisatie
- Plaats elke één tot twee weken een korte 'Kies antwoord'-vraag of peiling in Slack, gebaseerd op echte (geanonimiseerde) pogingen die je team heeft gezien, en niet op generieke scenario's uit leerboeken.
- Organiseer maandelijks een live sessie met een scenario-gebaseerde 'Kies een antwoord'-reeks, waarbij na elke vraag de antwoordverdeling van de groep wordt getoond, zodat het team kan bespreken waarom de verkeerde opties verleidelijk waren.
- Bekijk na elke ronde het analyseverslag en zoek naar een gedeelde misser, een patroon binnen een team of regio, en niet alleen naar een individuele score.
- Bouw de volgende Slack-pulscontrole direct op vanuit die gemiste contactpoging, zodat het tweede contactmoment binnen twee tot drie weken na het ontstaan van de kloof plaatsvindt. Dit sluit aan bij de aanhoudende, gespreide versterking die de data van KnowBe4 koppelt aan een daling van 86 procent over een jaar.
- Houd van elke ronde een kort verslag bij voor degene die verantwoordelijk is voor de naleving van de regels, zodat "gedocumenteerde, terugkerende trainingen in beveiligingsbewustzijn" een map met concrete gegevens is en niet slechts een certificaat uit januari.
Wat moeten we dit kwartaal veranderen?
Een enkele jaarlijkse trainingsmodule is niet zozeer fout, maar eerder onvolledig. De stof wordt één keer behandeld, één keer getoetst en vervolgens wordt ervan uitgegaan dat de les een jaar lang standhoudt bij een team dat nooit fysiek bij elkaar is om de kennis informeel te versterken. De grootste dataset uit de praktijk laat echter het tegenovergestelde zien: de vatbaarheid voor fouten neemt gestaag af bij herhaalde, gespreide trainingen, met meer dan 40 procent in de eerste 90 dagen en 86 procent over een jaar, in tegenstelling tot een enkele jaarlijkse sessie. Verplaats een deel van het programma naar Slack, waar het team toch al zijn dagelijkse werkzaamheden verricht, baseer de vragen op echte incidenten in plaats van generieke voorbeelden en gebruik de rapporten om te bepalen welke vragen je vervolgens moet stellen. Dat is een kleiner, frequenter programma dan de meeste teams tegenwoordig uitvoeren, en onderzoek suggereert dat het ook effectiever is.