For IT- eller sikkerhetslederen som kjører et bevisstgjøringsprogram på tvers av et team som sjelden, om noen gang, er logget på samme verktøy samtidig.
De fleste sikkerhetsbevissthetsprogrammer kjører fortsatt i en årlig syklus: en obligatorisk modul i læringsplattformen, et fullføringsbevis, en boks som er avkrysset før en revisjon, og deretter elleve måneder med stillhet før syklusen gjentas. Hvis du kjører sikkerhet for et distribuert team, spredt over tidssoner og hjemmekontorer uten delt fysisk plass til å henge opp en advarselsplakat, er det formatet som skjer én gang i året svakere enn det ser ut på papiret. Folk glemmer materiale de ble testet på i løpet av uker. Den faktiske angrepsflaten, en overbevisende faktura-e-post, en forfalsket kalenderinvitasjon, en falsk Slack-DM som hevder å være fra «IT-support», venter ikke på at neste opplæringssyklus skal dukke opp.
Løsningen er ikke et lengre kurs eller en strengere beståttgrense. Den flytter deler av programmet inn i verktøyet teamet allerede har åpent hele dagen. En pulssjekk med to spørsmål som legges inn i en Slack-kanal tar under ett minutt å svare på, krever ingen separat innlogging, og hvis den kjøres ofte nok, holder den stoffet oppdatert på en måte en enkelt årlig økt strukturelt sett ikke kan.
Hvorfor den årlige modellen bryter sammen for et distribuert team
En årlig opplæringssesjon fungerer rimelig bra når et team sitter på ett kontor og en sikkerhetsleder kan gå rundt, snakke ved kaffemaskinen og få en oversikt over hvem som er forvirret om den siste phishing-trenden. Ingenting av dette fungerer når teamet er spredt over et dusin hjemmekontorer og tre tidssoner. Sikkerhetslederen mister den uformelle tilbakemeldingssløyfen fullstendig, og det eneste signalet som er igjen er en quiz-poengsum fra en økt som fant sted for måneder siden.
Samsvarsrammeverk forverrer dette på en spesifikk måte. De fleste krever dokumentert, gjentakende sikkerhetsbevissthetsaktivitet, ikke en enkelt årlig hendelse, men verktøyene de fleste IT-team allerede har (en LMS-modul, en lysbildesamling, et PDF-policyvedlegg) er bygget rundt modellen med én hendelse. Å bygge et genuint gjentakende program oppå disse verktøyene betyr vanligvis å be et distribuert team om å logge på enda en plattform etter en tidsplan ingen husker, noe som er akkurat den typen friksjon som fører til at et program forlates etter to kvartaler.
Hva forskningen sier om gjentakende trening
Omfanget av problemet er det ingen tvil om. Verizons rapport om undersøkelser av datainnbrudd fra 2025 fant at rundt 60 prosent av bruddene fortsatt involverer et menneskelig element, noen som klikker, svarer eller gir fra seg en legitimasjon, og at mediantiden det tar for en person å klikke på en phishing-lenke er under ett minutt. Eksponeringen er reell, den er rask, og ingen filter fanger opp alt, så det teamet ditt gjør i øyeblikket spiller fortsatt en rolle.
Det mer nyttige spørsmålet er om opplæring faktisk endrer denne atferden, og her er det største datasettet fra den virkelige verden oppmuntrende. KnowBe4s 2025 Phishing by Industry Benchmarking Report sporet 14.5 millioner mennesker på tvers av 62 400 organisasjoner gjennom 67.7 millioner simulerte phishing-tester. Før noen form for opplæring falt et gjennomsnitt på 33.1 prosent av ansatte, én av tre, for et simulert phishing-angrep. Innen 90 dager etter at regelmessig opplæring startet, falt dette med mer enn 40 prosent, og etter et helt år med kontinuerlig opplæring falt det til 4.1 prosent, en reduksjon på 86 prosent.
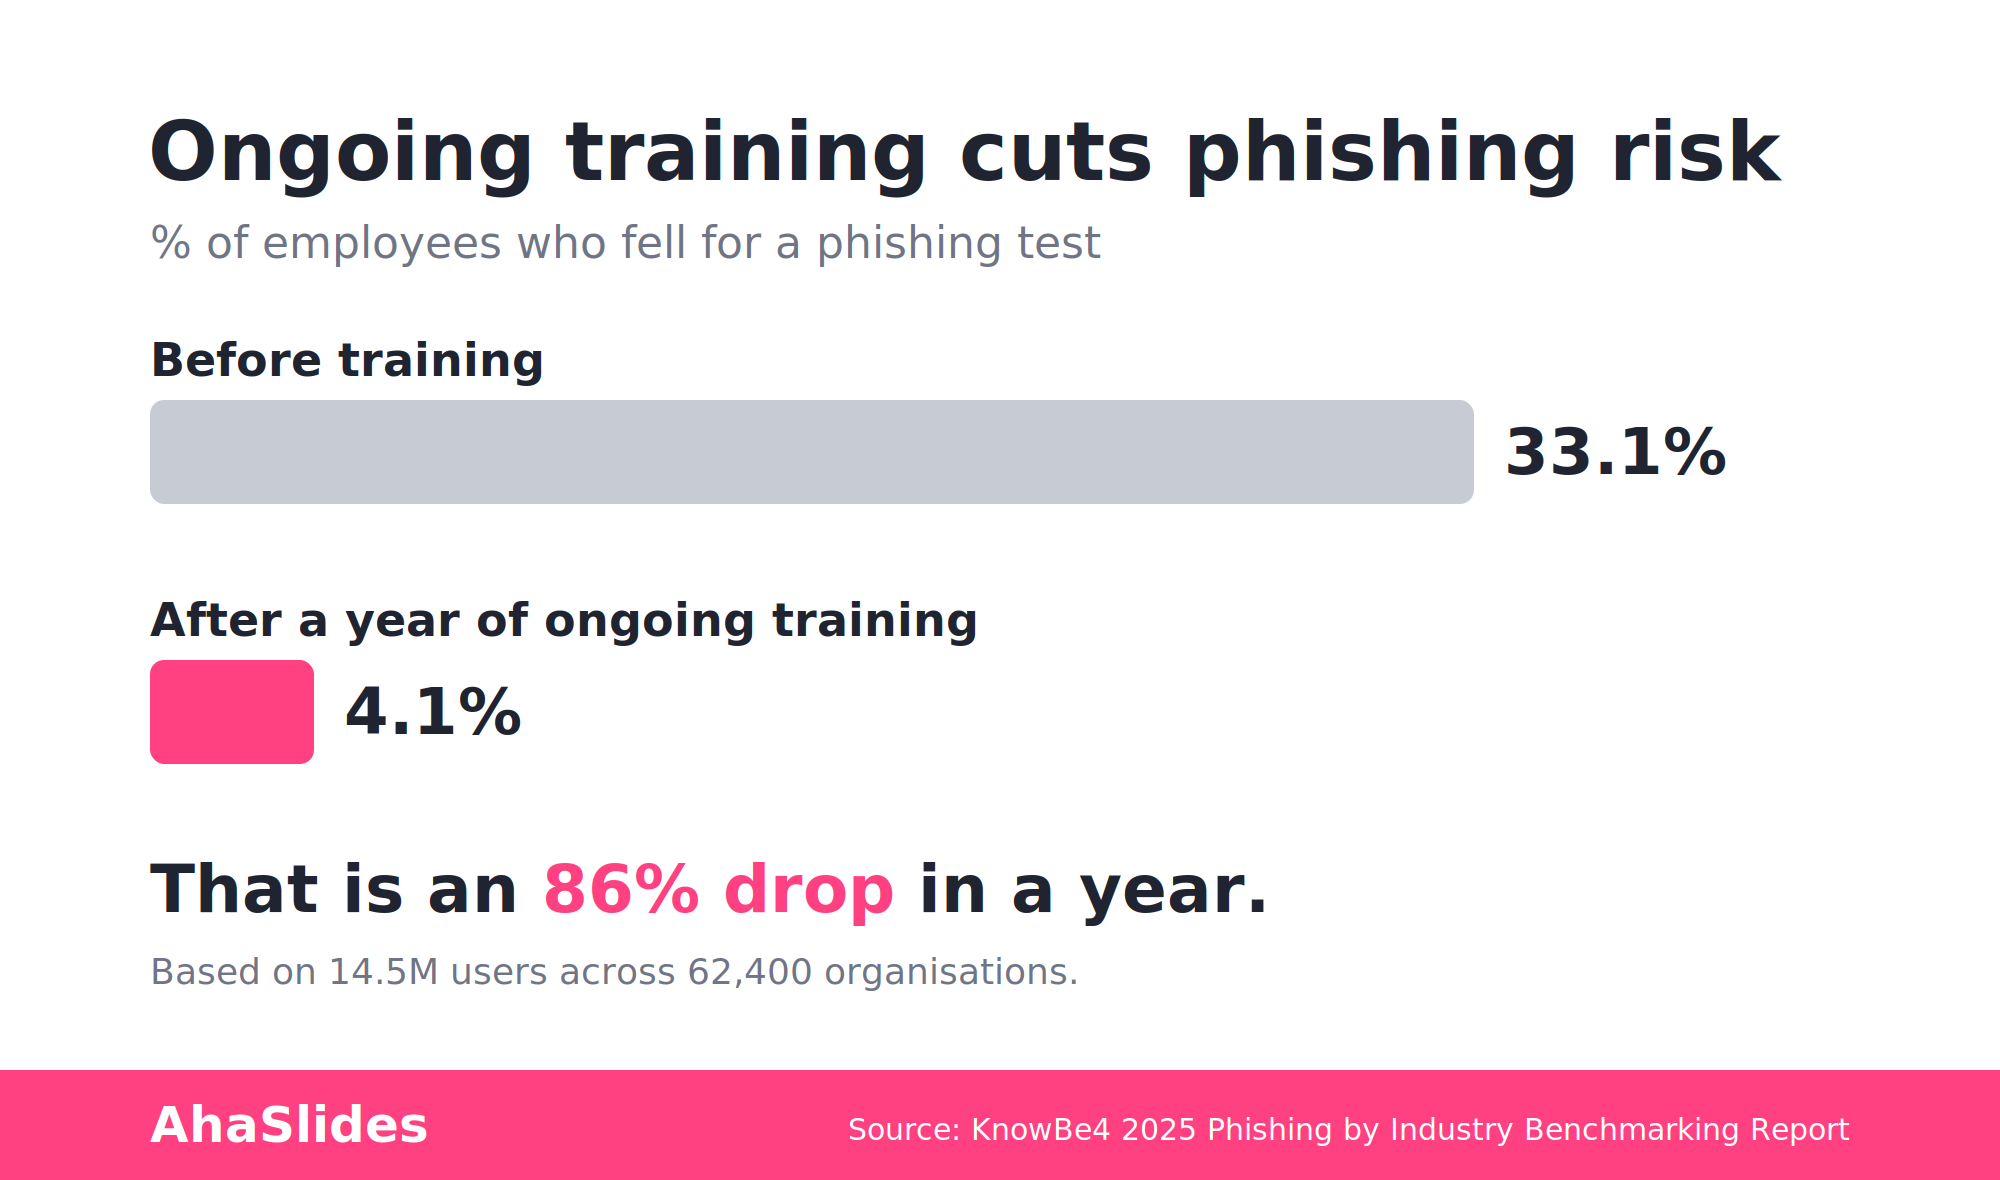
Formen på den kurven er hele argumentet. Forbedringen er ikke et enkelt steg fra én årlig økt; den akkumuleres over måneder med gjentatt, avstandsbasert eksponering. En engangsmodul flytter tallet én gang; vedvarende, gjentatt trening er det som reduserer en tredjedel av teamet ditt til omtrent én av tjuefem. Det er tilfellet for å gjøre bevisstgjøring til en tilbakevendende vane snarere enn en årlig hendelse, og for å kjøre det et sted der teamet allerede er.
AhaSlides for Slack: pulssjekker hvor teamet allerede er
AhaSlides for Slack rulles ut på AhaSlides-markedsplassen som en integrasjon som lar deg legge ut interaktive lysbilder direkte i en Slack-kanal eller DM, uten behov for separat møte eller innlogging. Den er ennå ikke på hovedintegrasjonssiden for ahaslides.com; den er fortsatt i utrullingsfasen, og foreløpig støtter den to lysbildetyper: Pick Answer (et poengberegnet quiz-lysbilde) og Poll. Word Cloud, Q&A og de andre interaktive lysbildetypene er ikke en del av Slack-integrasjonen i dag, så behold disse for live-økter og frittstående AhaSlides-presentasjoner, ikke Slack-arbeidsflyten.
For en phishing-pulssjekk er det to-slide-området nok til å gjøre ordentlig arbeid. Et «Velg svar»-slide som legges ut på en kanal, kan se slik ut:
- Du får en Slack-DM fra noen som hevder å være IT-administratoren din, og ber deg om å tilbakestille passordet ditt via en lenke de har delt. Hva er det første du sjekker før du klikker?
- En faktura-e-post kommer fra en leverandør du jobber med, men svaradressen er ett tegn forskjellig fra deres virkelige domene. Er dette en legitim, forsiktig eller åpenbart ondsinnet e-post?
- En kalenderinvitasjon fra «HR» ber deg bekrefte detaljene dine for direkte innskudd via en innebygd lenke. Hva er riktig trekk?
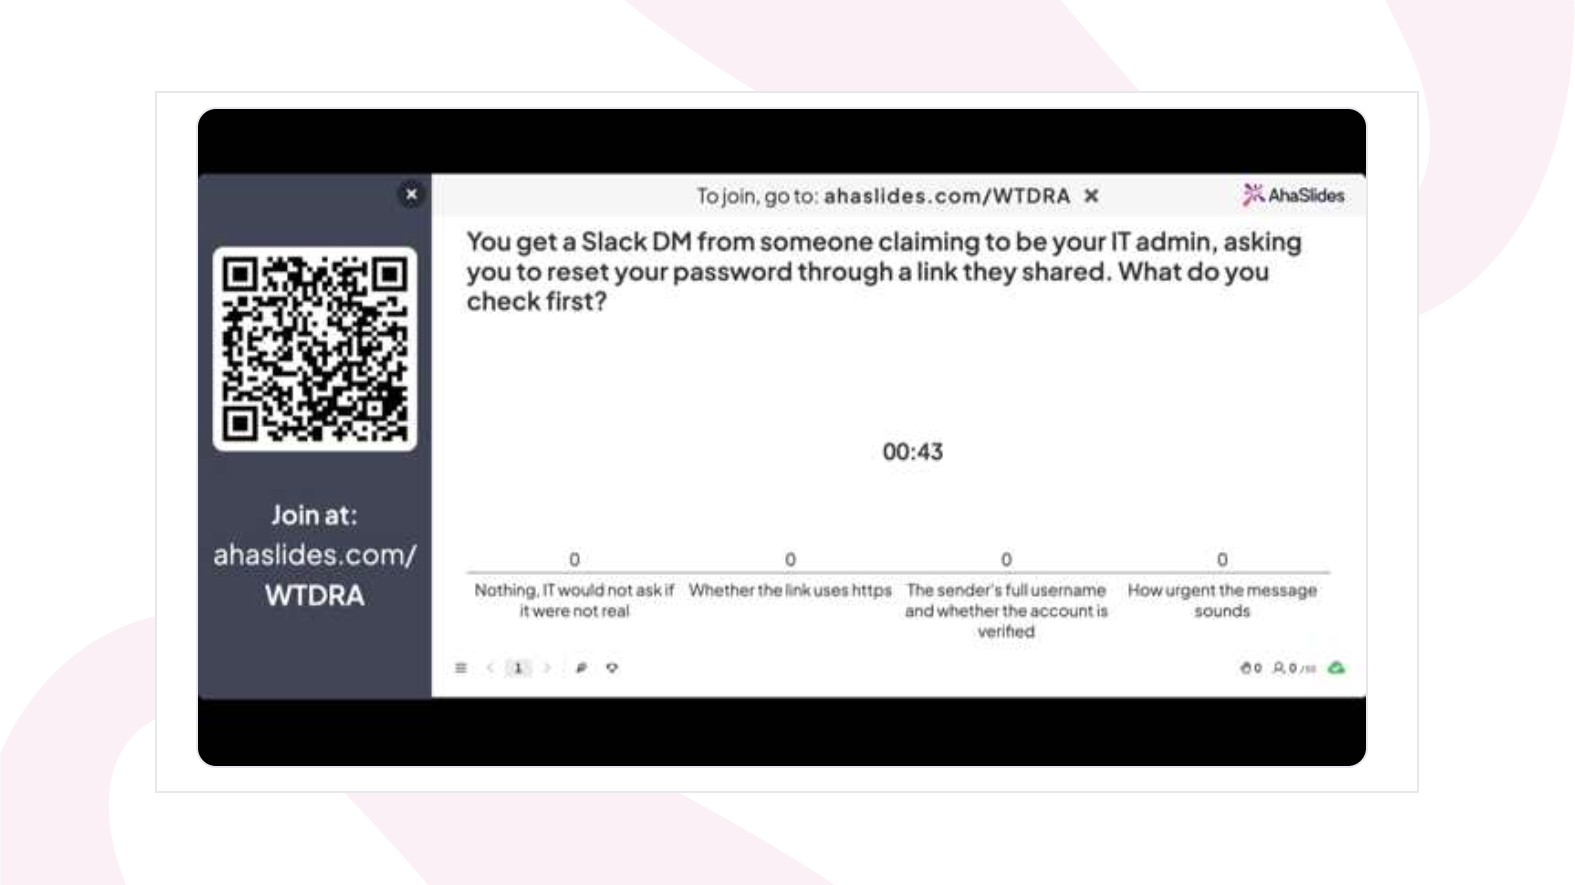
Hvert alternativ får automatisk poengsum, og det riktige svaret kan avsløres i tråden rett etter at noen har forpliktet seg til en gjetning, som er mønsteret med henting og deretter korrigering som gjør at en korrigering faktisk holder seg. En avstemningslysbilde fungerer bra for de mer diagnostiske spørsmålene med lavere innsats: «Hvor sikker er du på at du ville oppdaget en forfalsket avsenderadresse i all hast?» eller «Har du fått en mistenkelig Slack-DM den siste måneden?» Avstemninger har ikke et riktig svar, men de dukker opp der tilliten er lav, noe som forteller deg nøyaktig hvor du skal peke i neste runde med valg av svar.
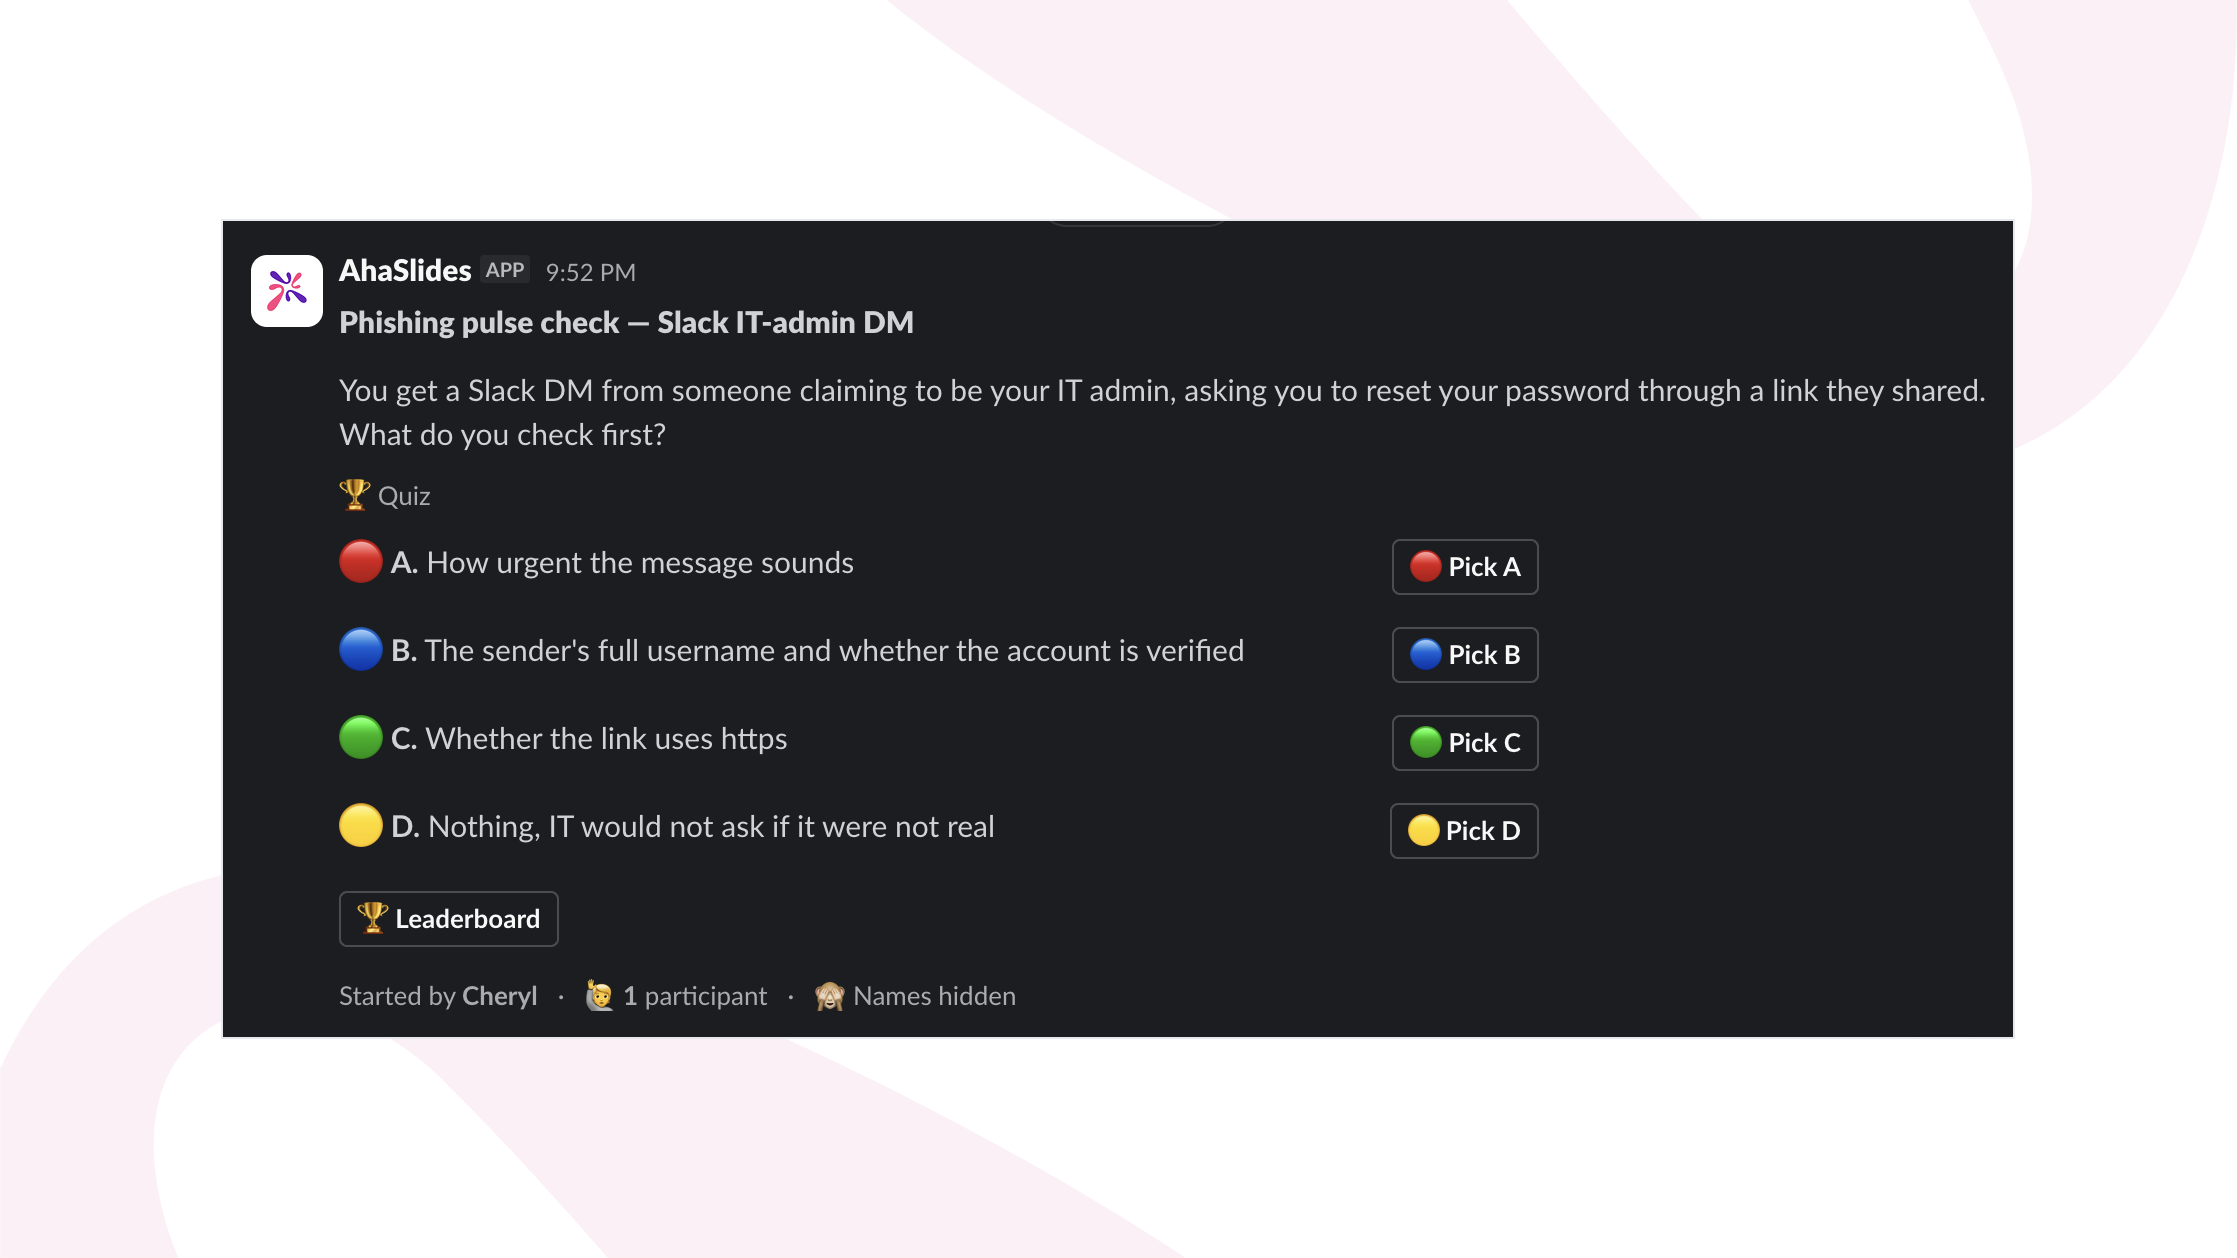
Fordi integrasjonen ligger i Slack, konkurrerer ikke en pulssjekk med en separat LMS-pålogging om noens oppmerksomhet. Den vises i kanalen noen allerede leser, blir besvart i løpet av tiden det tar å lese spørsmålet, og krever ikke at du planlegger en økt på tvers av tre tidssoner. Du kan legge den til i arbeidsområdet ditt fra AhaSlides Slack-appsiden.
Velg svar: øving på vurdering i en live-sesjon
Slack-pulssjekken fanger opp folk i flyten i en vanlig dag, men den er bevisst kort og asynkron: ett spørsmål, besvart alene, uten diskusjon. En månedlig sikkerhetsgjennomgang i sanntid er en annen setting. Teamet er i en samtale sammen, så en «Velg svar»-runde kan kjøres som en kort sekvens av scenariospørsmål etter hverandre, med gruppens svarfordeling vist etter hvert spørsmål og et minutt brukt på å diskutere hvorfor de gale alternativene var fristende.
Den gruppeinnsikten er det Slack-versjonen ikke kan gjøre på egenhånd. Når to tredjedeler av rommet velger det samme feile svaret, ser sikkerhetslederen som kjører økten det umiddelbart og kan undersøke hvorfor på stedet, i stedet for å finne det ut fra en rapport tre dager senere. Scenariobaserte spørsmål får mer ut av dette formatet enn vanlige definisjonsbaserte spørsmål:
- Markedsføringsavdelingen mottar en e-post fra et lignende domene som ber om å fremskynde en fakturabetaling før dagens slutt, med økonomidirektørens faktiske navn. Hva bør personen som mottok den sjekke først, før vedkommende svarer?
- En leverandør ringer IT-support og ber om tilbakestilling av passord i stedet for å sende inn den vanlige saken, og oppgir en plausibel grunn til hvorfor det haster. Er dette normalt, verdt å bekrefte, eller et rødt flagg?
- En kollega videresender en Slack-DM som ser ut som den kommer fra intern IT-støtte, og ber dem bekrefte påloggingen sin via en ekstern lenke. Hva er den raskeste måten å sjekke om den er ekte?
Sprekk disse spørsmålene utover økten i stedet for å stille dem rett etter hverandre, og bruk pausen etter hvert spørsmål til diskusjon, ikke bare det riktige svaret. Den samtalen, knyttet til et scenario gruppen nettopp besvarte sammen, er det en live Pick Answer-runde legger til oppå den asynkrone Slack-versjonen i stedet for å gjenta den.
Analyse og rapporter: bevisene en CISO eller revisor ønsker
På et tidspunkt vil noen på compliance- eller ledersiden spørre hvordan du vet at programmet fungerer, og «personer fullførte den årlige modulen» er ikke et tilfredsstillende svar. AhaSlides registrerer individuelle svar på quiz- og avstemningsbilder og produserer rapporter om hvordan hver person og gruppe presterte, noe som gjør to ting verdt å bygge et program rundt.
For det første er det dokumentasjon: en rapport som viser hvem som ble spurt om hva, og hvordan de svarte, holder mål med et revisjonsspørsmål om gjentakende, dokumentert sikkerhetsbevissthetsaktivitet på en måte et regneark med fullføringsdatoer ikke gjør. For det andre er det en diagnostikk. Hvis en tredjedel av teamet bommer på det samme scenarioet i en Pick Answer-pulssjekk, er ikke det et resultat å arkivere. Det er det nøyaktige temaet for neste ukes oppfølging, og det er den typen mønster på avdelingsnivå eller teamnivå som en enkelt årlig test, kjørt én gang og glemt, aldri ville fange opp.
En praktisk flyt for en distribuert sikkerhetsorganisasjon
- Legg ut en kort «Pick Answer»- eller «Point Poll»-pulssjekk i Slack hver én til to uker, bygget på ekte (redigerte) forsøk teamet ditt har sett, ikke generiske lærebokscenarioer.
- Kjør en månedlig live-økt med en scenariobasert «Velg svar»-sekvens, som viser gruppens svarfordeling etter hvert spørsmål, slik at teamet kan snakke gjennom hvorfor feil alternativer var fristende.
- Hent ut Analytics-rapporten etter hver runde og se etter en felles bom, et mønster på tvers av et lag eller en region, ikke bare en individuell poengsum.
- Bygg den neste Slack-pulssjekken direkte fra den bommen, slik at det andre berøringspunktet lander innen to til tre uker etter at gapet dukker opp, og matcher den vedvarende, avstandsbaserte forsterkningen som KnowBe4s data kobler til et fall på 86 prosent over et år.
- Hold en kort oversikt over rapporten fra hver runde for den som eier compliance-forholdet, slik at «dokumentert, gjentakende sikkerhetsbevissthetsopplæring» er en mappe med reelle data, ikke et enkelt sertifikat fra januar.
Hva skal endres dette kvartalet
En enkelt årlig opplæringsmodul er ikke så mye feil som ufullstendig. Den lærer bort stoffet én gang, tester det én gang, og stoler deretter på at lærdommen holder i et år på et team som aldri er i samme rom for å forsterke den uformelt. Det største datasettet fra den virkelige verden sier det motsatte: mottakeligheten faller jevnt og trutt med gjentatt, avstandsbasert opplæring, mer enn 40 prosent i løpet av de første 90 dagene og 86 prosent over et år, ikke med en enkelt årlig økt. Flytt deler av programmet til Slack, der teamet allerede tilbringer dagen sin, behold spørsmålene bygget på virkelige hendelser i stedet for generiske eksempler, og bruk rapportene til å bestemme hva de skal spørre om videre. Det er et mindre, hyppigere program enn de fleste team kjører i dag, og forskningen tyder på at det også er et mer effektivt et.