สำหรับหัวหน้าฝ่ายไอทีหรือฝ่ายรักษาความปลอดภัยที่ดำเนินโครงการสร้างความตระหนักรู้ให้กับทีมงาน ซึ่งโดยปกติแล้วแทบจะไม่เคยล็อกอินเข้าใช้งานเครื่องมือเดียวกันในเวลาเดียวกันเลย
โปรแกรมสร้างความตระหนักด้านความปลอดภัยส่วนใหญ่ยังคงดำเนินงานเป็นรอบปี: โมดูลบังคับในระบบจัดการเรียนรู้ (LMS) ใบรับรองการสำเร็จหลักสูตร การทำเครื่องหมายในช่องก่อนการตรวจสอบ จากนั้นก็เงียบหายไป 11 เดือนก่อนที่วงจรจะเริ่มต้นใหม่ หากคุณดูแลด้านความปลอดภัยให้กับทีมที่กระจายตัวอยู่ตามเขตเวลาและสำนักงานที่บ้าน โดยไม่มีพื้นที่ส่วนกลางสำหรับติดโปสเตอร์เตือนภัย รูปแบบปีละครั้งนั้นอ่อนแอกว่าที่คิด คนจะลืมเนื้อหาที่ได้รับการทดสอบภายในไม่กี่สัปดาห์ พื้นผิวการโจมตีที่แท้จริง อีเมลใบแจ้งหนี้ที่ดูน่าเชื่อถือ การเชิญเข้าร่วมกิจกรรมในปฏิทินปลอม ข้อความส่วนตัวใน Slack ปลอมที่อ้างว่าเป็น "ฝ่ายสนับสนุนด้านไอที" ไม่ได้รอจนถึงรอบการฝึกอบรมครั้งต่อไป
วิธีแก้ปัญหาไม่ใช่การเพิ่มระยะเวลาของหลักสูตรหรือกำหนดเกณฑ์การผ่านที่เข้มงวดขึ้น แต่เป็นการย้ายส่วนหนึ่งของโปรแกรมไปไว้ในเครื่องมือที่ทีมเปิดใช้งานอยู่ตลอดทั้งวันอยู่แล้ว การตรวจสอบความรู้เบื้องต้นด้วยคำถามสองข้อที่ส่งเข้าไปในช่อง Slack ใช้เวลาตอบไม่ถึงนาที ไม่จำเป็นต้องล็อกอินแยกต่างหาก และหากทำบ่อยพอ จะช่วยให้เนื้อหาใหม่สดอยู่เสมอในแบบที่การอบรมปีละครั้งทำไม่ได้
เหตุใดรูปแบบการจ่ายค่าตอบแทนรายปีจึงใช้ไม่ได้ผลกับทีมที่ทำงานกระจายหลายที่
การฝึกอบรมปีละครั้งนั้นได้ผลดีพอสมควรเมื่อทีมงานทำงานอยู่ในสำนักงานเดียวกัน และหัวหน้าฝ่ายรักษาความปลอดภัยสามารถเดินตรวจตราไปทั่ว รับฟังบทสนทนาที่เครื่องชงกาแฟ และรับรู้ได้ว่าใครบ้างที่ยังสับสนเกี่ยวกับเทรนด์การหลอกลวงทางอีเมลล่าสุด แต่สิ่งเหล่านี้จะใช้ไม่ได้ผลเลยเมื่อทีมงานกระจายอยู่ตามสำนักงานที่บ้านกว่าสิบแห่งและเขตเวลาที่แตกต่างกันถึงสามเขต หัวหน้าฝ่ายรักษาความปลอดภัยจะสูญเสียการรับฟังความคิดเห็นแบบไม่เป็นทางการไปโดยสิ้นเชิง และสัญญาณเดียวที่เหลืออยู่ก็คือคะแนนสอบจากแบบทดสอบที่เกิดขึ้นเมื่อหลายเดือนก่อน
กรอบการปฏิบัติตามกฎระเบียบทำให้สถานการณ์แย่ลงไปอีกในแง่หนึ่ง ส่วนใหญ่กำหนดให้มีการจัดกิจกรรมสร้างความตระหนักรู้ด้านความปลอดภัยอย่างต่อเนื่องและมีการจัดทำเอกสาร ไม่ใช่แค่กิจกรรมประจำปีเพียงครั้งเดียว แต่เครื่องมือที่ทีมไอทีส่วนใหญ่มีอยู่แล้ว (โมดูล LMS, สไลด์นำเสนอ, เอกสารนโยบาย PDF) ถูกสร้างขึ้นบนพื้นฐานของโมเดลกิจกรรมครั้งเดียว การสร้างโปรแกรมที่เกิดขึ้นอย่างต่อเนื่องอย่างแท้จริงบนเครื่องมือเหล่านั้นมักหมายถึงการขอให้ทีมที่กระจายอยู่ตามสถานที่ต่างๆ เข้าสู่ระบบแพลตฟอร์มอีกแพลตฟอร์มหนึ่งตามกำหนดเวลาที่ไม่มีใครจำได้ ซึ่งเป็นอุปสรรคประเภทที่ทำให้โปรแกรมถูกยกเลิกหลังจากผ่านไปสองไตรมาส
ผลการวิจัยกล่าวถึงการฝึกอบรมแบบต่อเนื่องอย่างไรบ้าง
ขนาดของปัญหาเป็นสิ่งที่ไม่อาจปฏิเสธได้ รายงานการตรวจสอบการละเมิดข้อมูลปี 2025 ของ Verizon พบว่าประมาณ 60 เปอร์เซ็นต์ของการละเมิดข้อมูลยังคงเกี่ยวข้องกับมนุษย์ เช่น การคลิก การตอบกลับ หรือการให้ข้อมูลประจำตัว และเวลาเฉลี่ยที่บุคคลหนึ่งคลิกลิงก์ฟิชชิ่งนั้นน้อยกว่าหนึ่งนาที ความเสี่ยงนั้นเป็นเรื่องจริง เกิดขึ้นอย่างรวดเร็ว และไม่มีตัวกรองใดที่สามารถดักจับได้ทั้งหมด ดังนั้นสิ่งที่ทีมของคุณทำในขณะนั้นจึงยังคงมีความสำคัญ
คำถามที่สำคัญกว่าคือ การฝึกอบรมสามารถเปลี่ยนแปลงพฤติกรรมนั้นได้จริงหรือไม่ และในที่นี้ ข้อมูลจริงชุดใหญ่ที่สุดก็ให้ข้อมูลที่น่าพอใจ รายงาน Phishing by Industry Benchmarking Report ปี 2025 ของ KnowBe4 ติดตามผู้คน 14.5 ล้านคนใน 62,400 องค์กร ผ่านการทดสอบฟิชชิงจำลอง 67.7 ล้านครั้ง ก่อนการฝึกอบรม พนักงานโดยเฉลี่ย 33.1 เปอร์เซ็นต์ หรือหนึ่งในสาม ตกเป็นเหยื่อของการทดสอบฟิชชิงจำลอง ภายใน 90 วันหลังจากเริ่มการฝึกอบรมอย่างสม่ำเสมอ ตัวเลขดังกล่าวลดลงมากกว่า 40 เปอร์เซ็นต์ และหลังจากฝึกอบรมต่อเนื่องครบหนึ่งปี ตัวเลขดังกล่าวลดลงเหลือ 4.1 เปอร์เซ็นต์ ซึ่งลดลงถึง 86 เปอร์เซ็นต์
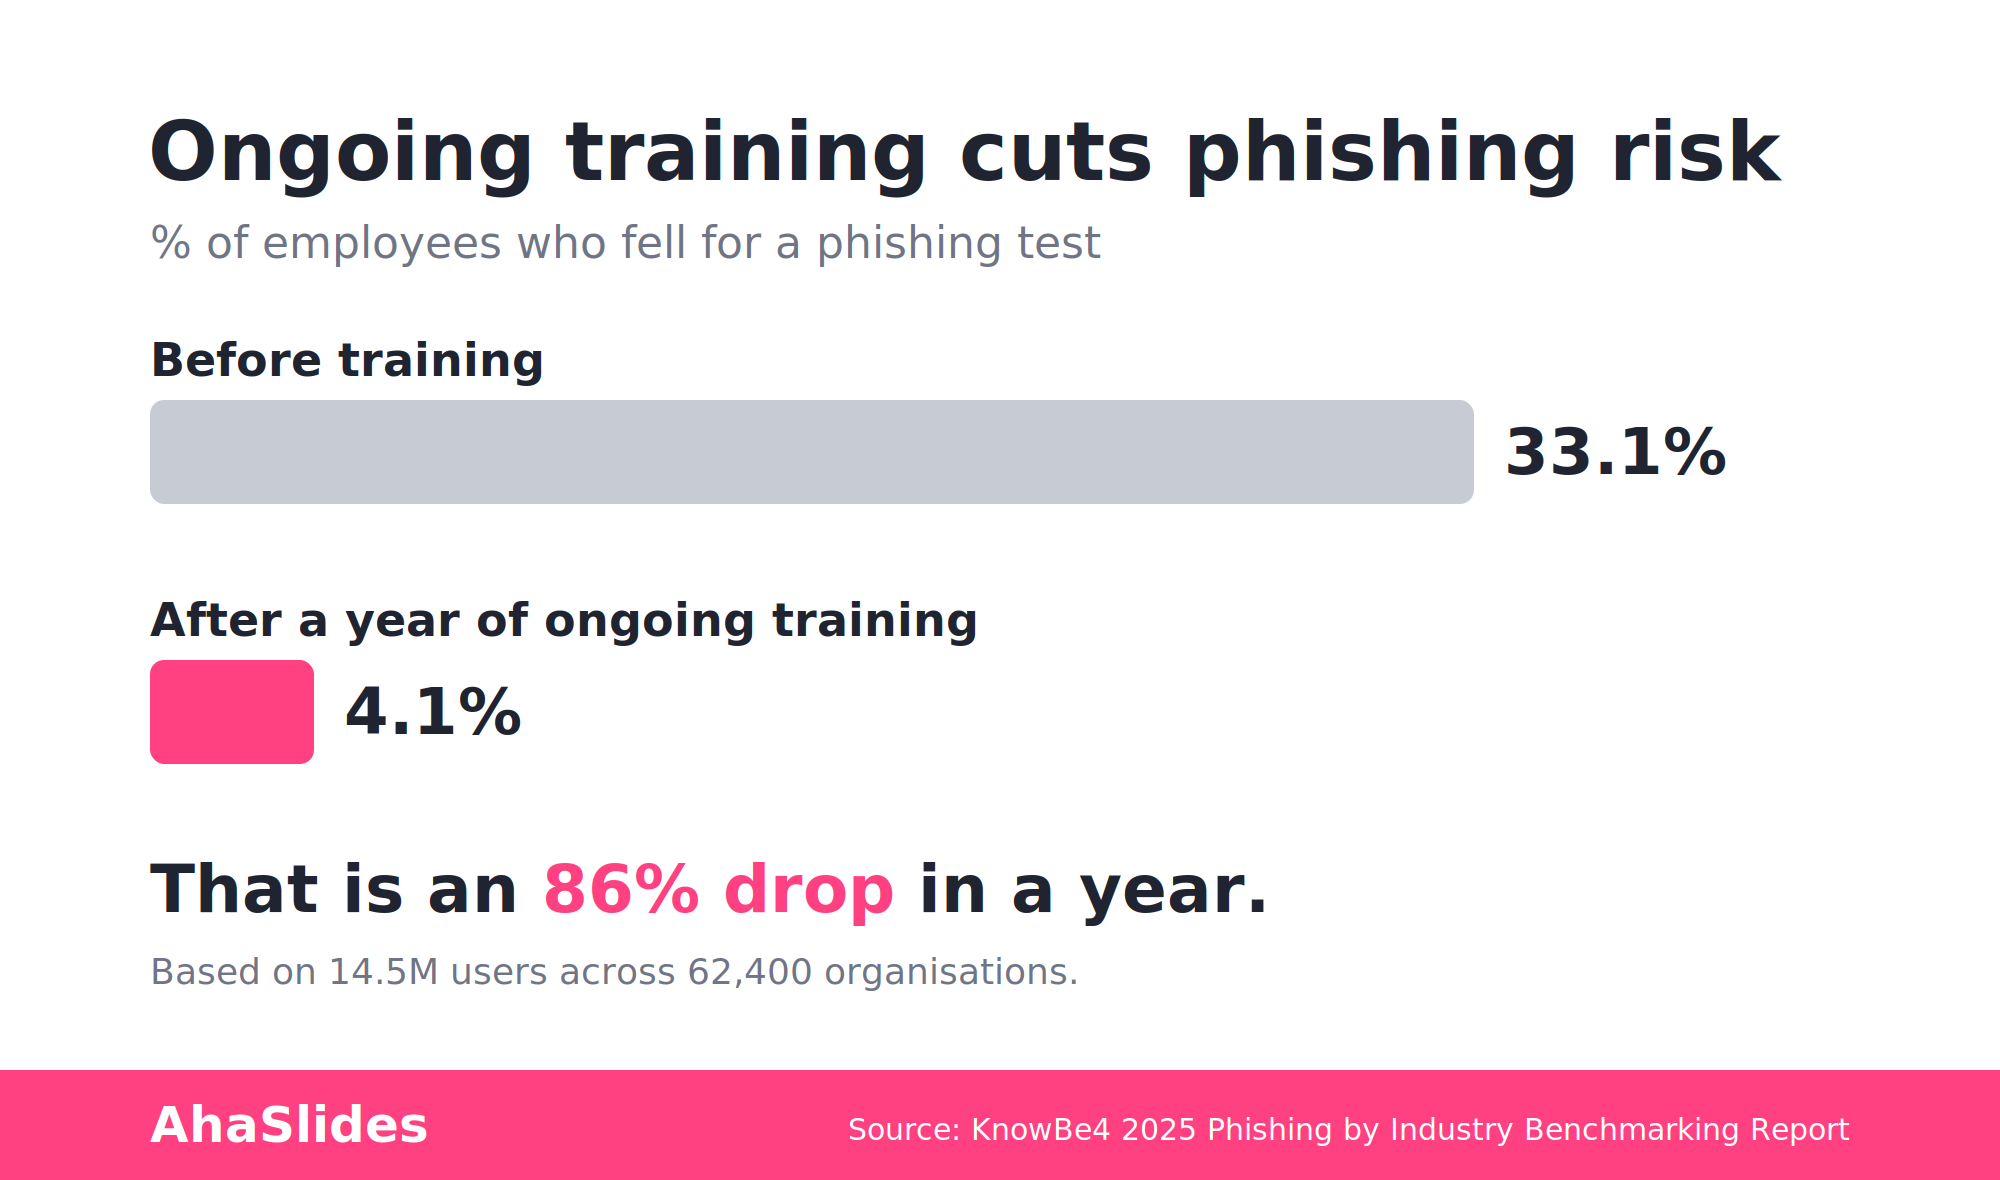
รูปทรงของกราฟนั้นเป็นหัวใจสำคัญของข้อโต้แย้งทั้งหมด การพัฒนาไม่ได้เกิดขึ้นจากการอบรมเพียงครั้งเดียวต่อปี แต่เป็นการสะสมมาเรื่อยๆ ตลอดหลายเดือนจากการอบรมซ้ำๆ อย่างต่อเนื่อง การอบรมแบบครั้งเดียวจะทำให้ตัวเลขเปลี่ยนแปลงไปเพียงครั้งเดียว แต่การฝึกอบรมอย่างต่อเนื่องและซ้ำๆ ต่างหากที่จะช่วยลดจำนวนสมาชิกในทีมลงจากหนึ่งในสามเหลือประมาณหนึ่งในยี่สิบห้าคน นี่คือเหตุผลที่ควรทำให้การสร้างความตระหนักรู้เป็นนิสัยที่ทำซ้ำๆ แทนที่จะเป็นเพียงกิจกรรมประจำปี และควรจัดกิจกรรมในสถานที่ที่ทีมอยู่เป็นประจำอยู่แล้ว
AhaSlides สำหรับ Slack: ตรวจสอบความคืบหน้าของทีมเป็นระยะ
AhaSlides สำหรับ Slack กำลังเปิดตัวใน AhaSlides marketplace ในฐานะการผสานรวมที่ช่วยให้คุณสามารถโพสต์สไลด์แบบโต้ตอบได้โดยตรงไปยังช่อง Slack หรือข้อความส่วนตัว โดยไม่จำเป็นต้องมีการประชุมหรือเข้าสู่ระบบแยกต่างหาก ขณะนี้ยังไม่ปรากฏในหน้าการผสานรวมหลักของ ahaslides.com เนื่องจากยังอยู่ในช่วงการเปิดตัว และในตอนนี้รองรับสไลด์สองประเภท ได้แก่ เลือกคำตอบ (สไลด์แบบทดสอบที่มีคะแนน) และแบบสำรวจ สไลด์แบบโต้ตอบประเภท Word Cloud, Q&A และประเภทอื่นๆ ยังไม่รวมอยู่ในการผสานรวม Slack ในขณะนี้ ดังนั้นควรเก็บสไลด์เหล่านั้นไว้สำหรับการถ่ายทอดสดและการนำเสนอ AhaSlides แบบเดี่ยวๆ ไม่ใช่สำหรับเวิร์กโฟลว์ของ Slack
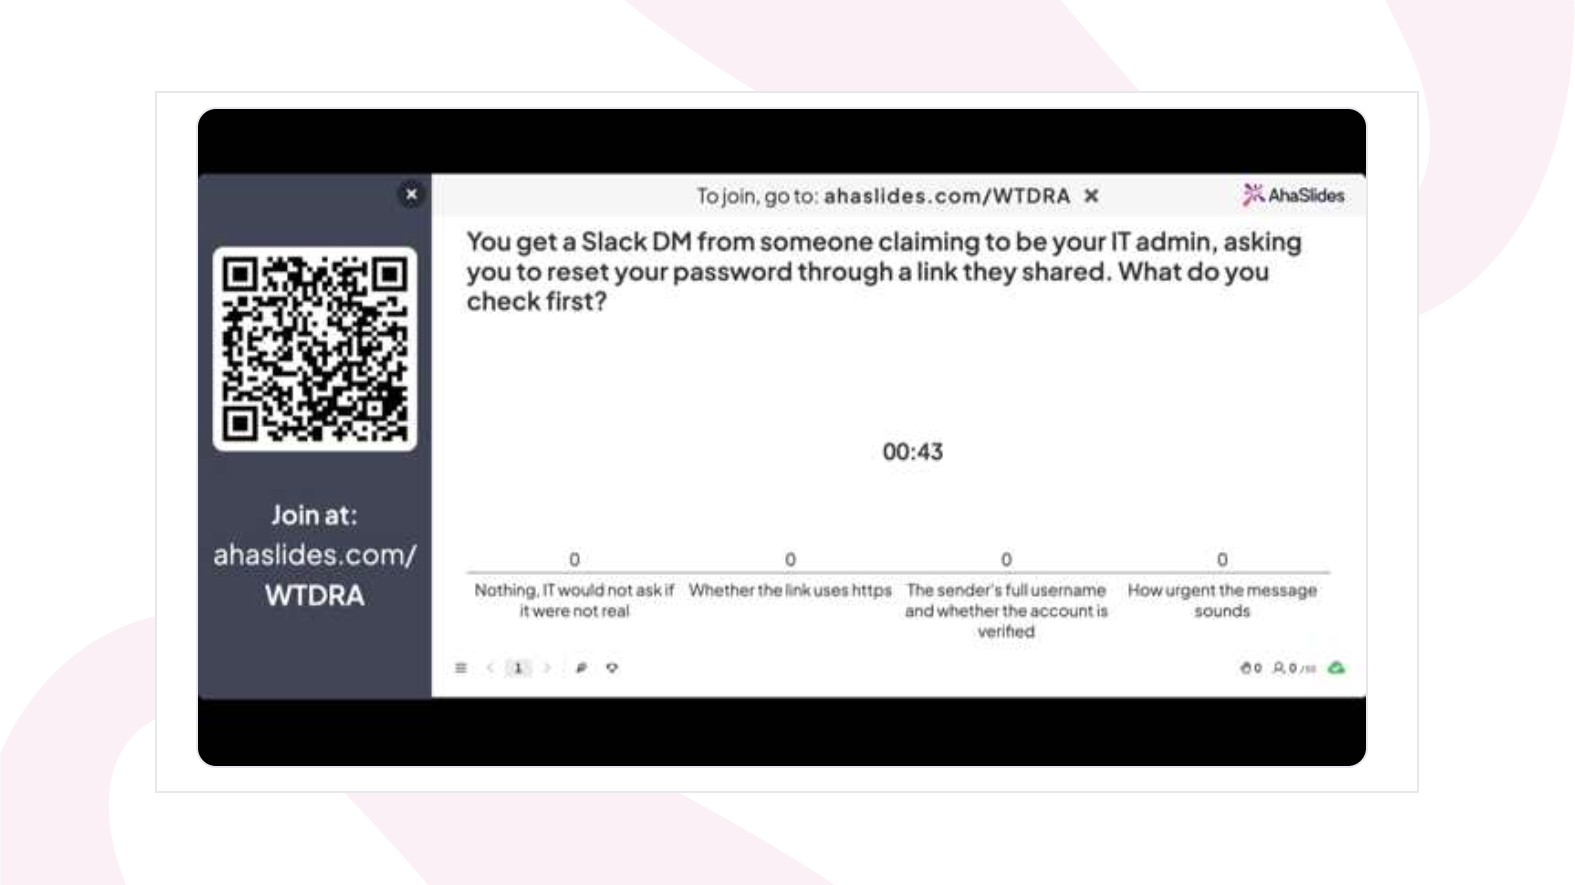
สำหรับการตรวจสอบความเสี่ยงจากการหลอกลวงทางอีเมล (phishing pulse) สไลด์สองแผ่นนั้นก็เพียงพอต่อการทำงานจริงแล้ว สไลด์ "เลือกคำตอบ" ที่โพสต์ลงในช่องทางต่างๆ อาจมีข้อความดังนี้:
- คุณได้รับข้อความส่วนตัวใน Slack จากคนที่อ้างว่าเป็นผู้ดูแลระบบไอทีของคุณ ขอให้คุณรีเซ็ตรหัสผ่านผ่านลิงก์ที่พวกเขาส่งมาให้ สิ่งแรกที่คุณจะตรวจสอบก่อนคลิกคืออะไร?
- คุณได้รับอีเมลใบแจ้งหนี้จากผู้ขายที่คุณติดต่อด้วย แต่ที่อยู่สำหรับตอบกลับนั้นต่างจากโดเมนจริงของพวกเขาไปหนึ่งตัวอักษร อีเมลนี้เป็นอีเมลที่ถูกต้อง อีเมลที่ส่งมาอย่างระมัดระวัง หรือเป็นอีเมลที่มีเจตนาร้ายอย่างชัดเจน?
- อีเมลเชิญจากฝ่ายทรัพยากรบุคคลขอให้คุณยืนยันรายละเอียดการโอนเงินเข้าบัญชีโดยตรงผ่านลิงก์ที่ฝังอยู่ คุณควรทำอย่างไรจึงจะถูกต้อง?
แต่ละตัวเลือกจะได้รับการให้คะแนนโดยอัตโนมัติ และคำตอบที่ถูกต้องจะถูกเปิดเผยในกระทู้ทันทีหลังจากที่มีคนเดาคำตอบ ซึ่งเป็นรูปแบบการดึงข้อมูลแล้วแก้ไขที่ทำให้การแก้ไขนั้นได้ผลจริง สไลด์โพลเหมาะสำหรับคำถามที่มีความเสี่ยงต่ำกว่าและเน้นการวิเคราะห์มากกว่า เช่น “คุณมั่นใจแค่ไหนว่าคุณจะสามารถตรวจจับที่อยู่ผู้ส่งปลอมได้ในเวลาเร่งรีบ?” หรือ “คุณได้รับข้อความส่วนตัวใน Slack ที่น่าสงสัยในเดือนที่ผ่านมาหรือไม่?” โพลไม่มีคำตอบที่ถูกต้อง แต่จะแสดงให้เห็นว่าความมั่นใจอยู่ในระดับต่ำ ซึ่งจะบอกคุณได้อย่างแม่นยำว่าควรชี้ไปที่จุดใดในรอบเลือกคำตอบถัดไป
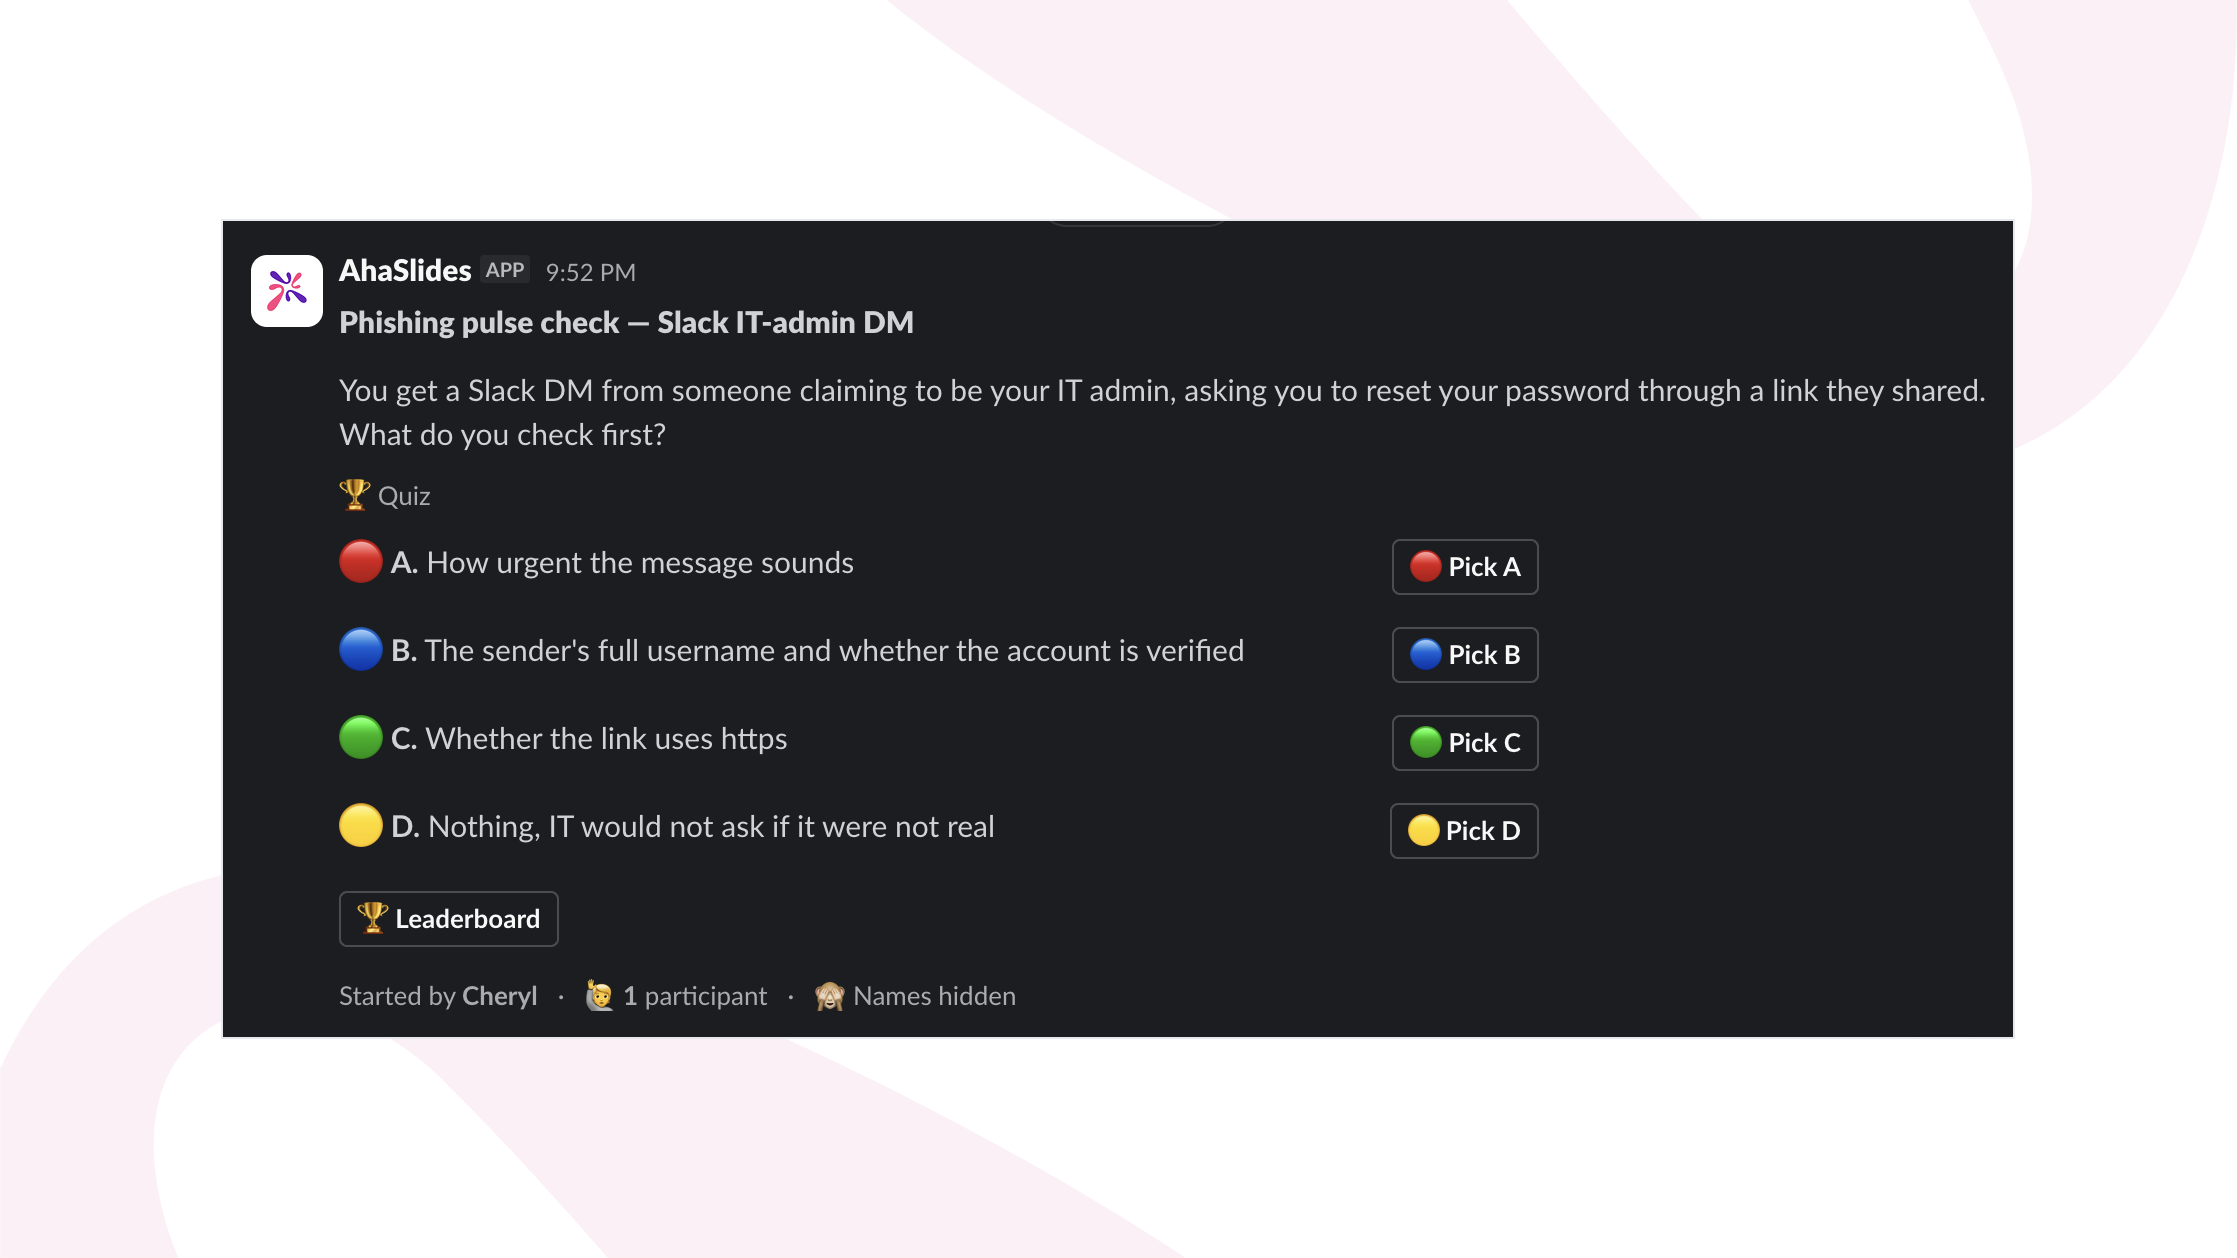
เนื่องจากระบบผสานการทำงานอยู่ภายใน Slack การตรวจสอบสถานะการใช้งานจึงไม่แย่งความสนใจจากผู้ใช้เหมือนกับการล็อกอินเข้าสู่ระบบ LMS แยกต่างหาก การตรวจสอบจะปรากฏในช่องที่ผู้ใช้กำลังอ่านอยู่ ได้รับคำตอบในเวลาที่ใช้ในการอ่านคำถาม และไม่จำเป็นต้องนัดหมายการประชุมข้ามเขตเวลาถึงสามเขต คุณสามารถเพิ่มลงในพื้นที่ทำงานของคุณได้จากหน้าแอป AhaSlides Slack
เลือกคำตอบ: การฝึกซ้อมการตัดสินใจในระหว่างการประชุมสด
การตรวจสอบความเคลื่อนไหวใน Slack จะเกิดขึ้นในระหว่างที่ทีมงานกำลังทำกิจกรรมประจำวัน แต่การตรวจสอบนั้นตั้งใจให้สั้นและไม่พร้อมกัน: มีคำถามเดียว ตอบโดยคนเดียว โดยไม่มีการอภิปรายใดๆ การตรวจสอบความปลอดภัยรายเดือนแบบสดๆ นั้นเป็นอีกรูปแบบหนึ่ง ทีมงานจะอยู่ในสายสนทนาเดียวกัน ดังนั้นรอบการเลือกคำตอบจึงสามารถดำเนินไปได้ในรูปแบบคำถามสถานการณ์สั้นๆ ต่อเนื่องกัน โดยจะแสดงการกระจายคำตอบของกลุ่มหลังจากแต่ละคำถาม และใช้เวลาหนึ่งนาทีในการพูดคุยถึงเหตุผลว่าทำไมตัวเลือกที่ผิดจึงดูน่าสนใจ
การมองเห็นภาพรวมของกลุ่มนั้นเป็นสิ่งที่เวอร์ชัน Slack ทำไม่ได้ด้วยตัวเอง เมื่อสองในสามของห้องเลือกคำตอบที่ผิดเหมือนกัน หัวหน้าฝ่ายรักษาความปลอดภัยที่ดูแลการประชุมจะเห็นได้ทันทีและสามารถตรวจสอบหาสาเหตุได้ในทันที แทนที่จะต้องรอรายงานอีกสามวันต่อมา คำถามแบบอิงสถานการณ์จะให้ผลลัพธ์ที่ดีกว่าคำถามแบบให้คำจำกัดความธรรมดา:
- ฝ่ายการตลาดได้รับอีเมลจากโดเมนที่ดูคล้ายกัน โดยขอให้เร่งชำระเงินก่อนสิ้นวัน โดยใช้ชื่อจริงของ CFO ผู้รับอีเมลควรตรวจสอบอะไรก่อนตอบกลับ?
- ผู้รับเหมาโทรหาฝ่ายสนับสนุนด้านไอทีเพื่อขอรีเซ็ต mật khẩu แทนที่จะแจ้งปัญหาตามปกติ และให้เหตุผลที่ฟังดูสมเหตุสมผลสำหรับความเร่งด่วนนี้ นี่เป็นเรื่องปกติหรือไม่ ควรตรวจสอบให้แน่ใจ หรือเป็นสัญญาณเตือนภัย?
- เพื่อนร่วมงานส่งข้อความส่วนตัวใน Slack มาให้ ซึ่งดูเหมือนมาจากฝ่ายสนับสนุนด้านไอทีภายในองค์กร โดยขอให้ยืนยันการเข้าสู่ระบบผ่านลิงก์ภายนอก วิธีที่เร็วที่สุดในการตรวจสอบว่าข้อความนี้เป็นของจริงหรือไม่คืออะไร?
ควรเว้นระยะห่างระหว่างคำถามเหล่านี้ตลอดช่วงการประชุม แทนที่จะถามติดต่อกัน และใช้ช่วงหยุดพักหลังคำถามแต่ละข้อสำหรับการอภิปราย ไม่ใช่แค่การหาคำตอบที่ถูกต้อง การสนทนานั้น ซึ่งเชื่อมโยงกับสถานการณ์ที่กลุ่มเพิ่งตอบร่วมกัน คือสิ่งที่การเลือกคำตอบแบบสดๆ เพิ่มเข้ามาจากเวอร์ชัน Slack แบบอะซิงโครนัส แทนที่จะเป็นการพูดซ้ำคำถามเดิมๆ
การวิเคราะห์และรายงาน: หลักฐานที่ CISO หรือผู้ตรวจสอบบัญชีต้องการ
ในบางจุด ฝ่ายกำกับดูแลหรือฝ่ายบริหารจะต้องถามว่าคุณรู้ได้อย่างไรว่าโปรแกรมได้ผล และคำตอบที่ว่า “ทุกคนทำโมดูลประจำปีเสร็จแล้ว” นั้นไม่ใช่คำตอบที่น่าพอใจ AhaSlides บันทึกคำตอบของแต่ละบุคคลในแบบทดสอบและแบบสำรวจ และสร้างรายงานเกี่ยวกับผลการดำเนินงานของแต่ละบุคคลและกลุ่ม ซึ่งเป็นประโยชน์สองประการที่คุ้มค่าแก่การสร้างโปรแกรมขึ้นมา
ประการแรก มันคือเอกสาร: รายงานที่แสดงว่าใครถูกถามอะไร และพวกเขาตอบอย่างไรนั้น สามารถใช้เป็นหลักฐานในการตรวจสอบเกี่ยวกับการสร้างความตระหนักด้านความปลอดภัยที่เกิดขึ้นซ้ำๆ และมีการบันทึกไว้ได้ดีกว่าตารางสรุปวันที่เสร็จสิ้นกิจกรรมต่างๆ ประการที่สอง มันคือการวินิจฉัย หากหนึ่งในสามของทีมพลาดสถานการณ์เดียวกันในการตรวจสอบ Pick Answer pulse check นั่นไม่ใช่ผลลัพธ์ที่จะเก็บไว้เฉยๆ แต่มันคือหัวข้อที่แน่นอนสำหรับการติดตามผลในสัปดาห์หน้า และมันคือรูปแบบระดับแผนกหรือระดับทีมที่การทดสอบประจำปีเพียงครั้งเดียวซึ่งดำเนินการเพียงครั้งเดียวและถูกลืมไปแล้วนั้นไม่สามารถตรวจจับได้
ขั้นตอนการปฏิบัติสำหรับองค์กรด้านความปลอดภัยแบบกระจายศูนย์
- โพสต์คำถามสั้นๆ เกี่ยวกับตัวเลือกคำตอบหรือแบบสำรวจความคิดเห็นใน Slack ทุกๆ หนึ่งถึงสองสัปดาห์ โดยอิงจากความพยายามจริง (ที่ถูกตัดทอนบางส่วน) ที่ทีมของคุณเคยพบเห็น ไม่ใช่สถานการณ์จำลองทั่วไปในตำราเรียน
- จัดเซสชั่นสดรายเดือนโดยใช้ลำดับการเลือกคำตอบตามสถานการณ์จำลอง แสดงการกระจายคำตอบของกลุ่มหลังจากแต่ละคำถาม เพื่อให้ทีมสามารถพูดคุยกันว่าทำไมตัวเลือกที่ผิดจึงดูน่าสนใจ
- ดึงรายงานการวิเคราะห์หลังจากแต่ละรอบและมองหาข้อผิดพลาดที่เกิดขึ้นร่วมกัน รูปแบบที่เกิดขึ้นทั่วทั้งทีมหรือภูมิภาค ไม่ใช่แค่คะแนนของแต่ละบุคคล
- สร้างการตรวจสอบ Slack Pulse ครั้งต่อไปโดยตรงจากจุดที่พลาดไป เพื่อให้จุดติดต่อครั้งที่สองเกิดขึ้นภายในสองถึงสามสัปดาห์หลังจากที่ช่องว่างปรากฏขึ้น ซึ่งสอดคล้องกับการเสริมแรงอย่างต่อเนื่องและเว้นระยะที่ข้อมูลของ KnowBe4 เชื่อมโยงกับการลดลง 86 เปอร์เซ็นต์ภายในหนึ่งปี
- จัดทำรายงานสรุปสั้นๆ ของแต่ละรอบให้กับผู้ที่รับผิดชอบด้านการปฏิบัติตามกฎระเบียบ เพื่อให้ "การฝึกอบรมด้านความตระหนักรู้ด้านความปลอดภัยที่จัดทำเป็นเอกสารและดำเนินการอย่างต่อเนื่อง" เป็นแฟ้มข้อมูลจริง ไม่ใช่เพียงแค่ใบรับรองใบเดียวจากเดือนมกราคม
สิ่งที่ควรเปลี่ยนแปลงในไตรมาสนี้
การฝึกอบรมประจำปีเพียงครั้งเดียวไม่ใช่เรื่องผิด แต่ไม่สมบูรณ์ มันสอนเนื้อหาเพียงครั้งเดียว ทดสอบเพียงครั้งเดียว แล้วก็เชื่อว่าบทเรียนนั้นจะใช้ได้ผลตลอดทั้งปีกับทีมที่ไม่เคยอยู่ด้วยกันเพื่อเสริมความรู้แบบไม่เป็นทางการ แต่ข้อมูลจากโลกแห่งความเป็นจริงที่ใหญ่ที่สุดกลับบอกตรงกันข้าม: ความเสี่ยงต่อการติดเชื้อลดลงอย่างต่อเนื่องด้วยการฝึกอบรมซ้ำๆ ที่เว้นระยะห่าง ลดลงมากกว่า 40 เปอร์เซ็นต์ใน 90 วันแรก และ 86 เปอร์เซ็นต์ในหนึ่งปี ไม่ใช่ด้วยการฝึกอบรมประจำปีเพียงครั้งเดียว ลองย้ายส่วนหนึ่งของโปรแกรมไปไว้ใน Slack ที่ทีมใช้เวลาอยู่แล้ว ตั้งคำถามจากเหตุการณ์จริงแทนที่จะใช้ตัวอย่างทั่วไป และใช้รายงานเพื่อตัดสินใจว่าจะถามอะไรต่อไป นี่คือโปรแกรมที่เล็กกว่าและถี่กว่าที่ทีมส่วนใหญ่ใช้ในปัจจุบัน และงานวิจัยชี้ให้เห็นว่ามันมีประสิทธิภาพมากกว่าด้วย