Pro IT nebo bezpečnostního manažera, který vede program zvyšování povědomí v týmu, jenž je zřídka, pokud vůbec, přihlášen do stejného nástroje ve stejnou dobu.
Většina programů na zvyšování povědomí o bezpečnosti stále probíhá v ročním cyklu: povinný modul v LMS, certifikát o absolvování, zaškrtnuté políčko před auditem a poté jedenáct měsíců ticha, než se cyklus opakuje. Pokud provozujete bezpečnost pro distribuovaný tým, rozptýlený napříč časovými pásmy a domácími kancelářemi bez sdíleného fyzického prostoru pro vyvěšení varovného plakátu, je tento roční formát slabší, než vypadá na papíře. Lidé zapomenou materiál, na kterém byli testováni, během několika týdnů. Samotný útok se projeví na povrchu, přesvědčivém e-mailu s fakturou, falešné pozvánce v kalendáři, falešné zprávě na Slacku, která se tváří, že je z „IT podpory“, a nečeká na další školicí cyklus.
Řešením není delší kurz ani přísnější hranice pro úspěšné absolvování. Jde o přesun části programu do nástroje, který má tým již otevřený celý den. Dvouotázkový pulzní test vložený do kanálu Slack trvá méně než minutu, nevyžaduje samostatné přihlášení a při dostatečně častém provádění udržuje materiál aktuální způsobem, jakým by jedno roční setkání strukturálně nedokázalo.
Proč roční model selhává pro distribuovaný tým
Jednou ročně pořádané školení funguje docela dobře, když tým sedí v jedné kanceláři a vedoucí bezpečnosti se může projít po místnosti, zachytit konverzaci u kávovaru a zjistit, kdo si není jistý nejnovějším trendem phishingu. Nic z toho nefunguje, když je tým rozptýlen po tuctu domácích kanceláří a třech časových pásmech. Vedoucí bezpečnosti zcela ztrácí neformální zpětnou vazbu a jediným zbývajícím signálem je výsledek testu ze školení, které proběhlo před měsíci.
Rámce pro dodržování předpisů to specifickým způsobem zhoršují. Většina z nich vyžaduje zdokumentovanou, opakující se aktivitu v oblasti bezpečnostního povědomí, nikoli jednorázovou roční událost, ale nástroje, které většina IT týmů již má (modul LMS, prezentace, příloha PDF s pravidly), jsou postaveny na modelu jedné události. Vytvoření skutečně opakujícího se programu na základě těchto nástrojů obvykle znamená požádat distribuovaný tým, aby se přihlašoval k další platformě podle plánu, který si nikdo nepamatuje, což je přesně ten druh tření, které vede k opuštění programu po dvou čtvrtletích.
Co říká výzkum o opakujícím se tréninku
Rozsah problému je nepochybný. Zpráva společnosti Verizon o vyšetřování úniků dat z roku 2025 zjistila, že přibližně 60 procent úniků dat stále zahrnuje lidský prvek, tedy kliknutí, odpověď nebo předání přihlašovacích údajů někým jiným, a že střední doba, kterou osoba potřebuje ke kliknutí na phishingový odkaz, je kratší než minuta. Expozice je skutečná, rychlá a žádný filtr ji nezachytí celou, takže na tom, co váš tým v daný okamžik udělá, stále záleží.
Užitečnější otázkou je, zda školení toto chování skutečně mění, a v tomto ohledu je největší datová sada z reálného světa povzbudivá. Zpráva KnowBe4 s názvem Phishing by Industry Benchmarking Report z roku 2025 sledovala 14.5 milionu lidí v 62 400 organizacích prostřednictvím 67.7 milionu simulovaných phishingových testů. Před jakýmkoli školením naletělo simulovanému phishingu v průměru 33.1 procenta zaměstnanců, tedy každý třetí. Do 90 dnů od zahájení pravidelného školení se tento počet snížil o více než 40 procent a po celém roce průběžného školení klesl na 4.1 procenta, což představuje pokles o 86 procent.
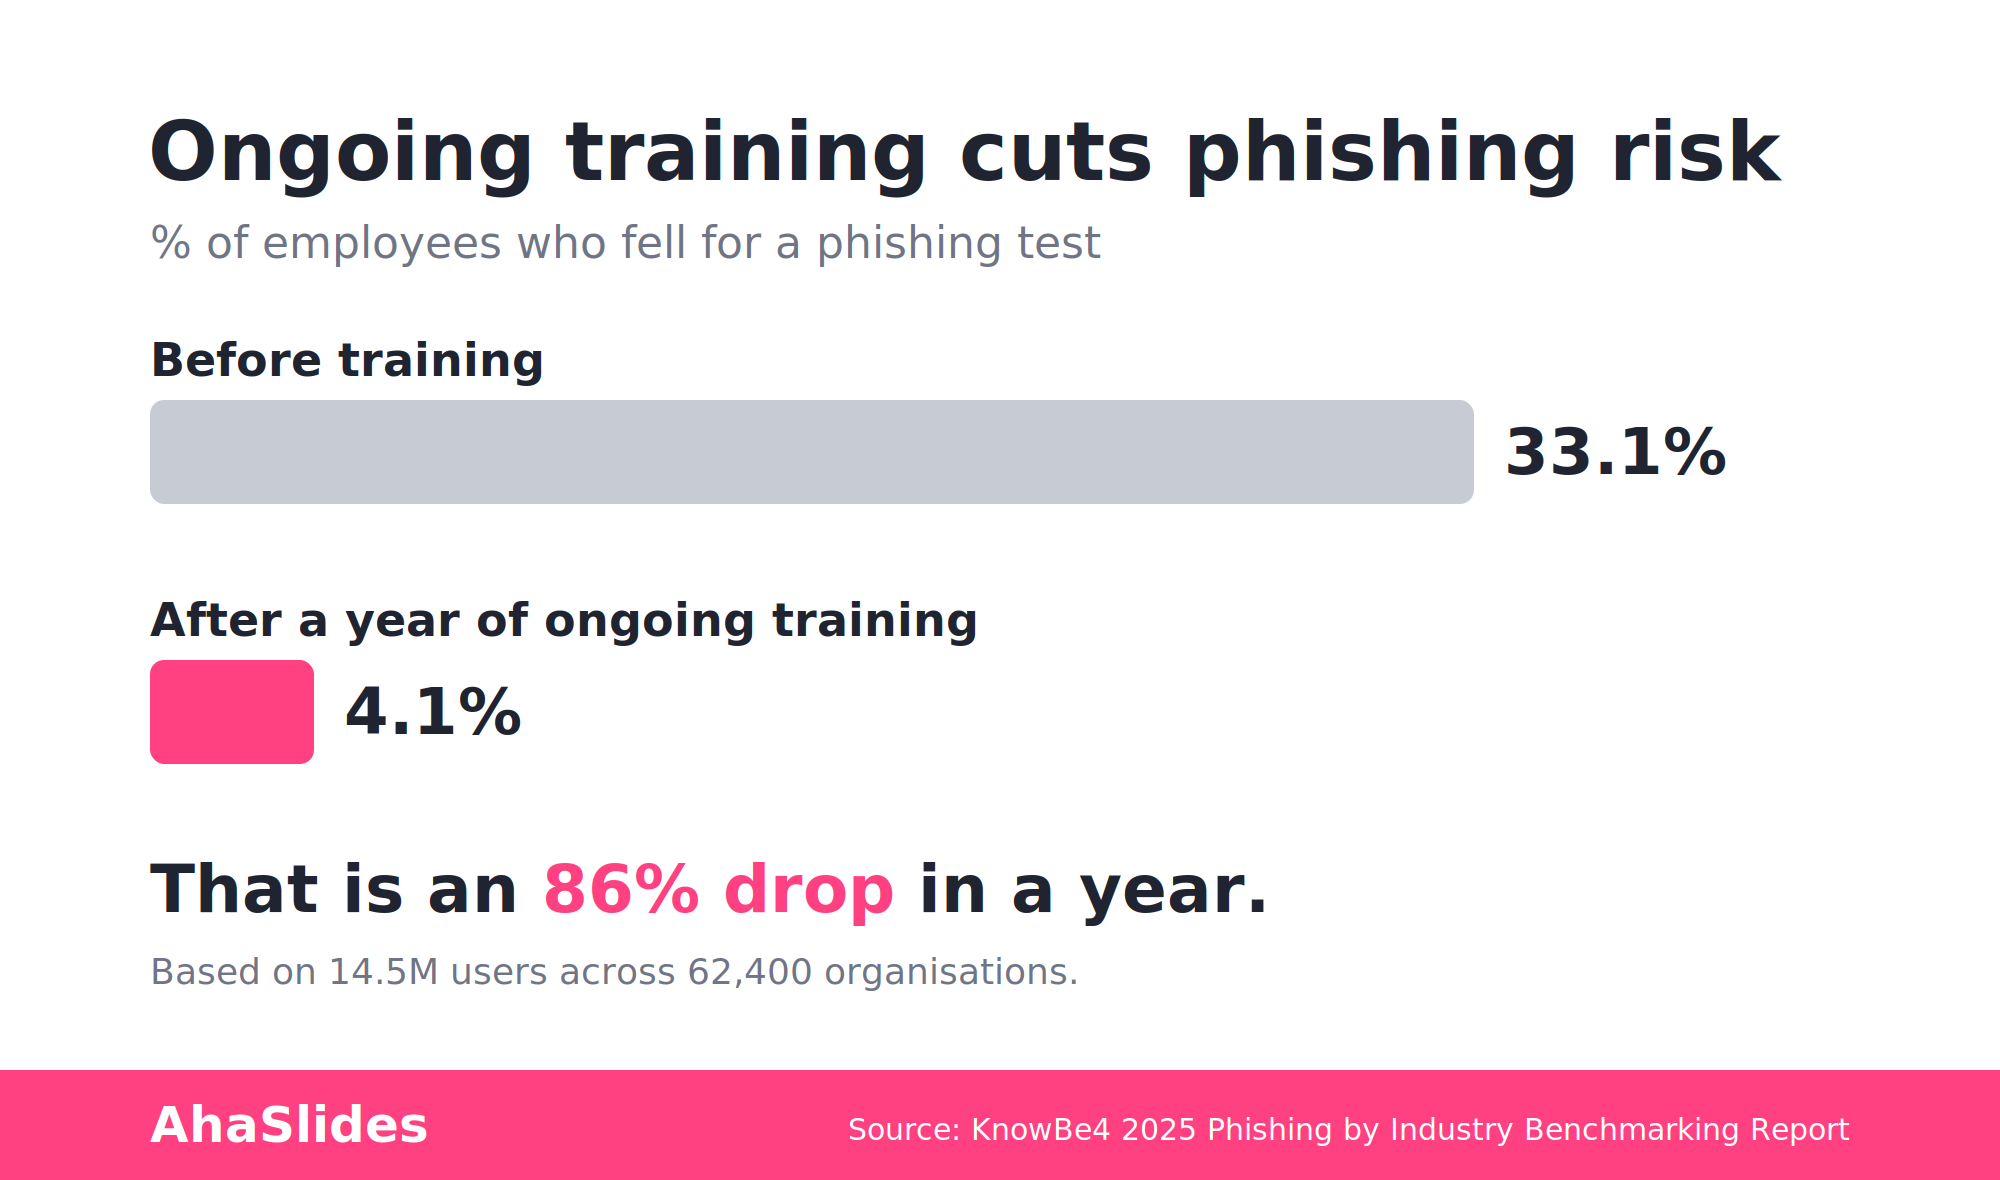
Tvar této křivky je celým argumentem. Zlepšení není jediným krokem z jednoho ročního sezení; hromadí se v průběhu měsíců opakovaného, rozloženého vystavení. Jednorázový modul posune číslo o jednu hodnotu; dlouhodobé, opakované školení je to, co sníží třetinu vašeho týmu na zhruba jednoho z dvaceti pěti. To je případ pro to, aby se z povědomí stal opakující se zvyk spíše než každoroční událost, a pro to, aby se to stalo někde, kde tým již je.
AhaSlides pro Slack: pulzní kontrola, kde se tým již nachází
AhaSlides pro Slack se na tržišti AhaSlides zavádí jako integrace, která umožňuje zveřejňovat interaktivní snímky přímo do kanálu nebo DM Slack, bez nutnosti samostatné schůzky ani přihlášení. Zatím není na hlavní stránce integrací ahaslides.com; stále je ve fázi zavádění a prozatím podporuje dva typy snímků: Vybrat odpověď (skórovaný kvízový snímek) a Anketu. Word Cloud, Q&A a další interaktivní typy snímků nejsou v současnosti součástí integrace Slack, takže si je ponechte pro svá živá vysílání a samostatné prezentace AhaSlides, nikoli pro pracovní postup Slack.
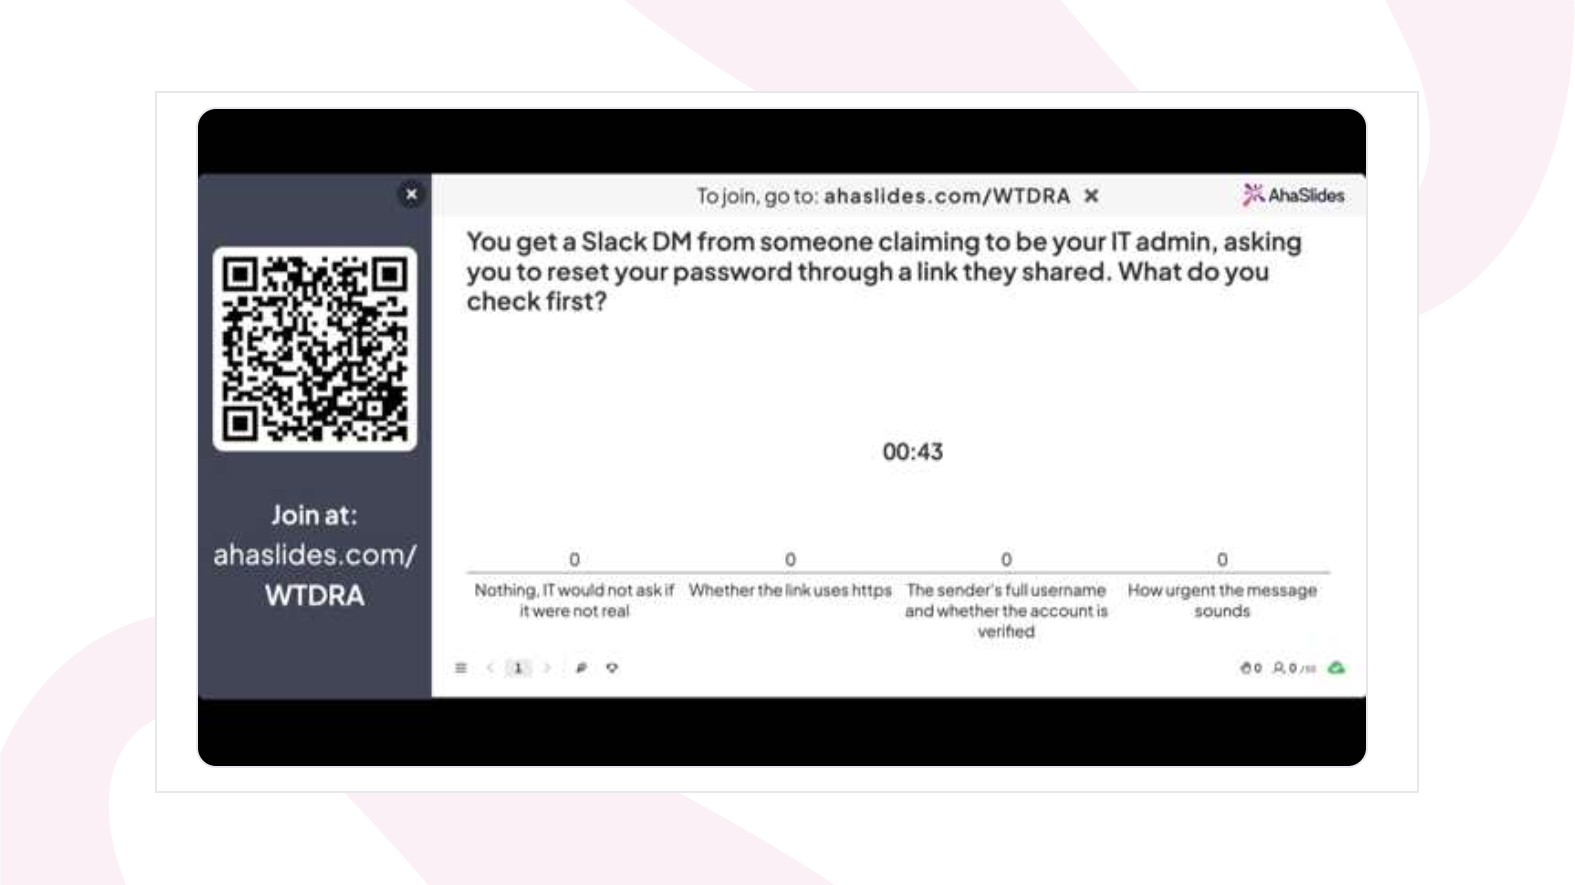
Pro kontrolu phishingového impulsu stačí tento dvousnímkový snímek k provedení skutečného testu. Snímek s možností výběru odpovědi zveřejněný v kanálu by mohl vypadat takto:
- Dostanete zprávu na Slacku od někoho, kdo se vydává za vašeho IT administrátora a žádá vás o resetování hesla prostřednictvím odkazu, který sdílel. Co si zkontrolujete jako první, než na odkaz kliknete?
- Dorazil vám e-mail s fakturou od dodavatele, se kterým spolupracujete, ale adresa pro odpověď se liší o jeden znak od jeho skutečné domény. Je to legitimní, opatrný nebo jasně škodlivý e-mail?
- Pozvánka v kalendáři od „HR“ vás žádá o potvrzení údajů o přímém vkladu prostřednictvím vloženého odkazu. Jaký je správný krok?
Každá možnost se boduje automaticky a správná odpověď může být odhalena ve vlákně hned poté, co se někdo zaváže k tipu, což je vzorec vyhledávání a následné opravy, díky kterému se oprava skutečně uchytí. Snímek s anketou funguje dobře pro méně závažné, diagnostičtější otázky: „Jak si jste jisti, že byste rychle odhalili falešnou adresu odesílatele?“ nebo „Dostali jste v posledním měsíci podezřelou zprávu na Slacku?“ Ankety nemají správnou odpověď, ale objevují se tam, kde je nízká jistota, což vám přesně říká, kam nasměrovat další kolo výběru odpovědi.
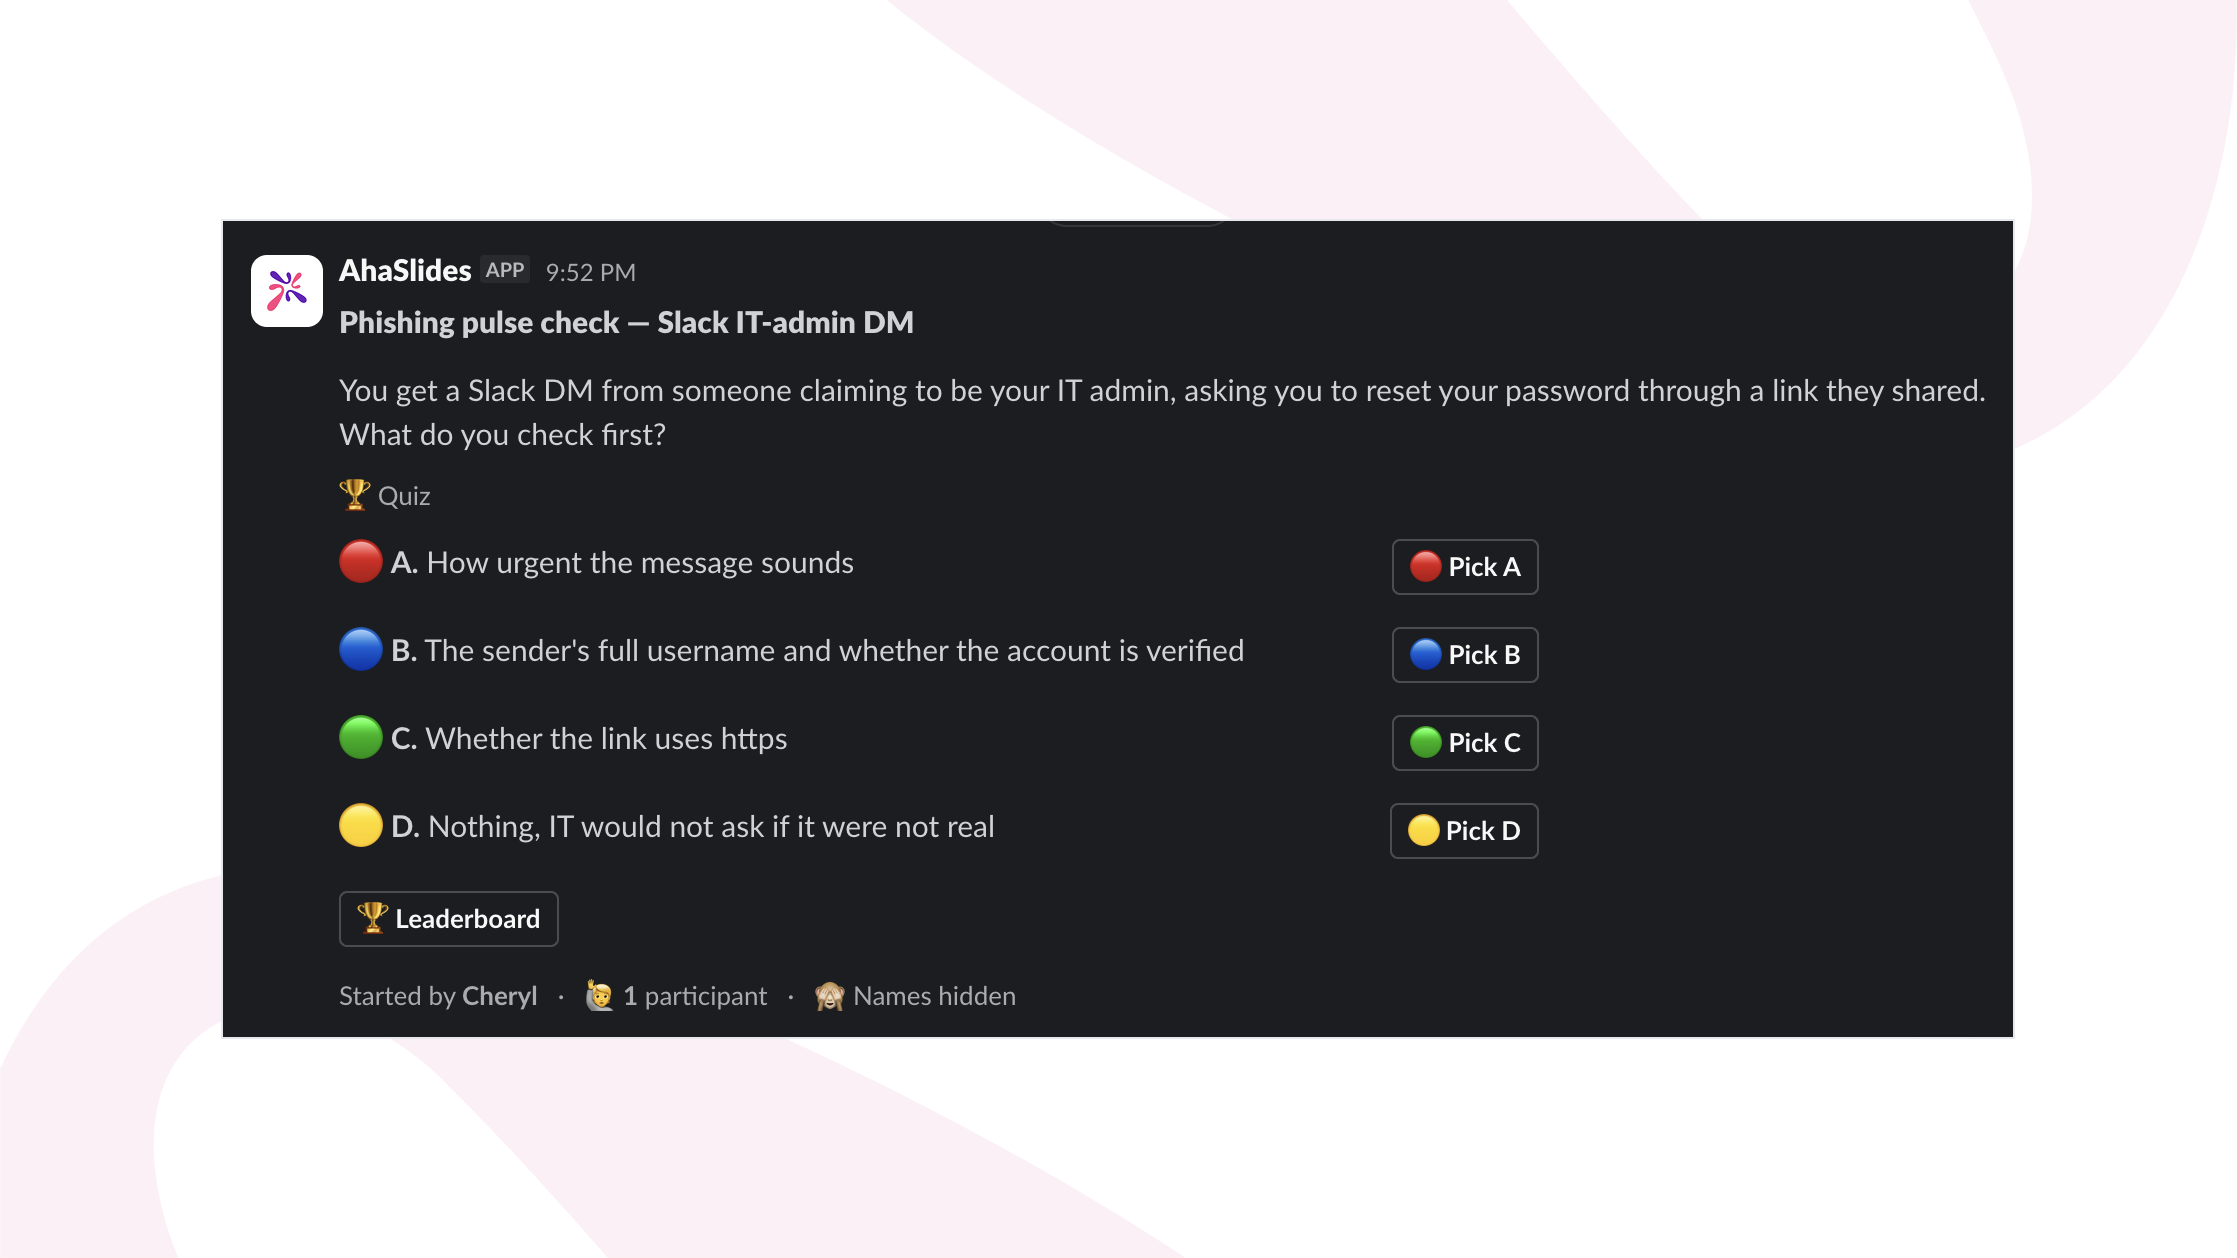
Protože integrace probíhá přímo ve Slacku, pulzní kontrola nekonkuruje o pozornost se samostatným přihlášením do LMS. Zobrazí se v kanálu, který někdo již čte, dostane odpověď v době potřebné k přečtení otázky a nevyžaduje plánování relace napříč třemi časovými pásmy. Můžete si ji přidat do svého pracovního prostoru ze stránky aplikace AhaSlides Slack.
Vyberte odpověď: nácvik úsudku v živém vystoupení
Slack pulse check zachytí lidi v běhu jejich běžného dne, ale je záměrně krátký a asynchronní: jedna otázka, zodpovězená samostatně, bez diskuse. Živá měsíční bezpečnostní kontrola je jiné prostředí. Tým je společně na telefonním hovoru, takže kolo Pick Answer může probíhat jako krátká sekvence scénářových otázek jednu za druhou, přičemž po každé z nich se zobrazí rozdělení odpovědí skupiny a minuta se věnuje probírání, proč byly špatné možnosti lákavé.
Tuto viditelnost ve skupině Slack verze sama o sobě nedokáže. Když dvě třetiny místnosti vyberou stejnou špatnou odpověď, bezpečnostní manažer, který vede schůzku, to okamžitě vidí a může na místě zjistit proč, místo aby to zjistil až o tři dny později až z reportu. Otázky založené na scénářích z tohoto formátu vytěží více než otázky ve stylu prosté definice:
- Marketingový oddělení obdrží e-mail z domény, která se podobá té, která se zdá být podobná, s žádostí o urychlení platby faktury před koncem dne, přičemž v e-mailu je použito skutečné jméno finančního ředitele. Co by si měl příjemce ověřit před odpovědí?
- Dodavatel volá IT podpoře s žádostí o reset hesla namísto obvyklého požadavku a uvádí věrohodný důvod pro naléhavost. Je to normální, stojí za to ověřit, nebo je to varovný signál?
- Kolega přeposílá zprávu přes Slack, která vypadá, jako by pocházela od interní IT podpory, a žádá ho o potvrzení přihlášení přes externí odkaz. Jak nejrychleji ověřit, zda je skutečná?
Rozložte si tyto otázky v průběhu lekce, místo abyste je opakovali jednu za druhou, a po každé z nich využijte pauzu k diskusi, ne jen k správné odpovědi. Tuto konverzaci, vázanou na scénář, na který skupina právě společně odpověděla, přidává živé kolo „Vyber odpověď“ k asynchronní verzi Slacku, místo aby ji opakovalo.
Analytika a reporty: důkazy, které chce CISO nebo auditor
V určitém okamžiku se někdo z oddělení dodržování předpisů nebo vedení zeptá, jak víte, že program funguje, a „lidé dokončili roční modul“ není uspokojivá odpověď. AhaSlides zaznamenává individuální odpovědi na kvízy a ankety a vytváří zprávy o tom, jak si každá osoba a skupina vedly, což jsou dvě věci, na kterých stojí za to program postavit.
Zaprvé je to dokumentace: zpráva ukazující, kdo byl na co dotázán a jak odpověděl, obstojí při auditní otázce týkající se opakující se, zdokumentované aktivity v oblasti bezpečnostního povědomí způsobem, jakým to tabulka s daty dokončení nezvládá. Zadruhé je to diagnostika. Pokud třetina týmu v pulzní kontrole Pick Answer mine stejný scénář, není to výsledek, který by se měl archivovat. Je to přesně to téma pro navazující kroky příští týden a je to ten druh vzorce na úrovni oddělení nebo týmu, který by jediný roční test, spuštěný jednou a zapomenutý, nikdy nezachytil.
Praktický postup pro distribuovanou bezpečnostní organizaci
- Zveřejněte ve Slacku každé dva týdny krátkou zprávu s výběrem odpovědi nebo hlasováním, která bude sestavena na základě skutečných (redigovaných) pokusů, které váš tým viděl, nikoli na základě obecných učebnicových scénářů.
- Provádějte měsíční živé setkání se sekvencí „Vyber odpověď“ založenou na scénářích, kde po každé otázce ukážete rozdělení odpovědí ve skupině, aby si tým mohl probrat, proč byly špatné možnosti lákavé.
- Po každém kole si prohlédněte analytickou zprávu a hledejte společné minutí, vzorec napříč týmem nebo regionem, nejen individuální skóre.
- Další kontrolu pulzů na Slacku sestavte přímo z tohoto neúspěchu, aby se druhý touchpoint objevil do dvou až tří týdnů od objevení se mezery, což odpovídá trvalému, rozloženému posilování, které data KnowBe4 spojují s 86% poklesem za rok.
- Veďte krátký záznam zprávy z každého kola pro osobu, která je zodpovědná za vztah s dodržováním předpisů, takže „dokumentované, opakující se školení v oblasti bezpečnostního povědomí“ bude složkou se skutečnými daty, nikoli s jediným certifikátem z ledna.
Co změnit v tomto čtvrtletí
Jeden roční školicí modul není ani tak špatný, jako spíše neúplný. Látku jednou naučí, jednou otestuje a pak se spoléhá na to, že lekce vydrží celý rok v týmu, který nikdy není ve stejné místnosti, aby si ji neformálně upevnil. Největší datová sada z reálného světa říká opak: náchylnost k problémům stabilně klesá s opakovaným, rozloženým školením, o více než 40 procent v prvních 90 dnech a o 86 procent během roku, nikoli s jedním ročním školením. Přesuňte část programu do Slacku, kde tým již tráví svůj den, ponechte otázky postavené na skutečných incidentech místo obecných příkladů a na základě reportů se rozhodněte, na co se zeptat dál. To je menší a častější program, než jaký většina týmů používá dnes, a výzkum naznačuje, že je také efektivnější.