For IT- eller sikkerhedslederen, der kører et oplysningsprogram på tværs af et team, der sjældent, om nogensinde, er logget ind i det samme værktøj på samme tid.
De fleste sikkerhedsbevidsthedsprogrammer kører stadig i en årlig cyklus: et obligatorisk modul i LMS'et, et færdiggørelsescertifikat, en boks markeret før en revision, og derefter elleve måneders stilhed, før cyklussen gentages. Hvis du kører sikkerhed for et distribueret team, spredt på tværs af tidszoner og hjemmekontorer uden et delt fysisk rum til at hænge en advarselsplakat op, er det årlige format svagere, end det ser ud på papiret. Folk glemmer materiale, de er blevet testet på, inden for få uger. Den faktiske angrebsflade, en overbevisende faktura-e-mail, en forfalsket kalenderinvitation, en falsk Slack DM, der hævder at være fra "IT-support", venter ikke på, at den næste træningscyklus dukker op.
Løsningen er ikke et længere kursus eller en strengere beståelsesgrænse. Det er at flytte en del af programmet over i det værktøj, som teamet allerede har åbent hele dagen. En pulskontrol med to spørgsmål, der placeres i en Slack-kanal, tager under et minut at besvare, kræver ingen separat login, og hvis den køres ofte nok, holder den materialet friskt på en måde, som en enkelt årlig session strukturelt set ikke kan.
Hvorfor den årlige model ikke fungerer for et distribueret team
En årlig træningssession fungerer rimelig godt, når et team sidder på ét kontor, og en sikkerhedsleder kan gå rundt, fange en samtale ved kaffemaskinen og få et overblik over, hvem der er forvirret over den seneste phishing-trend. Intet af det fungerer, når teamet er spredt ud over et dusin hjemmekontorer og tre tidszoner. Sikkerhedslederen mister den uformelle feedback-loop fuldstændigt, og det eneste signal, der er tilbage, er en quiz-score fra en session, der fandt sted for måneder siden.
Overholdelsesrammer forværrer dette på en specifik måde. De fleste kræver dokumenteret, tilbagevendende sikkerhedsbevidsthedsaktivitet, ikke en enkelt årlig begivenhed, men de værktøjer, de fleste IT-teams allerede har (et LMS-modul, et slideshow, en PDF-politikvedhæftning), er bygget op omkring modellen med én begivenhed. At bygge et reelt tilbagevendende program oven på disse værktøjer betyder normalt at bede et distribueret team om at logge ind på endnu en platform efter en tidsplan, som ingen husker, hvilket er præcis den slags friktion, der får et program til at blive opgivet efter to kvartaler.
Hvad forskningen siger om tilbagevendende træning
Problemets omfang er ikke i tvivl. Verizons rapport om undersøgelser af databrud fra 2025 viste, at omkring 60 procent af bruddene stadig involverer et menneskeligt element, idet nogen klikker, svarer eller afleverer en legitimationsoplysning, og at den gennemsnitlige tid, det tager for en person at klikke på et phishing-link, er under et minut. Eksponeringen er reel, den er hurtig, og intet filter fanger det hele, så det, dit team gør i øjeblikket, betyder stadig noget.
Det mere nyttige spørgsmål er, om træning rent faktisk ændrer denne adfærd, og her er det største datasæt fra den virkelige verden opmuntrende. KnowBe4's 2025 Phishing by Industry Benchmarking Report sporede 14.5 millioner mennesker på tværs af 62,400 organisationer gennem 67.7 millioner simulerede phishing-tests. Før nogen form for træning blev et gennemsnit på 33.1 procent af medarbejderne, hver tredje, udsat for et simuleret phishing-angreb. Inden for 90 dage efter start af regelmæssig træning faldt dette med mere end 40 procent, og efter et helt år med løbende træning faldt det til 4.1 procent, en reduktion på 86 procent.
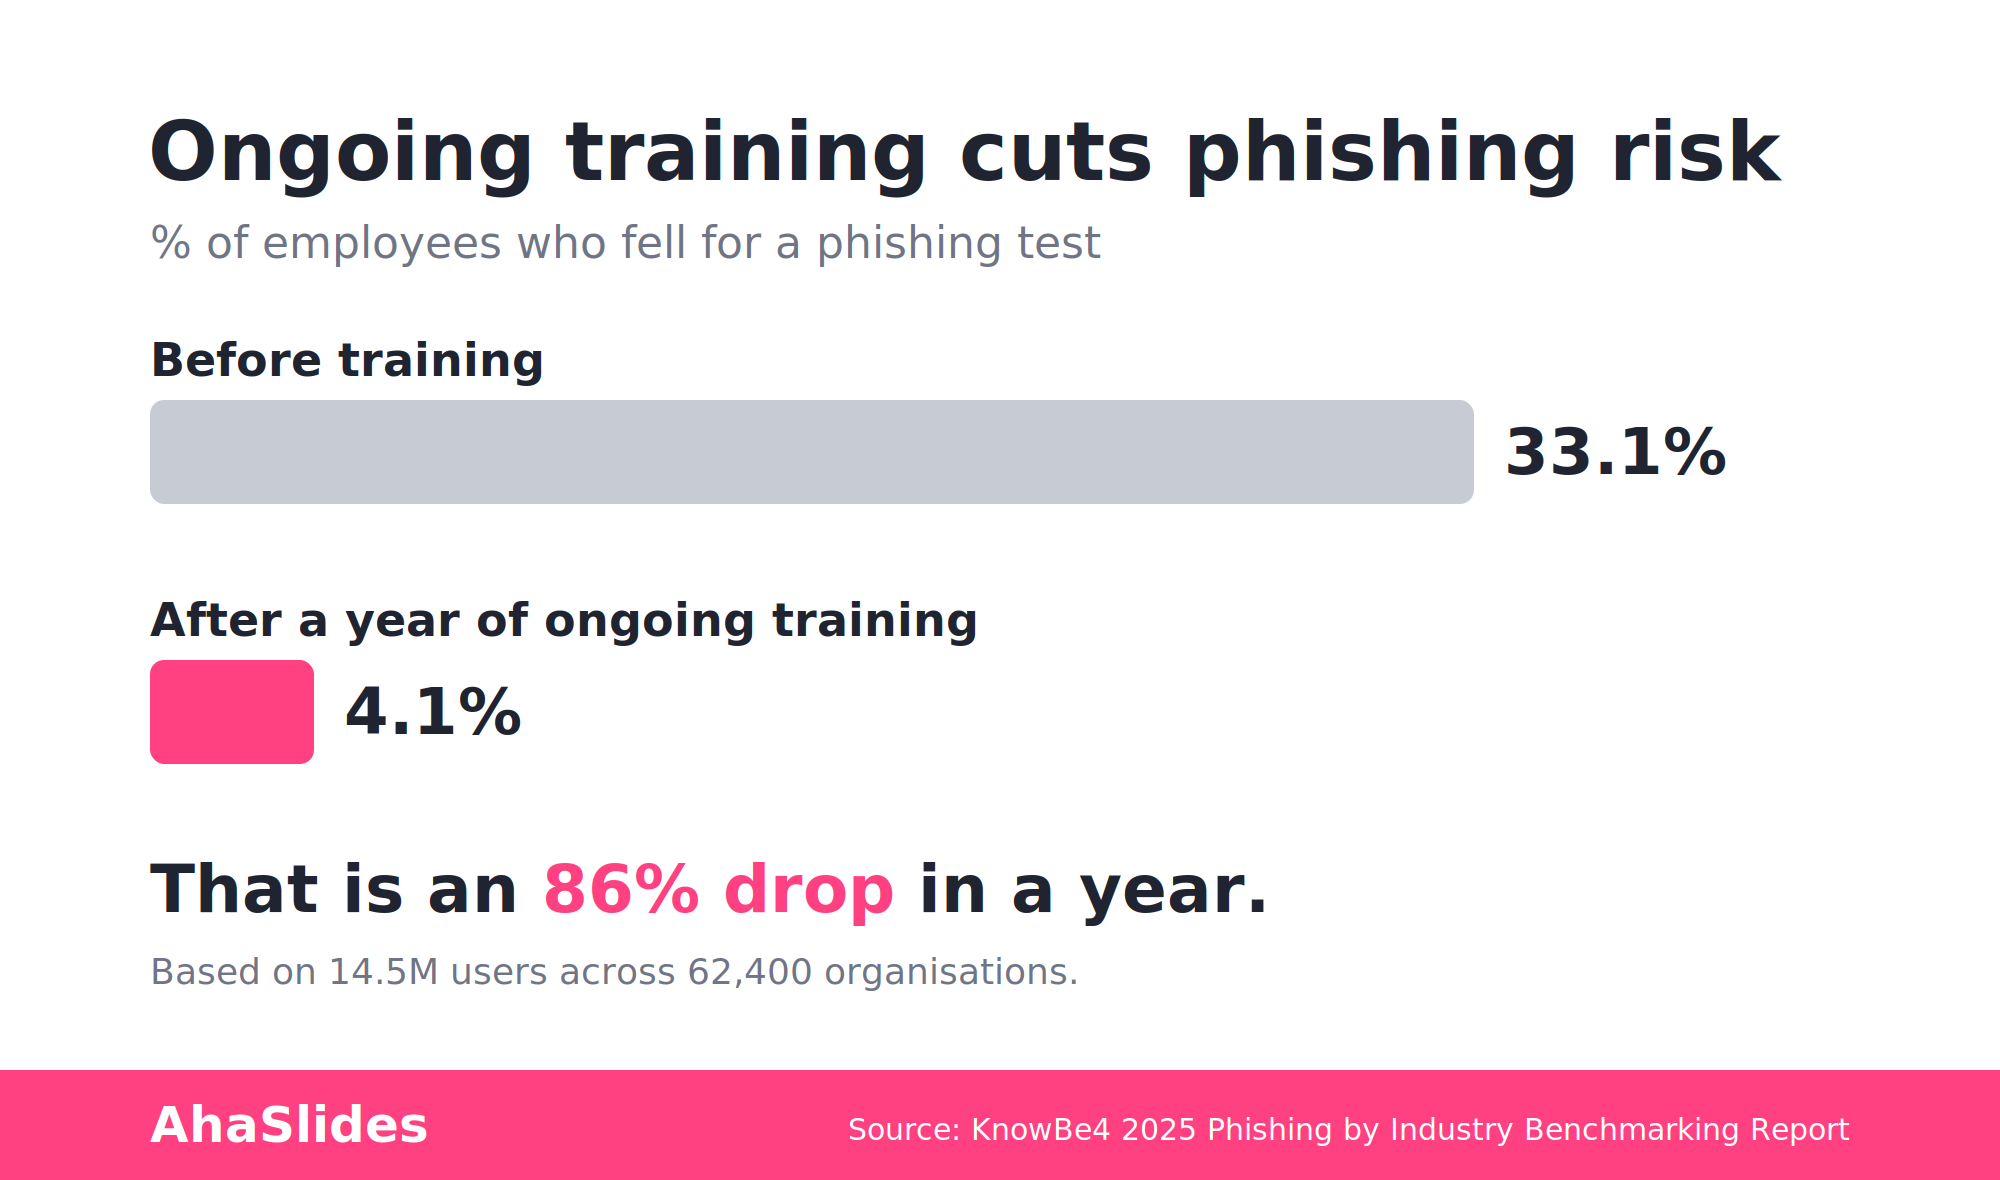
Formen på den kurve er hele argumentet. Forbedringen er ikke et enkelt skridt fra én årlig session; den akkumuleres over måneder med gentagen, mellemliggende eksponering. Et engangsmodul ændrer tallet én gang; vedvarende, gentagen træning er det, der reducerer en tredjedel af dit team til cirka én ud af femogtyve. Det er tilfældet for at gøre bevidsthed til en tilbagevendende vane snarere end en årlig begivenhed, og for at køre det et sted, hvor teamet allerede er.
AhaSlides til Slack: pulsmåling af, hvor teamet allerede er
AhaSlides til Slack rulles ud på AhaSlides-markedspladsen som en integration, der giver dig mulighed for at poste interaktive slides direkte i en Slack-kanal eller DM, uden behov for separat møde eller login. Den er endnu ikke på den primære integrationsside på ahaslides.com; den er stadig i udrulningsfasen, og for nuværende understøtter den to slidetyper: Pick Answer (en scoret quiz-slide) og Poll. Word Cloud, Q&A og de andre interaktive slidetyper er ikke en del af Slack-integrationen i dag, så behold dem til dine live-sessioner og separate AhaSlides-præsentationer, ikke Slack-workflowet.
For en phishing-pulskontrol er det dobbelte slide-område nok til at udføre det rigtige arbejde. Et Pick Answer-slide, der er lagt ud på en kanal, kan lyde:
- Du modtager en Slack-besked fra en person, der påstår at være din IT-administrator, og som beder dig om at nulstille din adgangskode via et link, de har delt. Hvad er det første, du tjekker, før du klikker?
- En faktura-e-mail modtages fra en leverandør, du arbejder med, men svaradressen er ét tegn anderledes end deres rigtige domæne. Er dette en legitim, forsigtig eller tydeligvis ondsindet e-mail?
- En kalenderinvitation fra "HR" beder dig om at bekræfte dine direkte indbetalingsoplysninger via et integreret link. Hvad er det korrekte træk?
Hver mulighed scorer automatisk, og det rigtige svar kan afsløres i tråden lige efter nogen har forpligtet sig til et gæt, hvilket er det mønster med hentning og derefter rettelse, der får en rettelse til rent faktisk at holde stik. En afstemningsslide fungerer godt til de mere diagnostiske spørgsmål med lavere indsats: "Hvor sikker er du på, at du ville fange en forfalsket afsenderadresse hurtigt?" eller "Har du modtaget en mistænkelig Slack-DM inden for den sidste måned?" Afstemninger har ikke et rigtigt svar, men de dukker op, hvor tilliden er lav, hvilket fortæller dig præcis, hvor du skal pege hen i den næste runde med valg af svar.
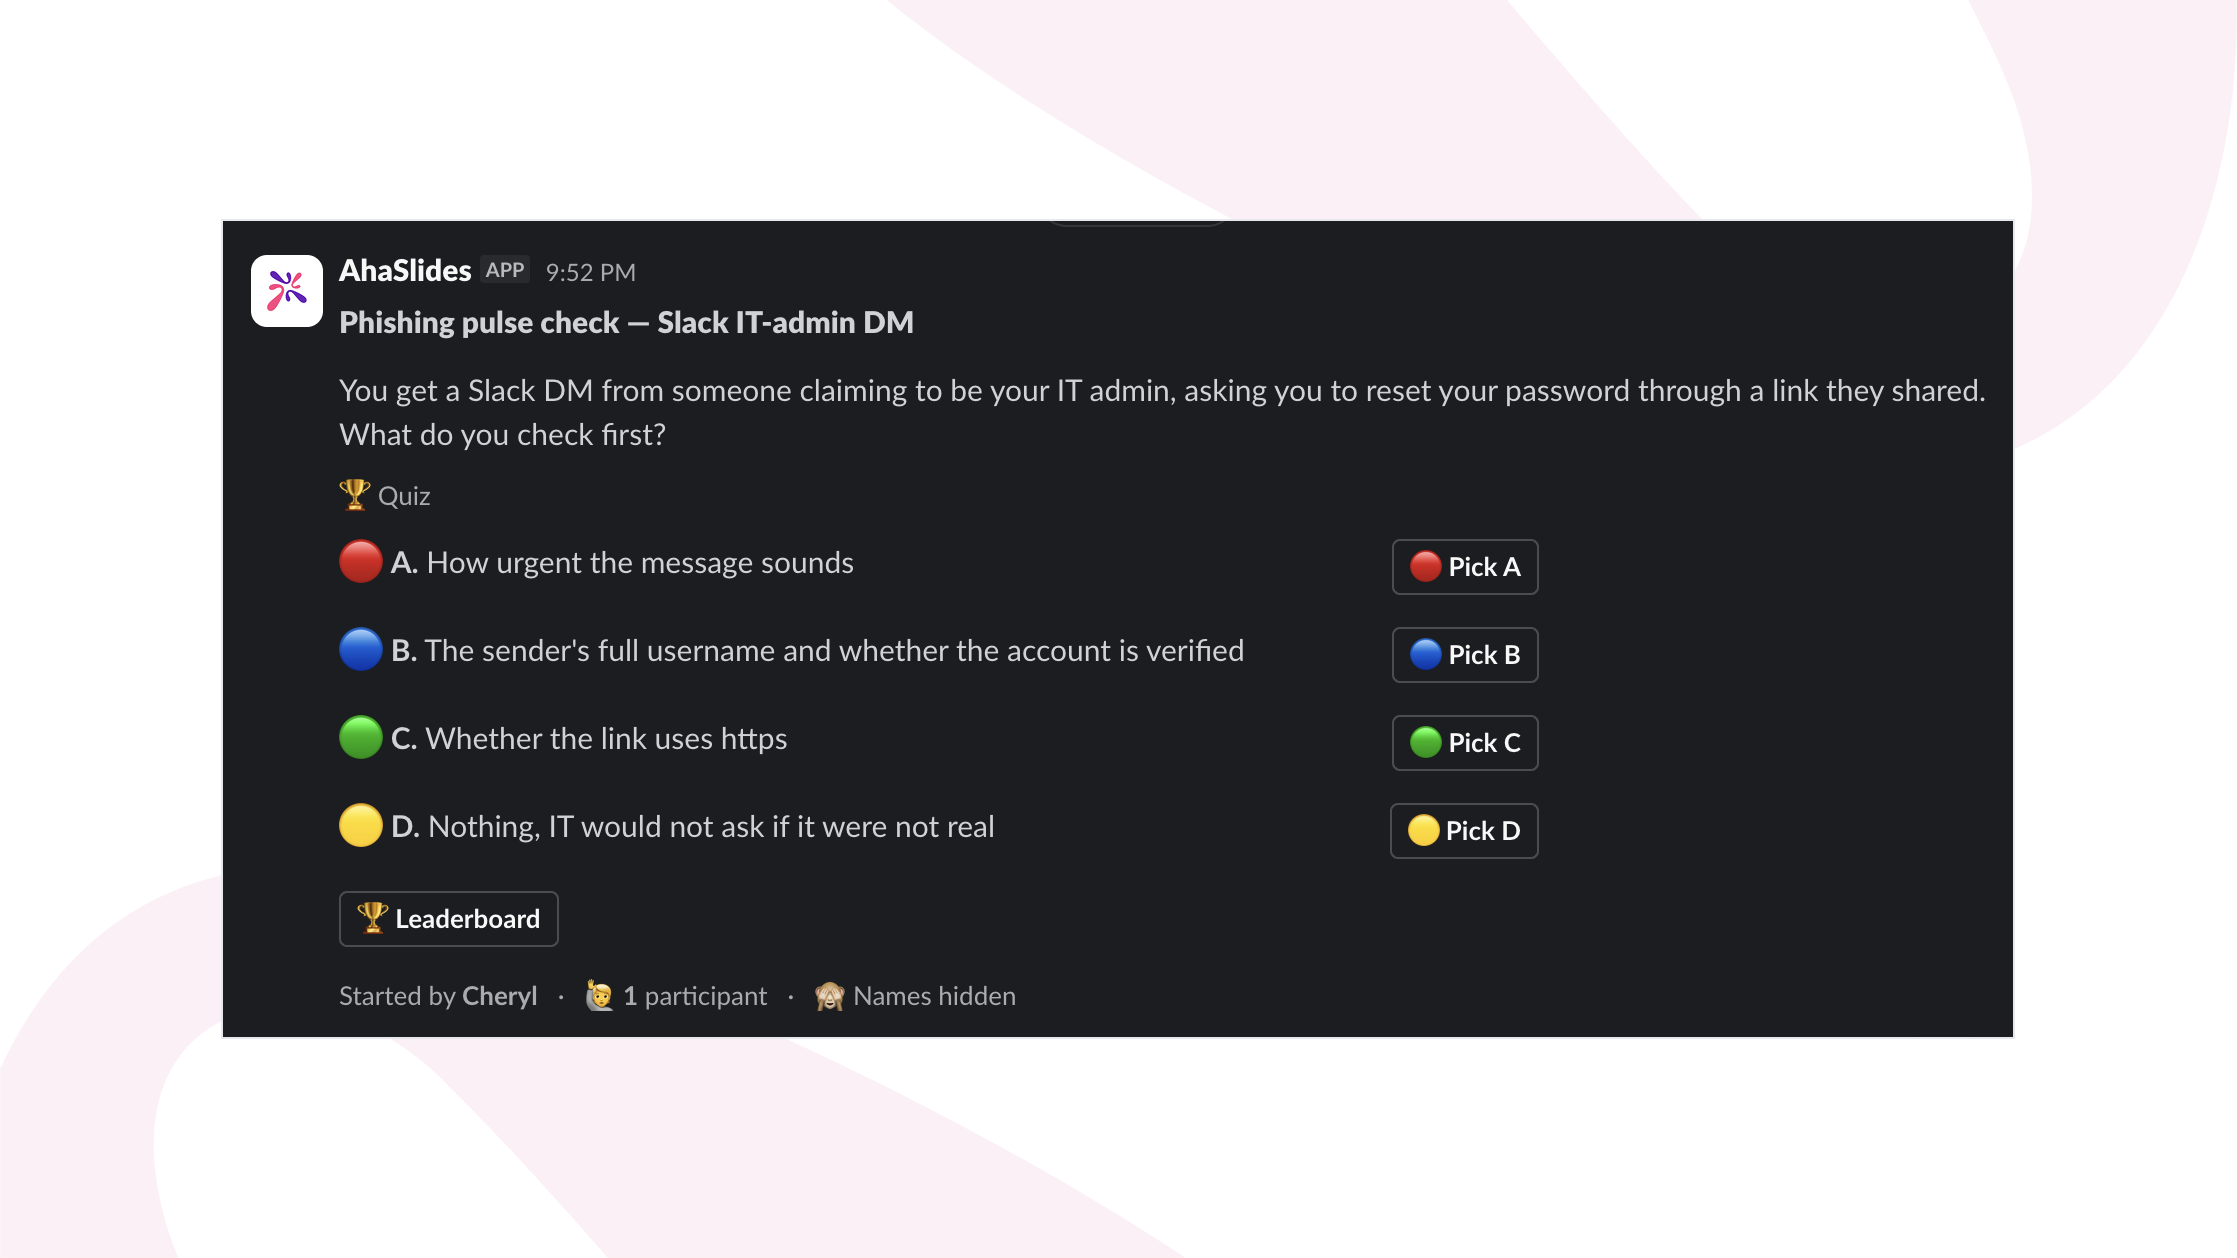
Fordi integrationen findes i Slack, konkurrerer en pulskontrol ikke med et separat LMS-login om nogens opmærksomhed. Den vises i den kanal, som nogen allerede læser, bliver besvaret inden for den tid, det tager at læse spørgsmålet, og kræver ikke planlægning af en session på tværs af tre tidszoner. Du kan tilføje den til dit arbejdsområde fra AhaSlides Slack-appsiden.
Vælg svar: øvning af bedømmelse i en live-session
Slack-pulstjekket fanger folk i deres normale hverdagsflow, men det er bevidst kort og asynkront: ét spørgsmål, der besvares alene, uden diskussion. En månedlig sikkerhedsgennemgang i realtid er en anden setting. Teamet er i gang med et opkald sammen, så en Pick Answer-runde kan køre som en kort sekvens af scenariespørgsmål efter hinanden, hvor gruppens svarfordeling vises efter hvert enkelt, og et minut bruges på at gennemgå, hvorfor de forkerte muligheder var fristende.
Den gruppesynlighed er, hvad Slack-versionen ikke kan gøre på egen hånd. Når to tredjedele af rummet vælger det samme forkerte svar, ser sikkerhedslederen, der kører sessionen, det med det samme og kan undersøge hvorfor på stedet, i stedet for at finde ud af det fra en rapport tre dage senere. Scenariebaserede spørgsmål får mere ud af dette format end almindelige definitionsbaserede spørgsmål:
- Marketingafdelingen modtager en e-mail fra et lignende domæne, der beder om at fremskynde en fakturabetaling inden dagens udgang, med CFO'ens faktiske navn. Hvad skal modtageren af e-mailen kontrollere først, før vedkommende svarer?
- En leverandør ringer til IT-support og beder om en nulstilling af adgangskode i stedet for at indsende den sædvanlige sag, og giver en plausibel grund til, hvorfor det haster. Er dette normalt, værd at verificere, eller et rødt flag?
- En kollega videresender en Slack-besked, der ser ud til at komme fra intern IT-support, og beder dem om at bekræfte deres login via et eksternt link. Hvad er den hurtigste måde at tjekke, om den er ægte?
Spred disse spørgsmål ud over sessionen i stedet for at køre dem lige efter hinanden, og brug pausen efter hvert spørgsmål til diskussion, ikke kun det rigtige svar. Den samtale, knyttet til et scenarie, som gruppen lige har besvaret sammen, er det, en live Pick Answer-runde tilføjer oven i den asynkrone Slack-version i stedet for at gentage den.
Analyse og rapporter: den dokumentation, en CISO eller revisor ønsker
På et tidspunkt vil nogen fra compliance- eller ledelsessiden spørge, hvordan I ved, at programmet fungerer, og "personer har gennemført det årlige modul" er ikke et tilfredsstillende svar. AhaSlides registrerer individuelle svar på quiz- og afstemningsslides og producerer rapporter om, hvordan hver person og gruppe klarede sig, hvilket gør to ting, der er værd at bygge et program omkring.
For det første er det dokumentation: en rapport, der viser, hvem der blev spurgt om hvad, og hvordan de svarede, kan måle sig med et revisionsspørgsmål om tilbagevendende, dokumenteret sikkerhedsbevidsthedsaktivitet på en måde, som et regneark med færdiggørelsesdatoer ikke gør. For det andet er det en diagnosticering. Hvis en tredjedel af teamet misser det samme scenarie i en Pick Answer pulse check, er det ikke et resultat, der skal arkiveres. Det er præcis det emne for næste uges opfølgning, og det er den slags mønster på afdelingsniveau eller teamniveau, som en enkelt årlig test, der køres én gang og glemmes, aldrig ville fange.
Et praktisk flow for en distribueret sikkerhedsorganisation
- Slå et kort "Pick Answer"- eller "Point Poll"-tjek op i Slack hver en til to uger, baseret på rigtige (redigerede) forsøg, som dit team har set, ikke generiske lærebogsscenarier.
- Kør en månedlig live-session med en scenariebaseret "Vælg svar"-sekvens, der viser gruppens svarfordeling efter hvert spørgsmål, så teamet kan diskutere, hvorfor de forkerte muligheder var fristende.
- Hent Analytics-rapporten efter hver runde og kig efter en fælles fejl, et mønster på tværs af et hold eller en region, ikke kun en individuel score.
- Byg det næste Slack-pulstjek direkte ud fra den fejl, så det andet berøringspunkt lander inden for to til tre uger efter, at hullet viser sig, hvilket matcher den vedvarende, spaced-forstærkning, som KnowBe4's data forbinder med et fald på 86 procent over et år.
- Hold en kort oversigt over hver rundes rapport for den, der ejer compliance-forholdet, så "dokumenteret, tilbagevendende sikkerhedsbevidsthedstræning" er en mappe med reelle data, ikke et enkelt certifikat fra januar.
Hvad skal ændres i dette kvartal
Et enkelt årligt træningsmodul er ikke så meget forkert som det er ufuldstændigt. Det underviser i materialet én gang, tester det én gang og stoler derefter på, at lektionen holder i et år på et team, der aldrig er i samme rum, for at forstærke det uformelt. Det største datasæt fra den virkelige verden siger det modsatte: modtageligheden falder støt med gentagen, spredt træning, mere end 40 procent i de første 90 dage og 86 procent over et år, ikke med en enkelt årlig session. Flyt en del af programmet til Slack, hvor teamet allerede bruger sin dag, behold spørgsmålene bygget på virkelige hændelser i stedet for generiske eksempler, og brug rapporterne til at beslutte, hvad der skal stilles næste gang. Det er et mindre, hyppigere program end det, de fleste teams kører i dag, og forskningen tyder på, at det også er et mere effektivt et.