IT arba saugumo vadovui, vykdantiam informavimo programą komandoje, kuri retai, jei iš viso, yra prisijungusi prie tos pačios priemonės tuo pačiu metu.
Dauguma saugumo suvokimo programų vis dar vykdomos metiniu ciklu: privalomas LMS modulis, baigimo pažymėjimas, langelio pažymėjimas prieš auditą, tada vienuolika mėnesių tylos, kol ciklas kartojasi. Jei vykdote saugumo programas paskirstytai komandai, išsidėsčiusiai skirtingose laiko juostose ir namų biuruose be bendros fizinės erdvės įspėjamajam plakatui pakabinti, toks kartą per metus vykdomas formatas yra silpnesnis, nei atrodo popieriuje. Žmonės per kelias savaites pamiršta medžiagą, su kuria buvo išbandyti. Tikrasis atakos paviršius – įtikinamas sąskaitos faktūros el. laiškas, suklastotas kalendoriaus kvietimas, netikras „Slack“ asmeninis pranešimas, kuriame teigiama, kad jis yra iš „IT palaikymo“, – nelaukia kito mokymo ciklo.
Pataisa nėra ilgesnis kursas ar griežtesnis išlaikymo slenkstis. Tai dalies programos perkėlimas į įrankį, kurį komanda jau turi visą dieną. Dviejų klausimų pulso patikrinimas, įkeltas į „Slack“ kanalą, užtrunka mažiau nei minutę, nereikalauja atskiro prisijungimo ir, jei atliekamas pakankamai dažnai, medžiaga išlieka aktuali taip, kaip to struktūriškai neįmanoma padaryti per vieną metinį užsiėmimą.
Kodėl metinis modelis neveikia paskirstytai komandai
Kartą per metus rengiami mokymai veikia gana gerai, kai komanda sėdi viename biure, o apsaugos vadovas gali vaikščioti po salę, pasiklausyti pokalbio prie kavos aparato ir suprasti, kas yra sutrikęs dėl naujausios sukčiavimo apsimetant. Niekas iš to neveikia, kai komanda yra išsibarsčiusi po keliolika namų biurų ir tris laiko juostas. Apsaugos vadovas visiškai praranda neformalų grįžtamojo ryšio ciklą, o vienintelis likęs signalas yra prieš kelis mėnesius vykusios sesijos testas.
Atitikties sistemos tam tikru būdu pablogina šią situaciją. Dauguma jų reikalauja dokumentuotos, pasikartojančios saugumo suvokimo veiklos, o ne vieno metinio renginio, tačiau dauguma IT komandų jau turi įrankius (LMS modulį, skaidrių rinkinį, PDF politikos priedą) ir yra sukurtos pagal vieno įvykio modelį. Kuriant tikrai pasikartojančią programą, pagrįstą šiais įrankiais, paprastai prašoma paskirstytos komandos prisijungti prie dar vienos platformos pagal tvarkaraštį, kurio niekas neprisimena, ir būtent dėl tokios trinties programa nutraukiama po dviejų ketvirčių.
Ką tyrimai sako apie pasikartojančius mokymus
Problemos mastas neabejotinas. „Verizon“ 2025 m. duomenų saugumo pažeidimų tyrimų ataskaitoje nustatyta, kad apie 60 procentų pažeidimų vis dar susiję su žmogiškuoju veiksniu – kažkuo spustelėja nuorodą, atsako į ją arba pateikia prisijungimo duomenis, o vidutinis laikas, per kurį asmuo spusteli sukčiavimo nuorodą, yra mažiau nei minutė. Atskleidimas yra realus, jis greitas ir joks filtras neaptinka visko, todėl jūsų komandos veiksmai tuo metu vis tiek svarbūs.
Naudingesnis klausimas yra tai, ar mokymai iš tikrųjų pakeičia tokį elgesį, ir šiuo atveju didžiausias realaus pasaulio duomenų rinkinys yra daug žadantis. „KnowBe4“ 2025 m. pramonės lyginamosios analizės ataskaitoje „Phishing by Industry Benchmarking Report“ buvo stebimi 14.5 mln. žmonių 62 400 organizacijų, atliekant 67.7 mln. imituojamų sukčiavimo atakų. Prieš pradedant bet kokius mokymus, vidutiniškai 33.1 proc. darbuotojų, t. y. vienas iš trijų, tapo imituojamo sukčiavimo aukomis. Per 90 dienų nuo reguliarių mokymų pradžios šis skaičius sumažėjo daugiau nei 40 proc., o po vienerių metų tęstinių mokymų – iki 4.1 proc., t. y. 86 proc. sumažėjimas.
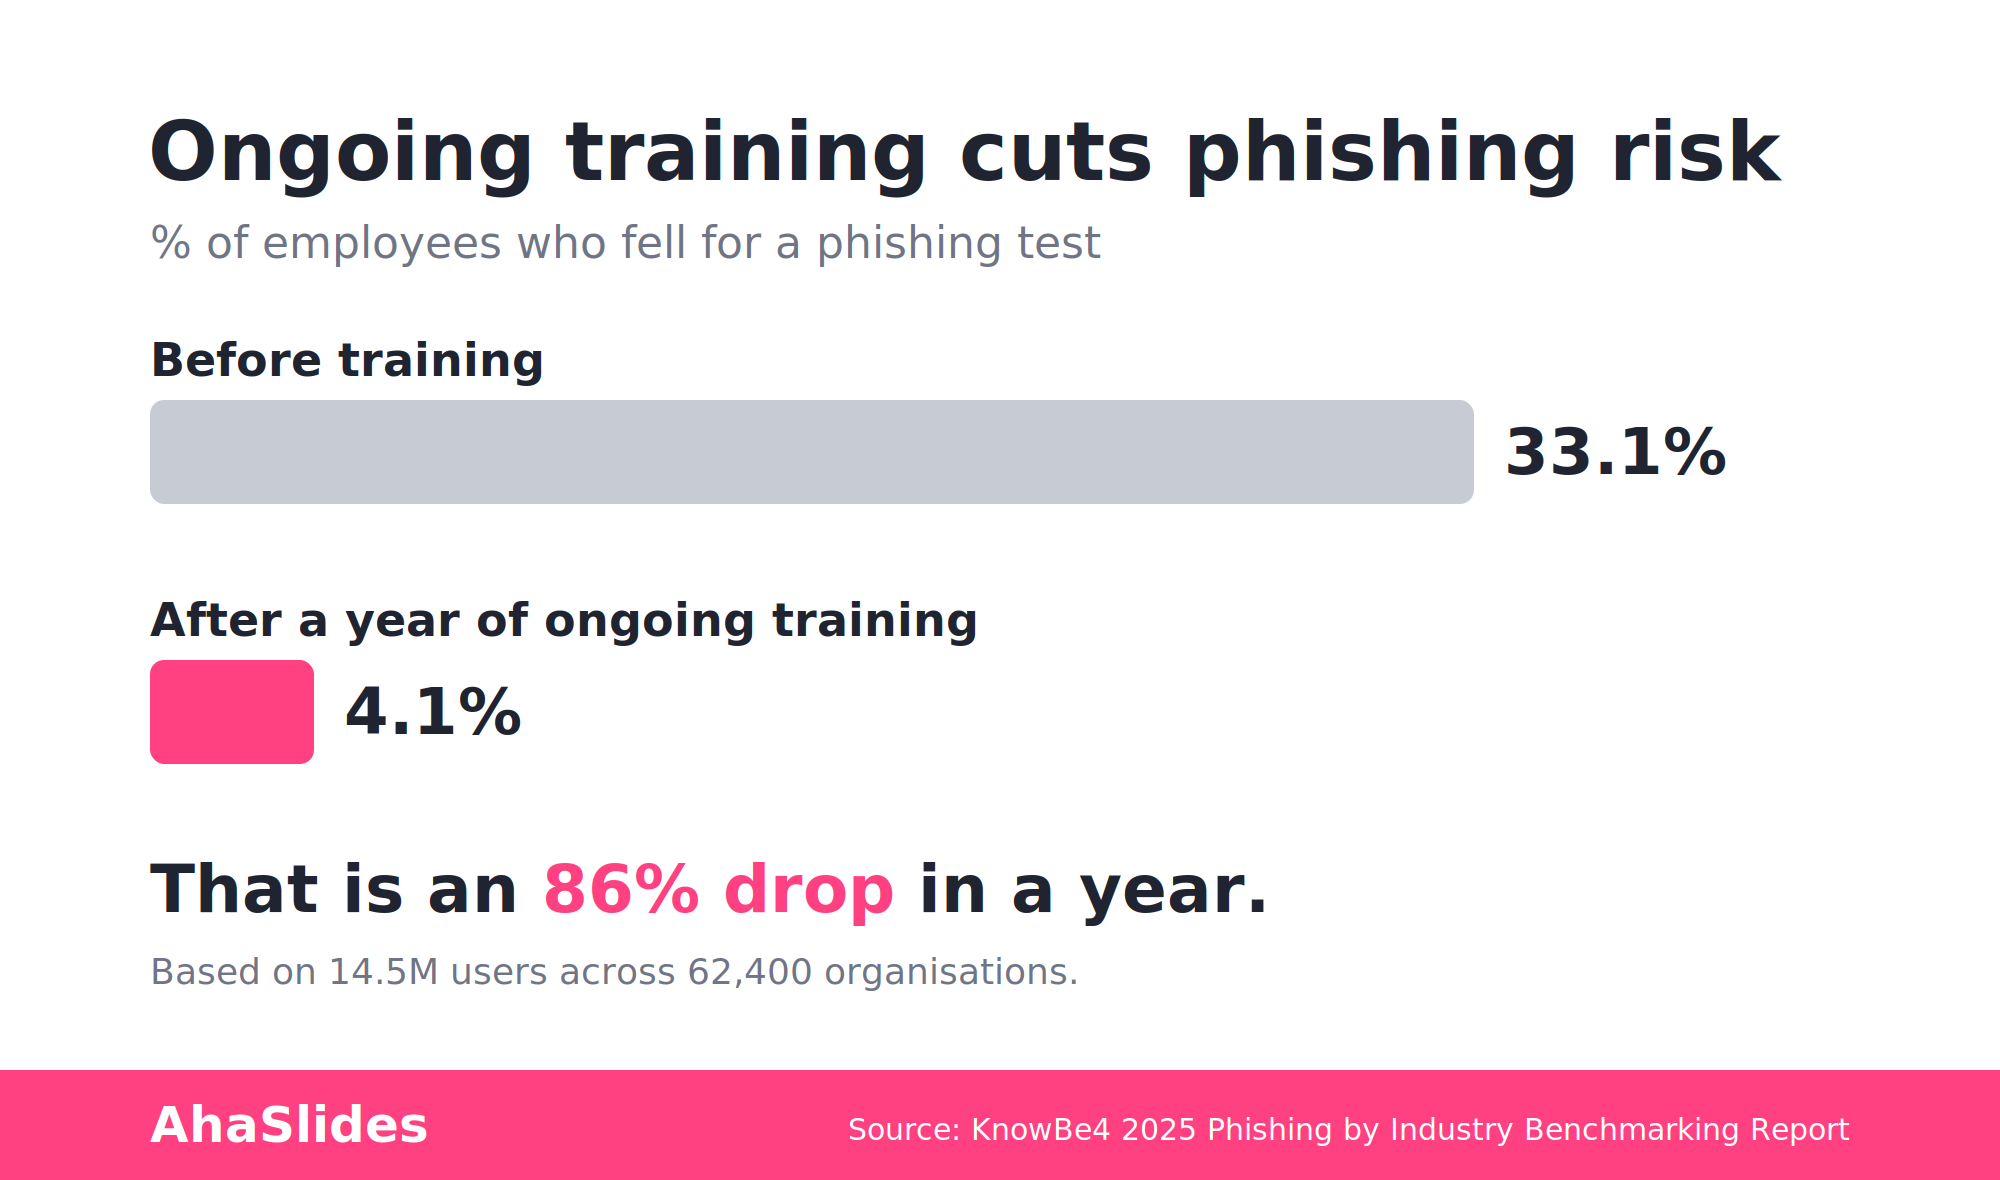
Šios kreivės forma ir yra visas argumentas. Pagerėjimas nėra vienas žingsnis po vieno metinio užsiėmimo; jis kaupiasi per kelis mėnesius kartojamų, su pertraukomis atliekamų mokymų. Vienkartinis modulis sumažina skaičių vieną kartą; nuolatiniai, pasikartojantys mokymai sumažina trečdalį jūsų komandos narių iki maždaug vieno iš dvidešimt penkių. Taip yra todėl, kad sąmoningumas taptų pasikartojančiu įpročiu, o ne kasmetiniu įvykiu, ir kad jį būtų galima vykdyti ten, kur komanda jau yra.
„AhaSlides for Slack“: pulsas tikrina, kur jau yra komanda
„AhaSlides for Slack“ diegiama „AhaSlides“ prekyvietėje kaip integracija, leidžianti skelbti interaktyvias skaidres tiesiai į „Slack“ kanalą arba DM, nereikia atskiro susitikimo ar prisijungimo. Jos dar nėra pagrindiniame ahaslides.com integracijų puslapyje; ji vis dar yra diegimo etape ir kol kas palaiko dviejų tipų skaidrius: „Pick Answer“ (įvertinta viktorinos skaidrė) ir „Apklausa“. „Word Cloud“, klausimai ir atsakymai bei kiti interaktyvių skaidrių tipai šiandien nėra „Slack“ integracijos dalis, todėl jas pasilikite savo tiesioginėms sesijoms ir atskiroms „AhaSlides“ prezentacijoms, o ne „Slack“ darbo eigai.
Apsimetimo impulso patikrinimui dviejų skaidrių tipo apimties pakanka, kad būtų galima atlikti tikrą darbą. Kanale paskelbta „Pasirinkite atsakymą“ skaidrė gali būti tokia:
- Gaunate „Slack“ asmeninę žinutę iš asmens, kuris prisistato jūsų IT administratoriumi, prašydamas iš naujo nustatyti slaptažodį per nuorodą, kuria jis pasidalino. Ką pirmiausia patikrinate prieš spustelėdami?
- Atėjote iš tiekėjo, su kuriuo dirbate, el. laišką su sąskaita faktūra, tačiau atsakymo adresas vienu simboliu skiriasi nuo tikrojo domeno. Ar tai teisėtas, atsargus ar akivaizdžiai kenkėjiškas el. laiškas?
- Kalendoriaus kvietime iš „HR“ prašoma patvirtinti tiesioginio pavedimo duomenis per įterptąją nuorodą. Koks teisingas žingsnis?
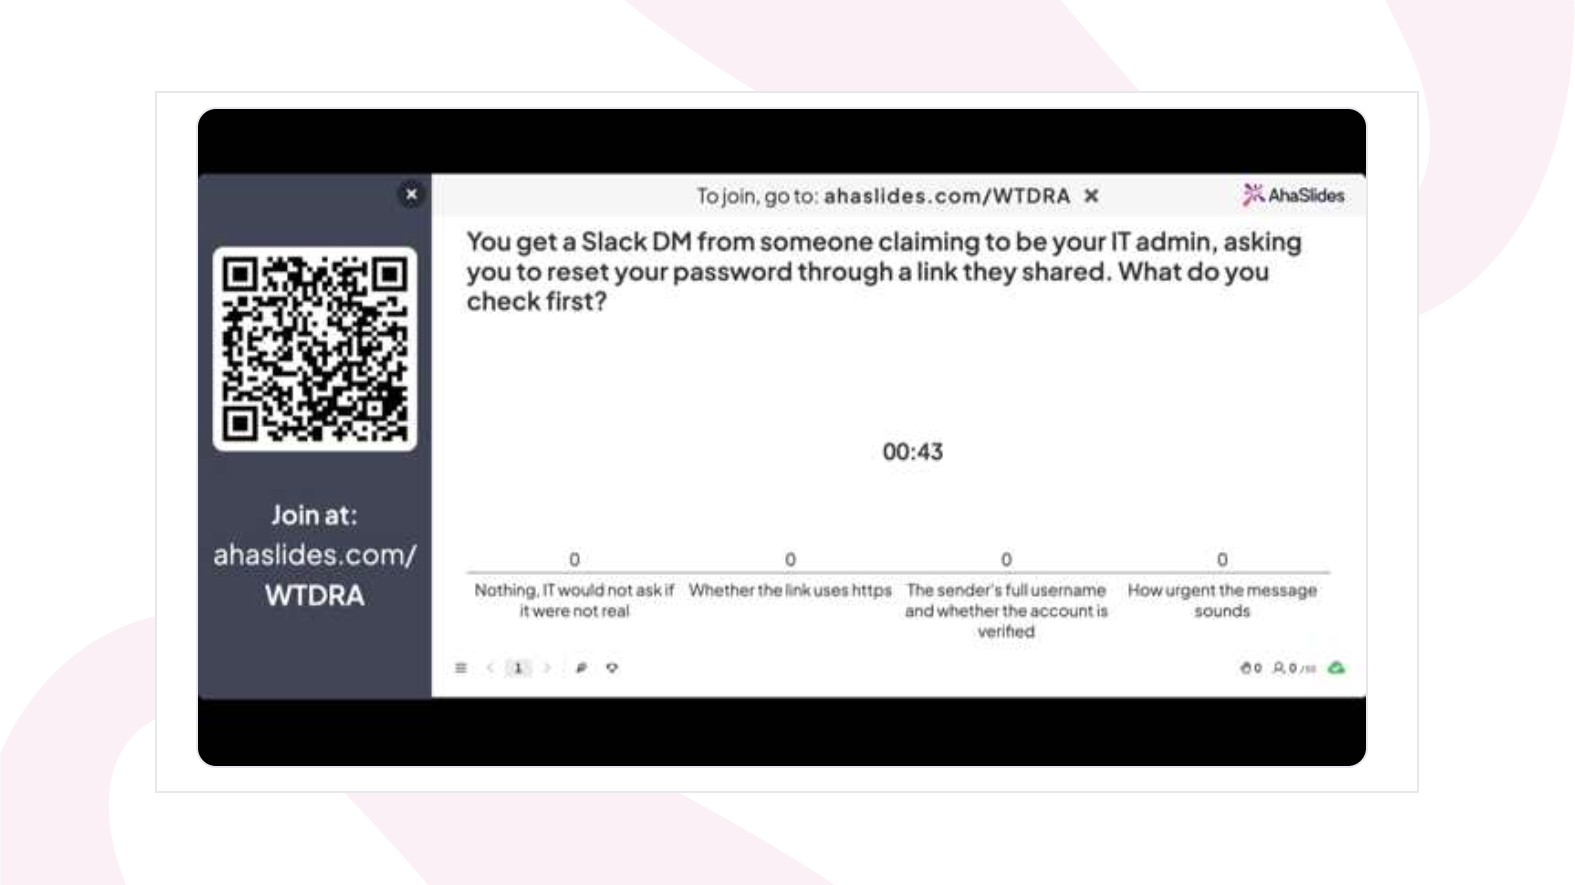
Kiekvienas variantas įvertinamas automatiškai, o teisingas atsakymas gali būti atskleistas temoje iškart po to, kai kas nors nusprendžia spėti – tai paieškos ir pataisymo modelis, dėl kurio pataisymas iš tikrųjų lieka. Apklausos skaidrė gerai veikia mažiau svarbiems, labiau diagnostiniams klausimams: „Kiek esate įsitikinę, kad skubėdami pastebėtumėte netikrą siuntėjo adresą?“ arba „Ar per pastarąjį mėnesį gavote įtartiną „Slack“ asmeninę žinutę?“ Apklausos neturi teisingo atsakymo, tačiau jos pasirodo ten, kur pasitikėjimas yra mažas, o tai tiksliai nurodo, kur nukreipti kitą atsakymo pasirinkimo etapą.
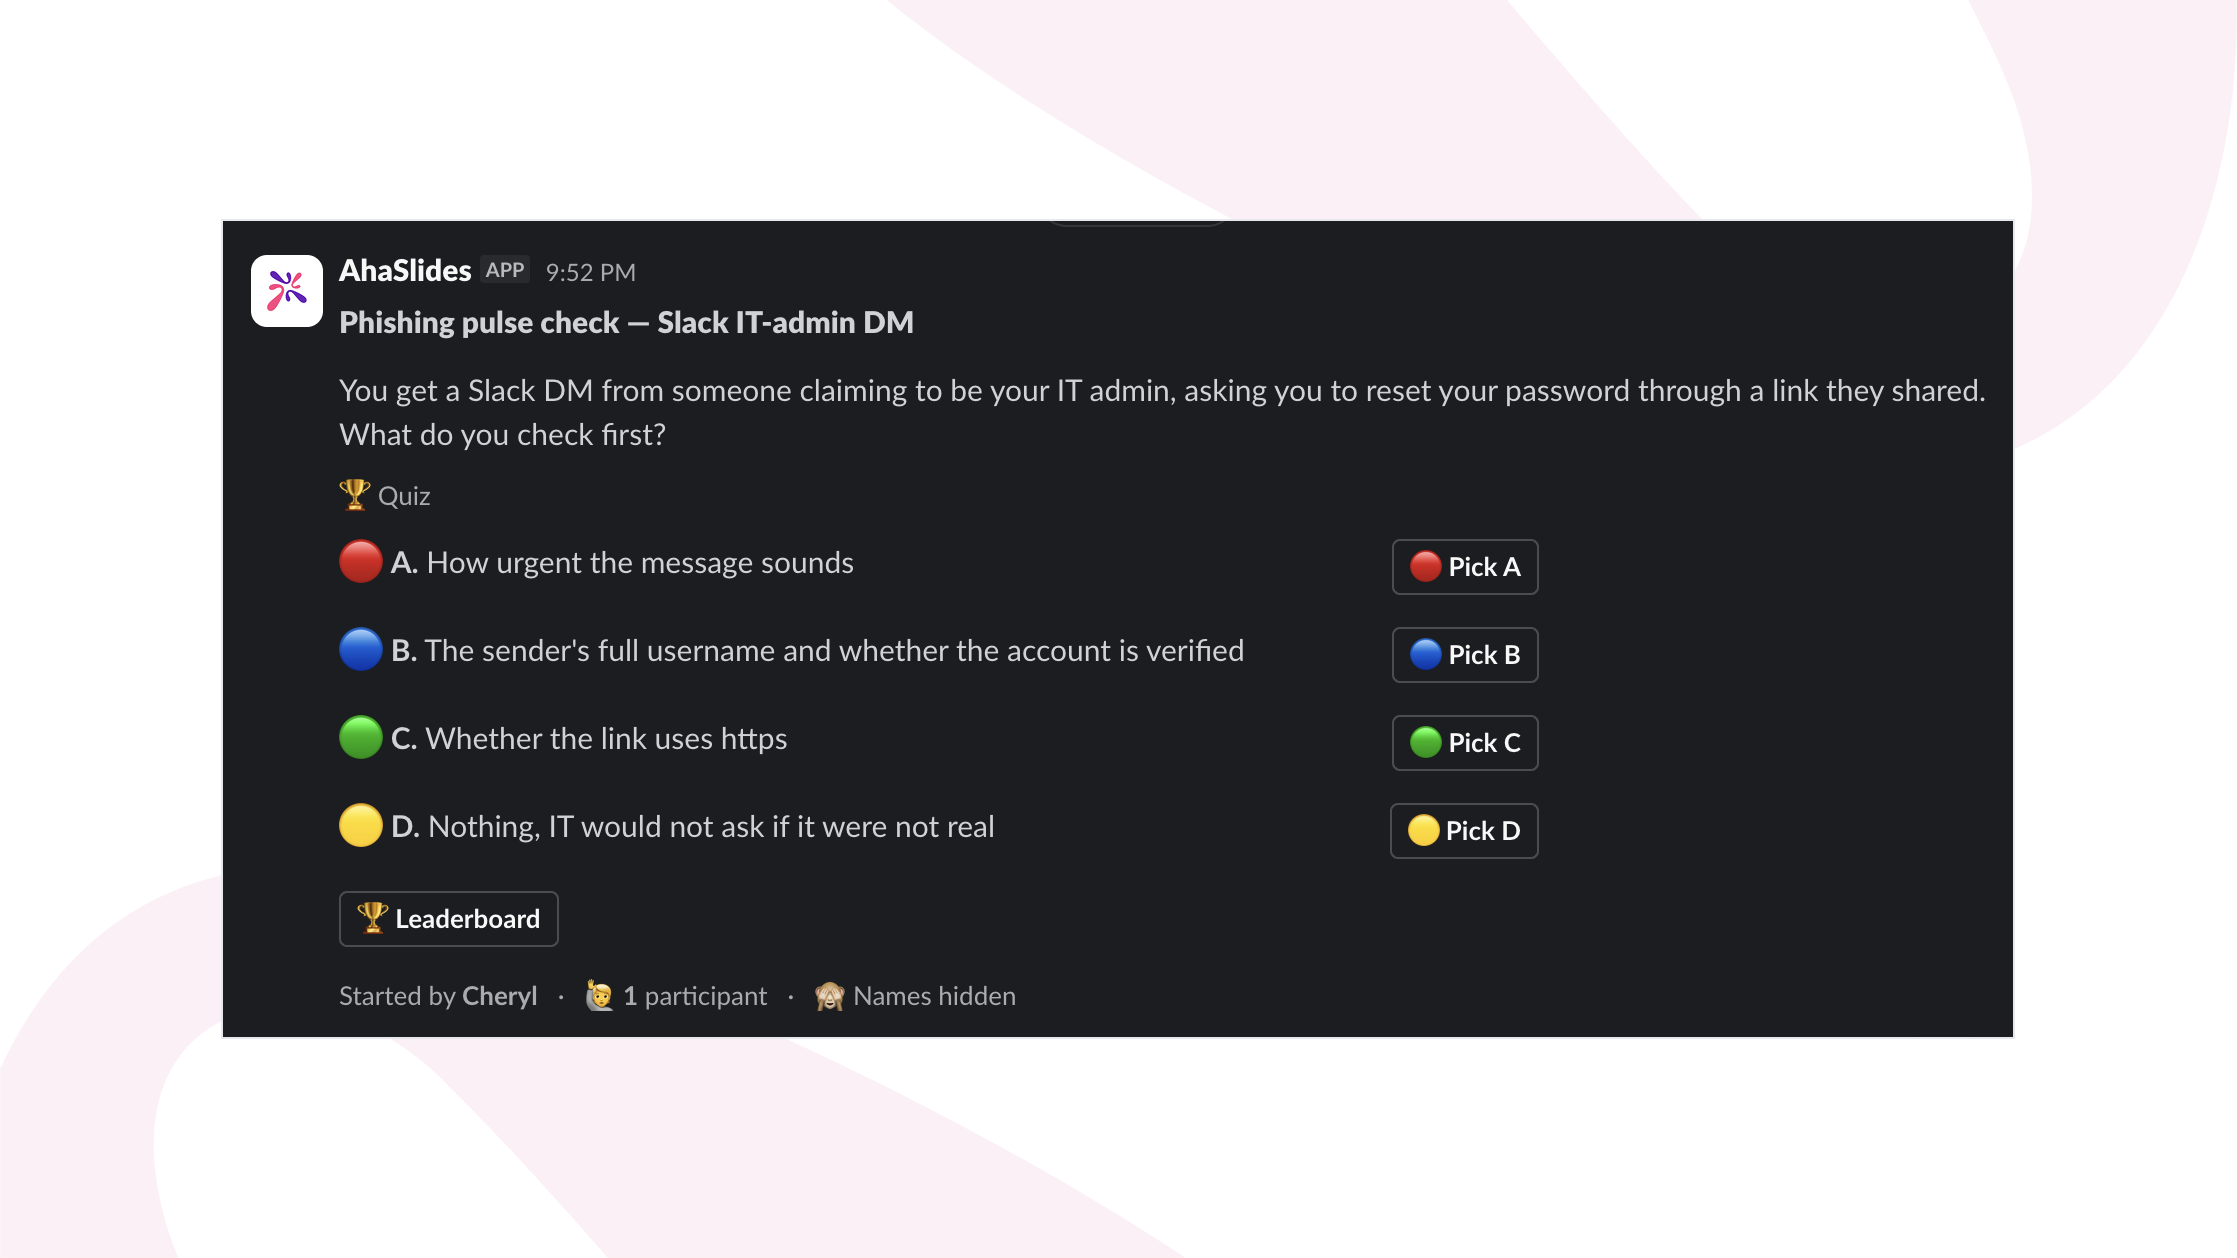
Kadangi integracija yra „Slack“ viduje, pulso patikra nekonkuruoja su atskiru LMS prisijungimu dėl niekieno dėmesio. Ji rodoma kanale, kurį kažkas jau skaito, į klausimą atsakoma per laiką, reikalingą perskaityti, ir nereikia planuoti sesijos trijose laiko juostose. Galite ją pridėti prie savo darbo srities iš „ AhaSlides Slack“ programėlės puslapio.
Pasirinkite atsakymą: sprendimų repetavimas tiesioginėje sesijoje
„Slack“ pulso patikra apima žmonių įprastos dienos eigą, tačiau ji yra sąmoningai trumpa ir asinchroninė: vienas klausimas, į kurį atsakoma individualiai, be diskusijų. Tiesioginė mėnesinė saugumo apžvalga yra kitokia. Komanda kartu bendrauja telefonu, todėl „Pasirinkite atsakymą“ etapas gali būti trumpa scenarijų klausimų seka, po kiekvieno klausimo rodomas grupės atsakymų pasiskirstymas ir minutė skiriama aptarimui, kodėl viliojo netinkami variantai.
Tokio matomumo grupėje negali užtikrinti pati „Slack“ versija. Kai du trečdaliai kambario dalyvių pasirenka tą patį neteisingą atsakymą, sesiją vykdantis apsaugos vadovas tai iš karto pamato ir gali iš karto išsiaiškinti, kodėl taip atsitiko, užuot ieškojęs informacijos iš ataskaitos po trijų dienų. Scenarijais pagrįsti klausimai iš šio formato gauna daugiau naudos nei paprasti apibrėžimo tipo klausimai:
- Rinkodaros skyrius gauna el. laišką iš panašaus domeno, kuriame prašoma paspartinti sąskaitos faktūros apmokėjimą iki dienos pabaigos, naudojant tikrąjį finansų direktoriaus vardą ir pavardę. Ką pirmiausia turėtų patikrinti gavėjas prieš atsakydamas?
- Rangovas skambina IT palaikymo tarnybai prašydamas slaptažodžio atkūrimo, užuot pildęs įprastą užklausą, ir pateikia įtikinamą skubos priežastį. Ar tai normalu, ar verta patikrinti, ar tai įspėjamasis ženklas?
- Kolega persiunčia „Slack“ asmeninę žinutę, kuri atrodo lyg būtų atsiųsta iš vidinės IT palaikymo komandos, prašydamas patvirtinti prisijungimą per išorinę nuorodą. Koks yra greičiausias būdas patikrinti, ar ji tikra?
Šiuos klausimus užduokite per sesiją, užuot kartoję juos iš eilės, ir pauzę po kiekvieno klausimo naudokite diskusijai, o ne tik teisingam atsakymui. Šis pokalbis, susietas su scenarijumi, į kurį grupė ką tik kartu atsakė, yra tai, ką tiesioginis atsakymo pasirinkimo etapas papildo asinchroninę „Slack“ versiją, o ne ją kartoja.
Analizė ir ataskaitos: įrodymai, kurių nori CISO arba auditorius
Kažkuriuo metu kažkas iš atitikties ar vadovybės pusės paklaus, kaip žinote, kad programa veikia, ir „žmonės baigė metinį modulį“ nėra patenkinamas atsakymas. „AhaSlides“ įrašo individualius atsakymus į viktorinos ir apklausos skaidres ir pateikia ataskaitas apie kiekvieno asmens ir grupės rezultatus, o tai atlieka du dalykus, aplink kuriuos verta kurti programą.
Pirma, tai dokumentacija: ataskaita, kurioje nurodoma, kas ir kaip buvo klausta ir kaip jie atsakė, atitinka audito klausimą apie pasikartojančią, dokumentuotą saugumo suvokimo veiklą kitaip, nei to nepadaro užbaigimo datų skaičiuoklė. Antra, tai diagnostika. Jei trečdalis komandos narių „Pick Answer“ pulso patikrinime praleidžia tą patį scenarijų, to rezultato nereikia saugoti. Tai tiksli kitos savaitės tolesnio tyrimo tema ir tai yra toks skyriaus ar komandos lygmens modelis, kurio niekada nepastebėtų vienas metinis testas, atliktas vieną kartą ir pamirštas.
Praktinis paskirstytos saugos organizacijos darbo srautas
- Kas vieną ar dvi savaites „Slack“ platformoje paskelbkite trumpą „Pick Answer“ arba „Poll“ apklausos apžvalgą, pagrįstą realiais (redaguotais) jūsų komandos pastebėjimais, o ne bendrais vadovėliniais scenarijais.
- Kas mėnesį rengkite tiesioginę sesiją su scenarijais pagrįsta atsakymų pasirinkimo seka, po kiekvieno klausimo rodydami grupės atsakymų pasiskirstymą, kad komanda galėtų aptarti, kodėl viliojo netinkami variantai.
- Po kiekvieno raundo peržiūrėkite „Analytics“ ataskaitą ir ieškokite bendro pralaimėjimo, dėsningumo visoje komandoje ar regione, o ne tik individualaus rezultato.
- Kitą „Slack“ impulso patikrinimą sukurkite tiesiai iš to praleidimo, kad antrasis sąlyčio taškas pasiektų per dvi ar tris savaites nuo spragos atsiradimo, sutapdamas su nuolatiniu, tarpais vykdomu sustiprinimu, kurį „KnowBe4“ duomenys susieja su 86 procentų kritimu per metus.
- Trumpai aprašykite kiekvieno etapo ataskaitą asmeniui, atsakingam už atitikties santykius, todėl „dokumentuoti, pasikartojantys saugumo sąmoningumo mokymai“ yra tikrų duomenų aplankas, o ne vienas sausio mėnesio sertifikatas.
Ką reikėtų keisti šį ketvirtį
Vienas metinis mokymo modulis yra ne tiek neteisingas, kiek nepilnas. Medžiaga išmokstama vieną kartą, patikrinama vieną kartą, o tada pasitikima, kad pamoka išliks metus su komanda, kuri niekada nebūna toje pačioje patalpoje, kad neoficialiai ją įtvirtintų. Didžiausias realaus pasaulio duomenų rinkinys rodo priešingai: jautrumas nuolat mažėja kartojant, su pertraukomis atliekamus mokymus – daugiau nei 40 procentų per pirmąsias 90 dienų ir 86 procentais per metus, o ne per vieną metinį užsiėmimą. Dalį programos perkelkite į „Slack“, kur komanda jau praleidžia savo dieną, klausimus teikite remdamiesi tikrais įvykiais, o ne bendrais pavyzdžiais, ir naudokite ataskaitas, kad nuspręstumėte, ko klausti toliau. Tai mažesnė, dažnesnė programa nei dauguma komandų, kurias vykdo šiandien, ir tyrimai rodo, kad ji taip pat yra efektyvesnė.