Pre IT alebo bezpečnostného manažéra, ktorý prevádzkuje program na zvyšovanie povedomia v tíme, ktorý je zriedkakedy, ak vôbec, prihlásený do toho istého nástroja súčasne.
Väčšina programov na zvýšenie povedomia o bezpečnosti stále prebieha v ročnom cykle: povinný modul v LMS, certifikát o absolvovaní, zaškrtnuté políčko pred auditom a potom jedenásť mesiacov ticha, kým sa cyklus zopakuje. Ak prevádzkujete bezpečnosť pre distribuovaný tím, rozptýlený v rôznych časových pásmach a domácich kanceláriách bez spoločného fyzického priestoru na vyvesenie varovného plagátu, tento ročný formát je slabší, ako vyzerá na papieri. Ľudia zabudnú materiál, na ktorom boli testovaní, do niekoľkých týždňov. Skutočný útok sa prejaví na povrchu, presvedčivom e-maile s faktúrou, falošnej pozvánke v kalendári, falošnej Slack DM, ktorá tvrdí, že je z „IT podpory“, a nečaká na ďalší školiaci cyklus.
Riešením nie je dlhší kurz ani prísnejší prah úspešnosti. Ide o presun časti programu do nástroja, ktorý má tím už otvorený celý deň. Dvojotázkový pulzný test vložený do Slack kanála trvá menej ako minútu, nevyžaduje si samostatné prihlásenie a pri dostatočne častom spúšťaní udržiava materiál aktuálny spôsobom, akým to jedno ročné stretnutie štrukturálne nie je možné.
Prečo ročný model pre distribuovaný tím nefunguje
Školenie raz za rok funguje pomerne dobre, keď tím sedí v jednej kancelárii a vedúci bezpečnosti sa môže prechádzať po miestnosti, zachytiť rozhovor pri kávovare a zistiť, kto má pochybnosti o najnovšom trende phishingu. Nič z toho nefunguje, keď je tím roztrúsený po tucte domácich kancelárií a troch časových pásmach. Vedúci bezpečnosti úplne stráca neformálnu spätnú väzbu a jediným zostávajúcim signálom je výsledok testu zo školenia, ktoré sa konalo pred mesiacmi.
Rámce pre dodržiavanie predpisov to špecifickým spôsobom zhoršujú. Väčšina z nich vyžaduje zdokumentovanú, opakujúcu sa aktivitu zameranú na zvyšovanie povedomia o bezpečnosti, nie jednorazovú ročnú udalosť, ale nástroje, ktoré väčšina IT tímov už má (modul LMS, prezentácia, príloha PDF s politikou), sú postavené na modeli jednej udalosti. Vytvorenie skutočne opakujúceho sa programu na základe týchto nástrojov zvyčajne znamená požiadať distribuovaný tím, aby sa prihlásil na ďalšiu platformu podľa harmonogramu, ktorý si nikto nepamätá, čo je presne ten druh trenia, ktoré vedie k opusteniu programu po dvoch štvrťrokoch.
Čo hovorí výskum o opakovanom tréningu
Rozsah problému je nepochybný. Správa spoločnosti Verizon o vyšetrovaní únikov údajov z roku 2025 zistila, že približne 60 percent únikov stále zahŕňa ľudský prvok, teda kliknutie, odpoveď alebo odovzdanie prihlasovacích údajov niekým, a že medián času, ktorý osoba potrebuje na kliknutie na phishingový odkaz, je menej ako minúta. Expozícia je skutočná, rýchla a žiadny filter ju nezachytí celú, takže to, čo váš tím v danom okamihu robí, stále záleží.
Užitočnejšou otázkou je, či školenia skutočne zmenia toto správanie, a v tomto smere je povzbudivý najväčší súbor údajov z reálneho sveta. Správa KnowBe4 o porovnávaní phishingu podľa odvetvia z roku 2025 sledovala 14.5 milióna ľudí v 62 400 organizáciách prostredníctvom 67.7 milióna simulovaných phishingových testov. Pred akýmkoľvek školením naletelo simulovanému phishingu v priemere 33.1 percenta zamestnancov, teda každý tretí. Do 90 dní od začatia pravidelného školenia sa tento počet znížil o viac ako 40 percent a po celom roku prebiehajúceho školenia klesol na 4.1 percenta, čo predstavuje 86-percentný pokles.
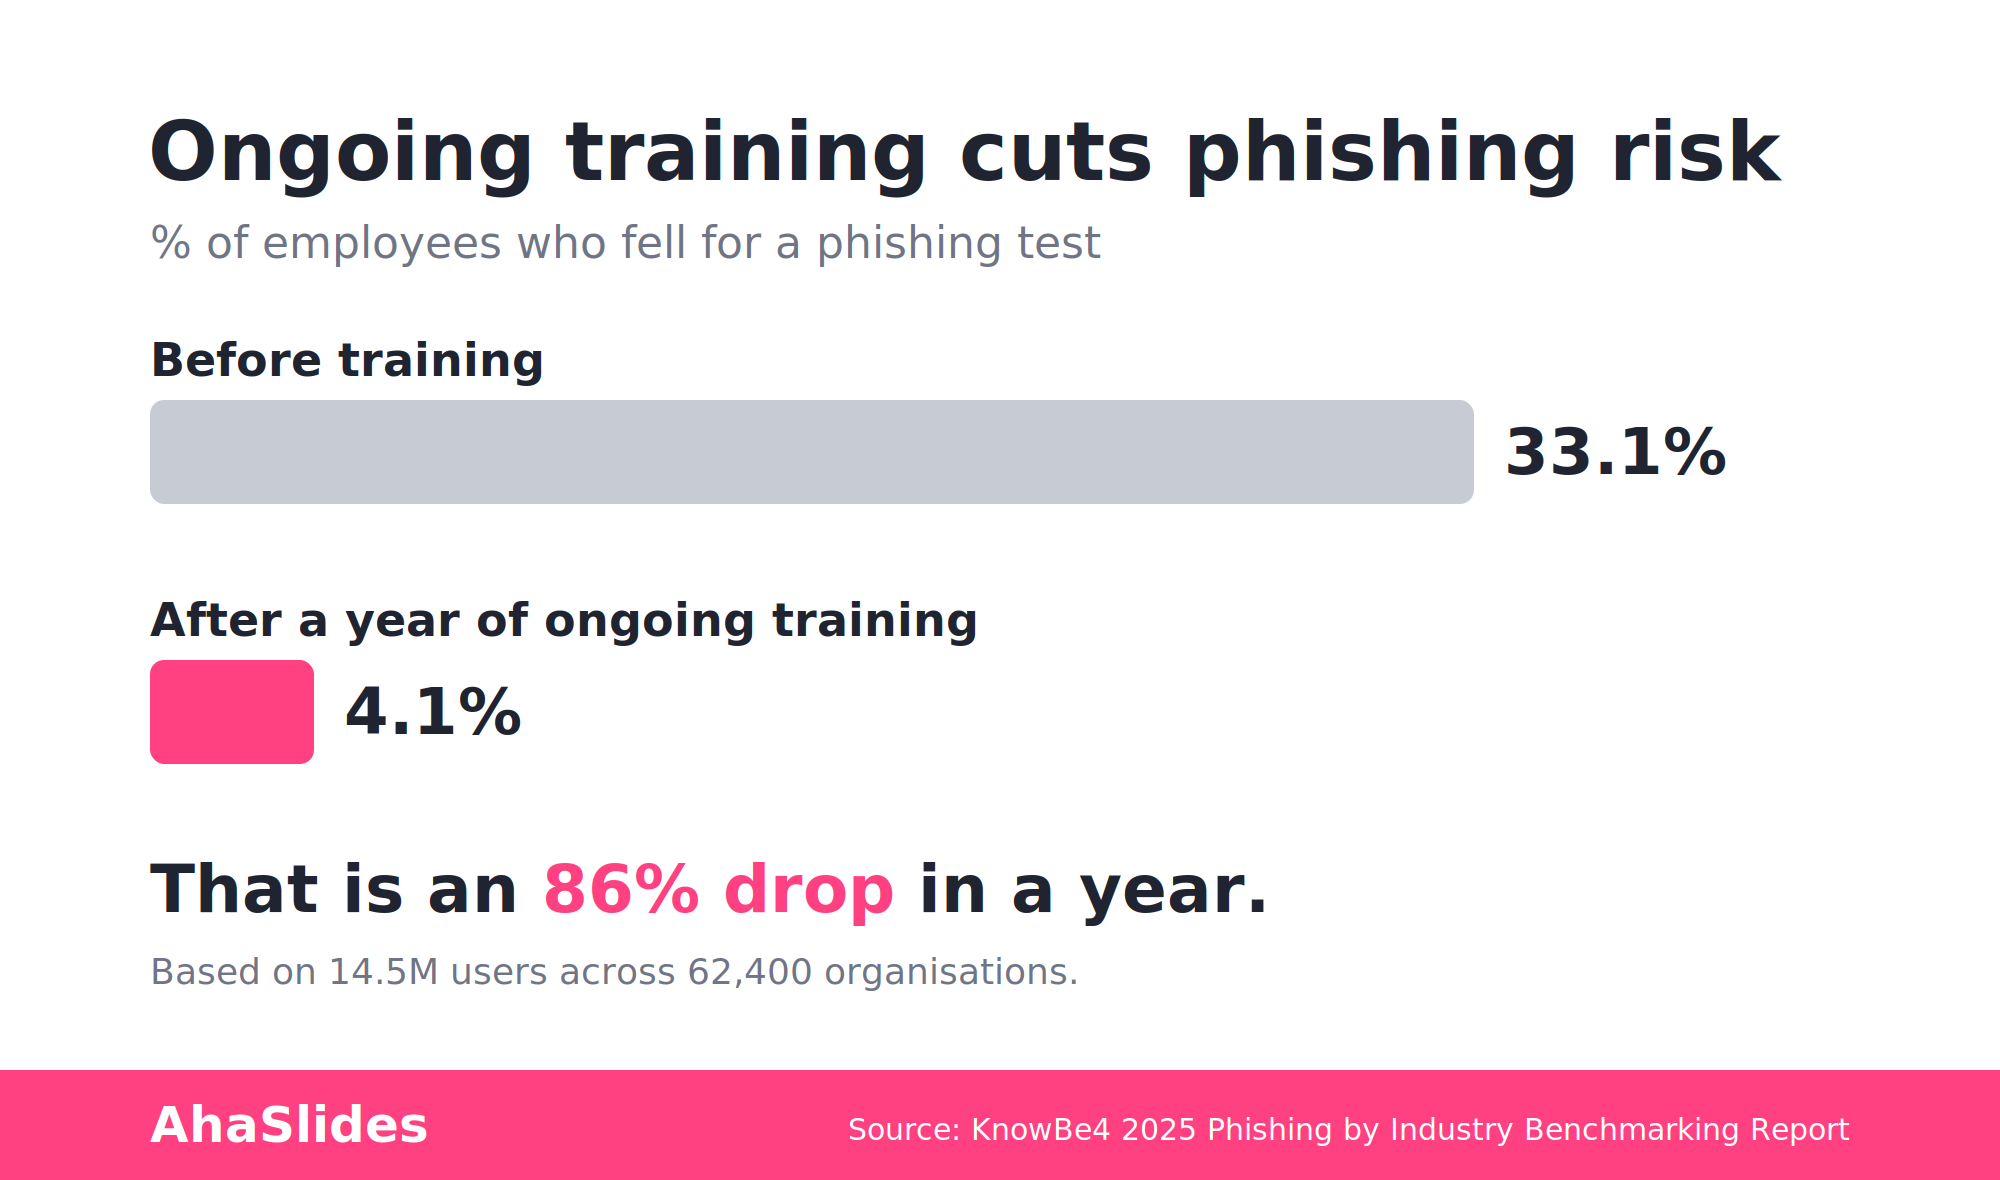
Tvar tejto krivky je celým argumentom. Zlepšenie nie je jediným krokom z jedného ročného stretnutia; hromadí sa počas mesiacov opakovaného, rozloženého vystavenia. Jednorazový modul zvýši číslo raz; dlhodobé, opakované školenie je to, čo zníži tretinu vášho tímu na zhruba jedného z dvadsiatich piatich. To je prípad, keď sa z uvedomovania robí opakujúci sa zvyk, a nie každoročná udalosť, a keď sa to uskutoční niekde, kde tím už je.
AhaSlides pre Slack: pulz kontroluje, kde sa tím už nachádza
AhaSlides pre Slack sa zavádza na trhu AhaSlides ako integrácia, ktorá vám umožňuje uverejňovať interaktívne snímky priamo do kanála alebo DM Slack bez nutnosti samostatného stretnutia ani prihlásenia. Zatiaľ nie je na hlavnej stránke integrácií ahaslides.com; stále je vo fáze zavádzania a zatiaľ podporuje dva typy snímok: Vybrať odpoveď (skórovaný kvízový snímok) a Anketu. Word Cloud, Q&A a ďalšie interaktívne typy snímok nie sú v súčasnosti súčasťou integrácie Slack, takže si ich ponechajte pre svoje živé relácie a samostatné prezentácie AhaSlides, nie pre pracovný postup Slack.
Na kontrolu phishingového impulzu stačí tento dvojsnímkový rozsah na vykonanie skutočnej práce. Snímka s možnosťou výberu odpovede uverejnená v kanáli môže vyzerať takto:
- Dostanete správu cez Slack od niekoho, kto sa vydáva za vášho IT administrátora a žiada vás o obnovenie hesla prostredníctvom odkazu, ktorý zdieľali. Čo si najprv skontrolujete pred kliknutím?
- Dostanete e-mail s faktúrou od dodávateľa, s ktorým spolupracujete, ale adresa pre odpoveď sa líši o jeden znak od jeho skutočnej domény. Je to legitímny, opatrný alebo jednoznačne škodlivý e-mail?
- Pozvánka do kalendára od „HR“ vás žiada o potvrdenie údajov o priamom vklade prostredníctvom vloženého odkazu. Aký je správny krok?
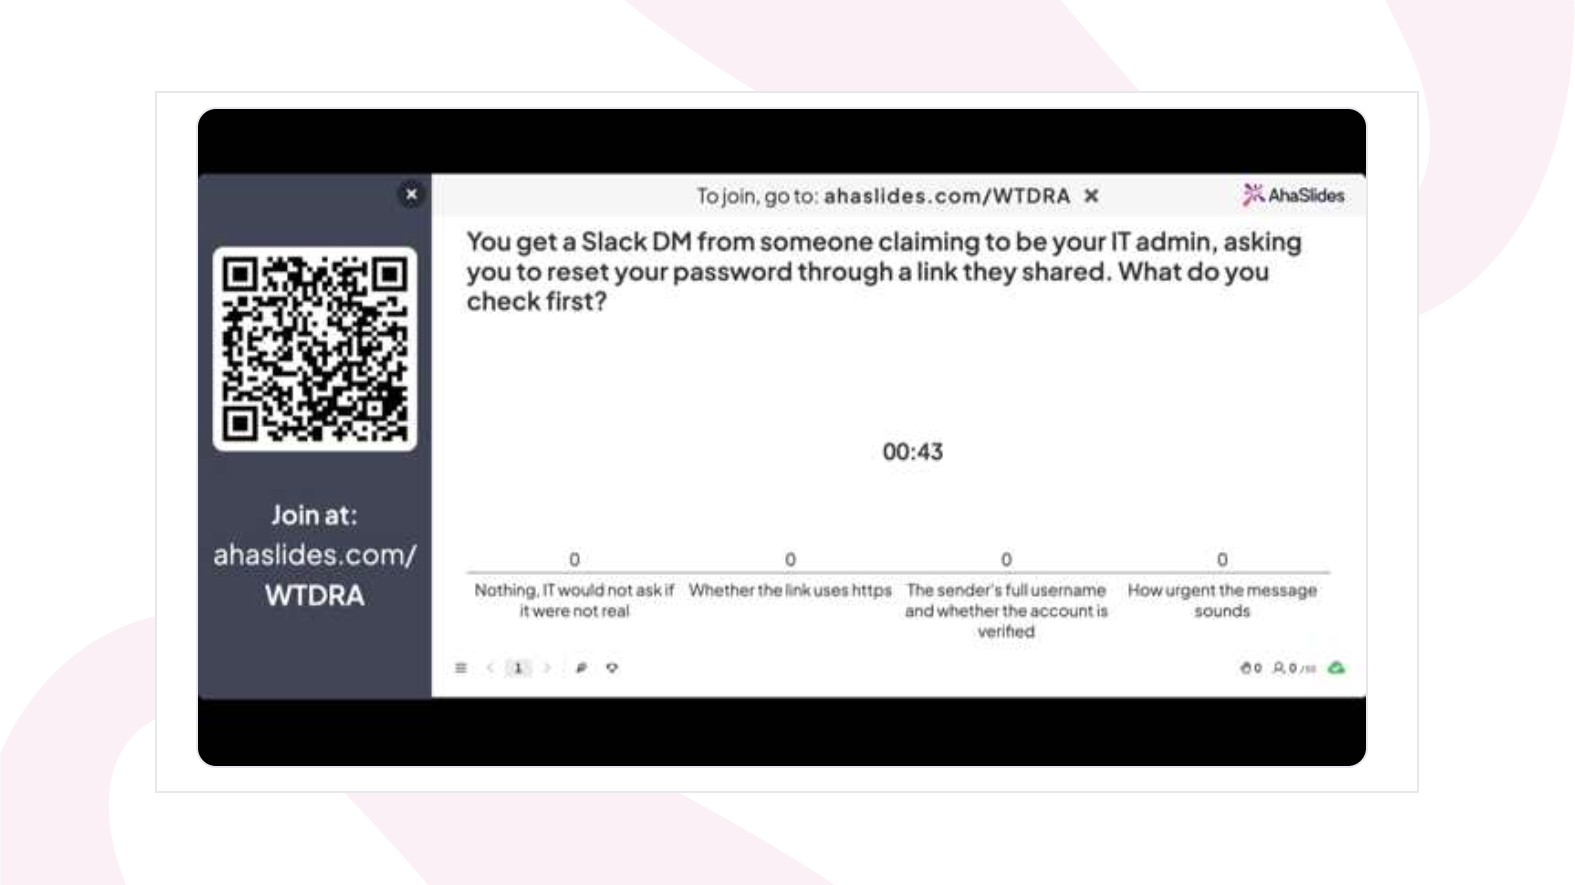
Každá možnosť sa boduje automaticky a správna odpoveď sa môže odhaliť vo vlákne hneď po tom, čo sa niekto zaviaže k tipu, čo je vzorec vyhľadávania a následnej opravy, ktorý zabezpečí, že oprava skutočne zostane zapamätaná. Snímka s anketou funguje dobre pre menej závažné, diagnostické otázky: „Ako ste si istí, že by ste rýchlo odhalili falošnú adresu odosielateľa?“ alebo „Dostali ste za posledný mesiac podozrivú správu cez Slack?“ Ankety nemajú správnu odpoveď, ale objavia sa tam, kde je dôvera nízka, čo vám presne povie, kam nasmerovať ďalšie kolo výberu odpovede.
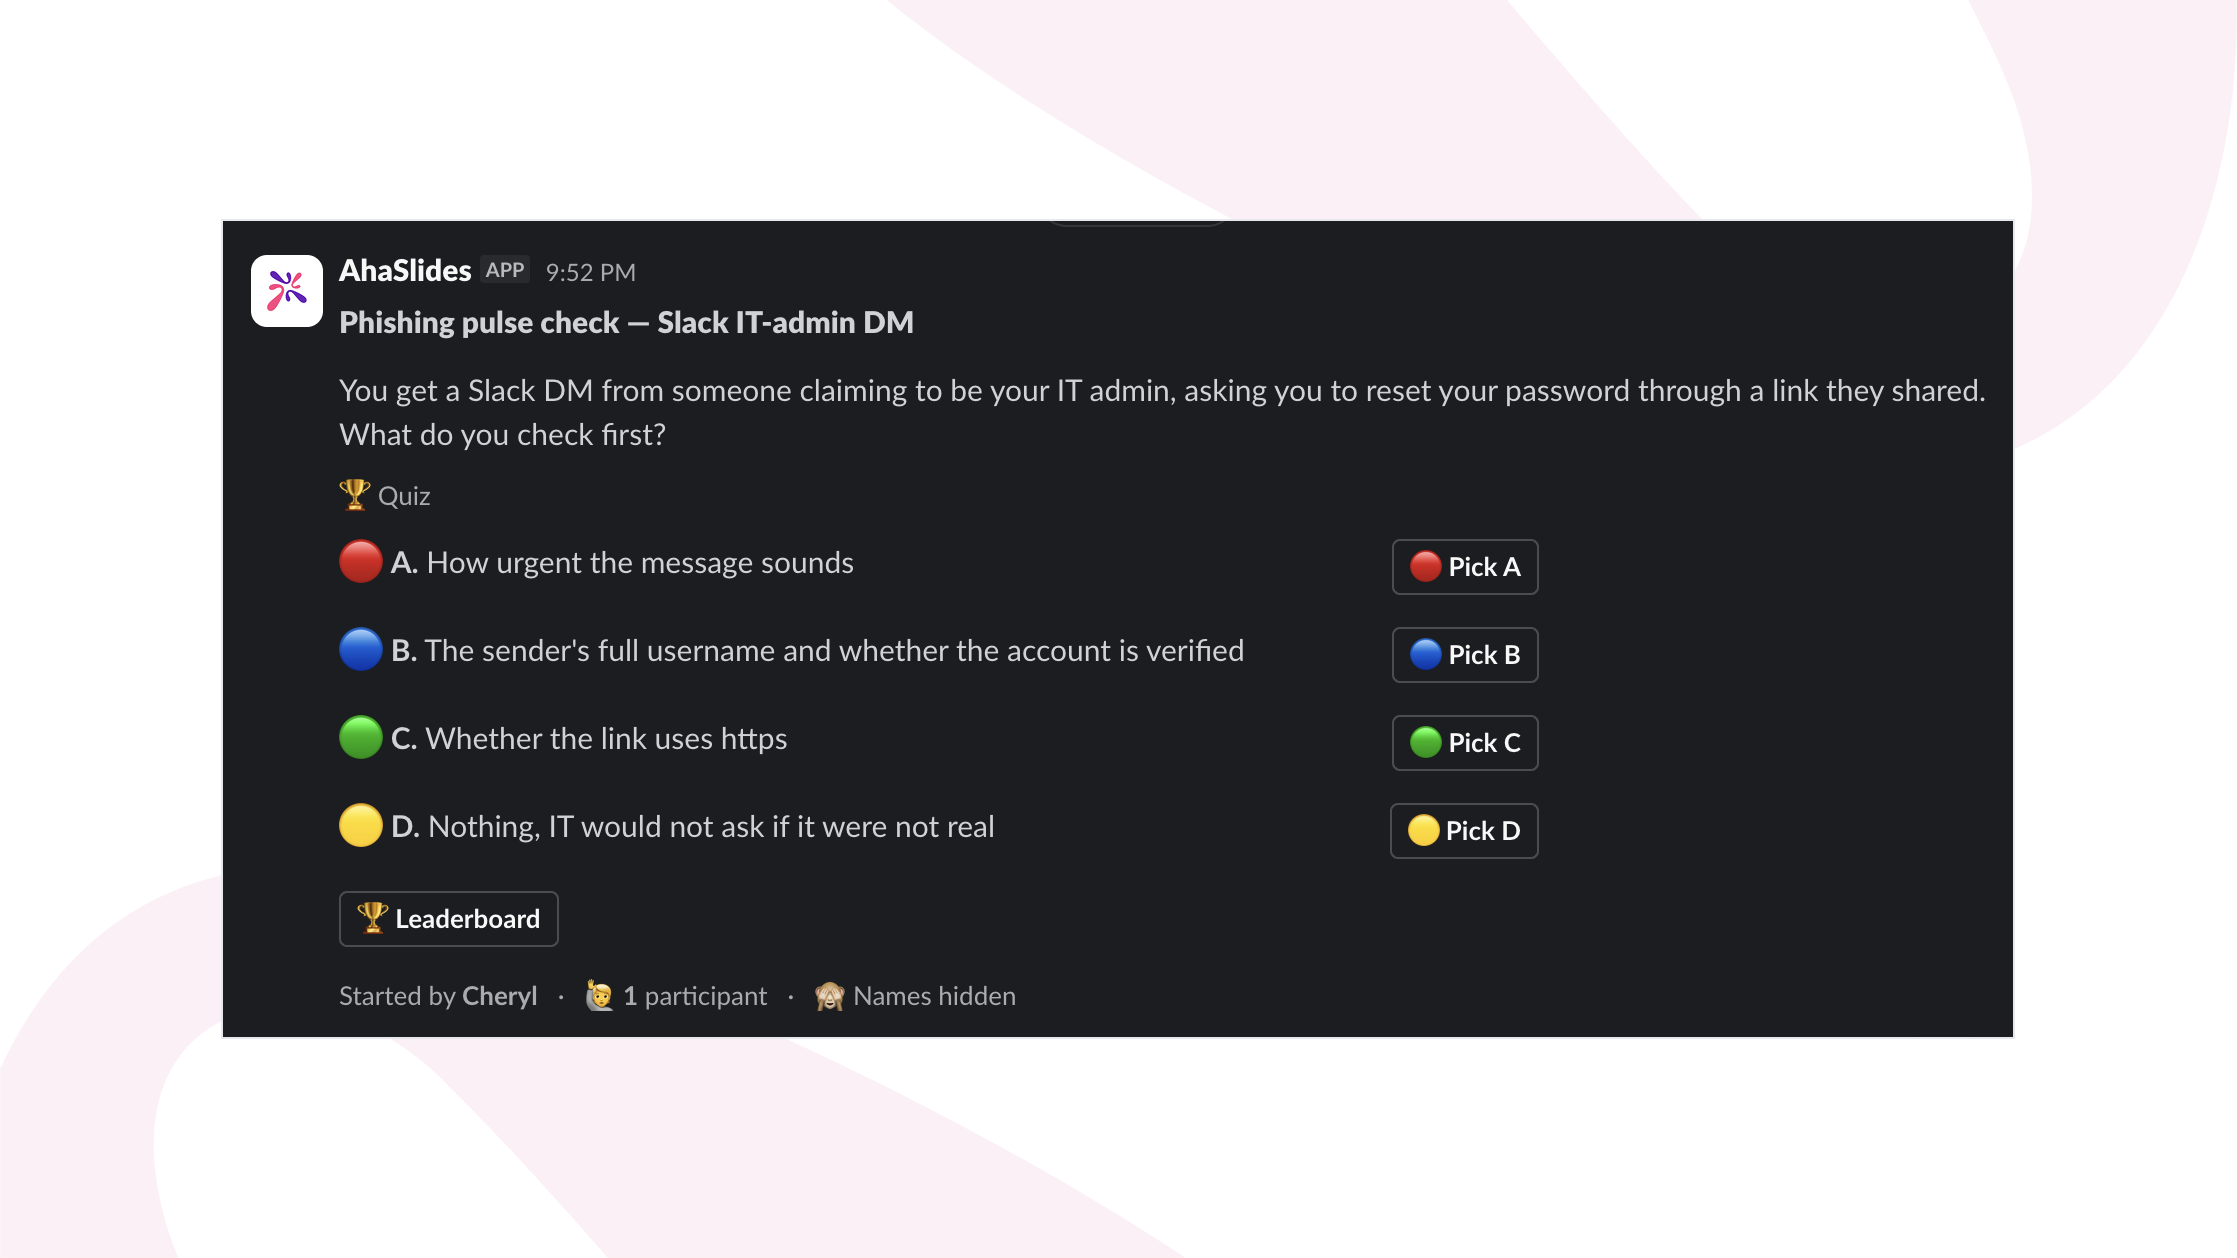
Keďže integrácia funguje v rámci Slacku, kontrola impulzov nekonkuruje so samostatným prihlásením do LMS o pozornosť nikoho. Zobrazí sa v kanáli, ktorý už niekto číta, dostane odpoveď v čase potrebnom na prečítanie otázky a nevyžaduje si plánovanie relácie v troch časových pásmach. Môžete ju pridať do svojho pracovného priestoru zo stránky aplikácie AhaSlides Slack.
Vyberte odpoveď: nácvik úsudku v živom stretnutí
Slack pulzná kontrola zachytáva ľudí v ich bežnom dni, ale je zámerne krátka a asynchrónna: jedna otázka, zodpovedaná samostatne, bez diskusie. Živé mesačné hodnotenie bezpečnosti je iné prostredie. Tím je spoločne na telefonáte, takže kolo výberu odpovede môže prebiehať ako krátka sekvencia scenárových otázok za sebou, pričom po každej z nich sa zobrazuje rozdelenie odpovedí skupiny a minúta sa venuje diskusii o tom, prečo boli nesprávne možnosti lákavé.
Túto skupinovú viditeľnosť Slack verzia sama o sebe nedokáže. Keď dve tretiny miestnosti vyberú rovnakú nesprávnu odpoveď, vedúci bezpečnosti, ktorý vedie stretnutie, to okamžite vidí a môže na mieste zistiť prečo, namiesto toho, aby to zistil až o tri dni neskôr zo správy. Otázky založené na scenároch z tohto formátu vyťažia viac ako otázky v štýle jednoduchej definície:
- Marketingový oddelenie dostane e-mail z domény, ktorá sa podobá doméne, so žiadosťou o urýchlenie platby faktúry pred koncom dňa, pričom použije skutočné meno finančného riaditeľa. Čo by si mala osoba, ktorá ho dostala, najskôr skontrolovať pred odpoveďou?
- Dodávateľ volá IT podporu so žiadosťou o obnovenie hesla namiesto podania bežného tiketu a uvádza vierohodný dôvod naliehavosti. Je to normálne, oplatí sa to overiť alebo ide o varovný signál?
- Kolega preposiela správu cez Slack, ktorá vyzerá, akoby pochádzala od internej IT podpory, a žiada ho o potvrdenie prihlásenia prostredníctvom externého odkazu. Aký je najrýchlejší spôsob, ako overiť, či je skutočná?
Tieto otázky si rozložte počas celej relácie, namiesto toho, aby ste ich kládli jednu za druhou, a pauzu po každej z nich využite na diskusiu, nielen na správnu odpoveď. Túto konverzáciu, viazanú na scenár, na ktorý skupina práve odpovedala spoločne, pridáva živé kolo výberu odpovede k asynchrónnej verzii Slacku namiesto jej opakovania.
Analytika a správy: dôkazy, ktoré chce CISO alebo audítor
V určitom okamihu sa niekto zo strany oddelenia dodržiavania predpisov alebo vedenia opýta, ako viete, že program funguje, a „ľudia absolvovali ročný modul“ nie je uspokojivá odpoveď. AhaSlides zaznamenáva individuálne odpovede na kvízy a ankety a vytvára správy o tom, ako si každá osoba a skupina počínali, čo sú dve veci, okolo ktorých sa oplatí program vybudovať.
Po prvé, ide o dokumentáciu: správa ukazujúca, kto bol na čo požiadaný a ako odpovedal, obstojí pri audítorskej otázke o opakujúcej sa, zdokumentovanej aktivite v oblasti bezpečnostného povedomia spôsobom, akým to tabuľka s dátumami dokončenia neurobí. Po druhé, ide o diagnostiku. Ak tretina tímu prehliadne rovnaký scenár v pulznej kontrole Pick Answer, nie je to výsledok, ktorý by sa mal ukladať. Je to presná téma pre následnú kontrolu budúci týždeň a je to ten druh vzoru na úrovni oddelenia alebo tímu, ktorý by jediný ročný test, spustený raz a zabudnutý, nikdy nezachytil.
Praktický postup pre distribuovanú bezpečnostnú organizáciu
- Uverejnite v Slacku každé jeden až dva týždne krátku kontrolu výberu odpovede alebo hlasovania, ktorá bude zostavená na základe skutočných (redigovaných) pokusov, ktoré váš tím videl, nie na základe všeobecných učebnicových scenárov.
- Mesačne organizujte živé stretnutie so sekvenciou „Vyber odpoveď“ založenou na scenároch, v ktorom po každej otázke zobrazte rozdelenie odpovedí skupiny, aby si tím mohol vysvetliť, prečo boli nesprávne možnosti lákavé.
- Po každom kole si vyhľadajte analytickú správu a hľadajte spoločné zlyhanie, vzorec v rámci tímu alebo regiónu, nielen individuálne skóre.
- Vytvorte ďalšiu kontrolu pulzu v Slacku priamo z tohto neúspešného pokusu, aby sa druhý bod dotyku objavil do dvoch až troch týždňov od objavenia sa medzery, čo zodpovedá trvalému, rozmiestnenému posilneniu, ktoré dáta KnowBe4 spájajú s 86-percentným poklesom za rok.
- Pre každého, kto je vlastníkom vzťahu zameraného na dodržiavanie predpisov, si uchovávajte krátky záznam o správe z každého kola, takže „dokumentované, opakujúce sa školenie o bezpečnostnom povedomí“ je priečinok so skutočnými údajmi, nie jeden certifikát z januára.
Čo zmeniť v tomto štvrťroku
Jeden ročný tréningový modul nie je ani tak nesprávny, ako skôr neúplný. Látku sa v ňom vyučí raz, raz sa otestuje a potom sa dôveruje, že lekcia vydrží celý rok v tíme, ktorý nikdy nie je v tej istej miestnosti, aby si ju neformálne upevnil. Najväčší súbor údajov z reálneho sveta hovorí opak: náchylnosť k problémom neustále klesá s opakovaným, rozloženým školením, o viac ako 40 percent počas prvých 90 dní a o 86 percent počas roka, nie s jedným ročným školením. Presuň časť programu do Slacku, kde tím už trávi svoj deň, ponechaj otázky zostavené na základe reálnych incidentov namiesto všeobecných príkladov a na základe prehľadov sa rozhodni, čo sa opýtať ďalej. Je to menší a častejší program, ako väčšina tímov používa dnes, a výskum naznačuje, že je aj efektívnejší.